ความหมายของ BYOK: กุญแจสู่การรักษาความปลอดภัยข้อมูลบนคลาวด์และข้อมูลขององค์กร
Alex Miller
ผู้เชี่ยวชาญด้านการตลาดผลิตภัณฑ์เชิงเทคนิค
10 ก.ย. 2569
Alex Miller
10 ก.ย. 2569

ใช้เวลาอ่าน 16 นาที


เมื่อพูดถึงการปกป้องข้อมูลที่ละเอียดอ่อนในระบบคลาวด์ การเข้าใจความหมายของ BYOK มีความสำคัญมากกว่าที่เคย BYOK หรือ นำกุญแจของคุณเอง เป็นแนวทางที่ช่วยให้บริษัทสามารถควบคุมกุญแจเข้ารหัสของตนเองได้อย่างเต็มที่ แทนที่จะพึ่งพาผู้ให้บริการคลาวด์เพียงอย่างเดียว ด้วยการนำเทคโนโลยี Web3 มาใช้เพิ่มขึ้น การเปลี่ยนแปลงนี้เป็นยุคใหม่ในการที่ธุรกิจรักษาความปลอดภัยข้อมูลของตนและตอบสนองต่อข้อกำหนดการปฏิบัติตามที่เข้มงวดมากขึ้น
 ที่มาของภาพ: forbes.com
ในบล็อกนี้ เราจะอธิบายความหมายที่แท้จริงของ BYOK อย่างง่าย ๆ อธิบายวิธีการทำงานทางเทคนิค และเน้นประโยชน์ที่แท้จริงที่องค์กรได้รับจากการนำไปใช้ คุณยังจะได้เรียนรู้เกี่ยวกับความเสี่ยงที่อาจเกิดขึ้นและแนวทางปฏิบัติที่ดีที่สุดเมื่อใช้งาน BYOK ไม่ว่าคุณจะเป็นผู้นำด้านไอที ผู้เชี่ยวชาญด้านความปลอดภัย หรือสนใจแนวโน้มความปลอดภัยในระบบคลาวด์ คู่มือนี้จะช่วยให้คุณเข้าใจอย่างชัดเจนว่าทำไม BYOK จึงมีความสำคัญในปัจจุบัน

Bring Your Own Key (BYOK) คืออะไร?
โดยสรุป BYOK คือกลยุทธ์ด้านความปลอดภัยที่ธุรกิจจัดการกุญแจเข้ารหัสที่ใช้ในการเข้ารหัสข้อมูลที่จัดเก็บในแพลตฟอร์มคลาวด์หรือ<a href="https://www.larksuite.com/th_th/blog/saas-examples-2025">แอป SaaS</a> แทนที่จะพึ่งพากุญแจที่สร้างและจัดการโดยผู้ให้บริการคลาวด์เพียงอย่างเดียว BYOK ช่วยให้บริษัทสามารถเก็บกุญแจสำคัญไว้ในมือของตนเอง ซึ่งช่วยให้ควบคุมได้เข้มงวดขึ้นว่าใครสามารถเข้าถึงและถอดรหัสข้อมูลที่ละเอียดอ่อนได้</p><p><strong>การจัดการกุญแจ</strong> เป็นหัวใจสำคัญของ <a href="https://www.larksuite.com/hc/en-US/articles/033683440349-admin-lark-byok-solution">BYOK</a> ซึ่งหมายความว่าบริษัทมักจะสร้างกุญแจของตนเองภายในองค์กรหรือผ่านอุปกรณ์รักษาความปลอดภัยฮาร์ดแวร์ (HSM) จากนั้นจึงอัปโหลดหรือผสานกุญแจเหล่านั้นเข้ากับสภาพแวดล้อมคลาวด์ของตน สิ่งนี้มีความสำคัญอย่างยิ่งเมื่อธุรกิจต้องเผชิญกับแรงกดดันด้านกฎระเบียบที่เพิ่มขึ้นเพื่อพิสูจน์ความเป็นเจ้าของข้อมูลและการจัดการที่ปลอดภัย
วิธีการทำงานของ BYOK: ภาพรวมที่เข้าใจง่ายเกี่ยวกับการจัดการกุญแจของคุณเองในระบบคลาวด์
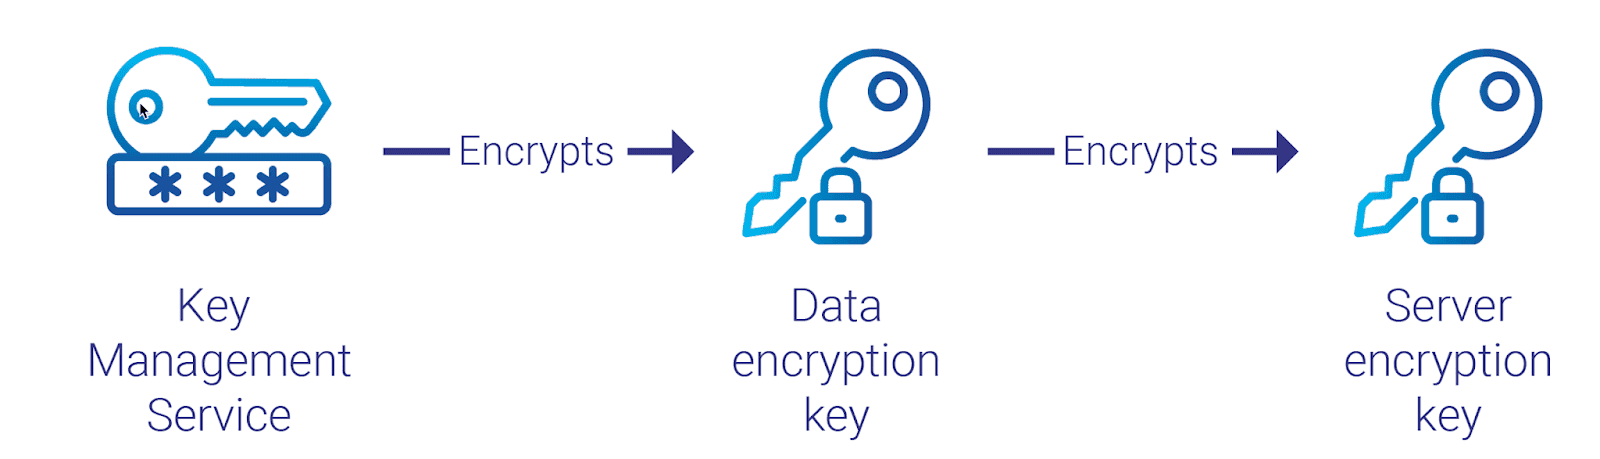
BYOK ทำงานอย่างไรในแง่เทคนิค? มาดูขั้นตอนหลักที่เกี่ยวข้องกับการสร้าง การจัดเก็บ และการจัดหากุญแจของคุณเองให้กับแพลตฟอร์มคลาวด์ และสำรวจว่า การจัดการวงจรกุญแจ ช่วยให้ข้อมูลของคุณปลอดภัยตลอดเวลาได้อย่างไร
 ที่มาของภาพ: cyberark.com
1. การสร้างและจัดเก็บกุญแจของคุณอย่างปลอดภัย
ขั้นตอนแรกของ BYOK คือการสร้างกุญแจเข้ารหัสในสภาพแวดล้อมที่ปลอดภัยและควบคุมได้—โดยปกติจะเป็นภายในบริษัทหรือภายในโมดูลความปลอดภัยที่ใช้ฮาร์ดแวร์เฉพาะ นี่คือที่ที่กุญแจถูกสร้างขึ้นภายใต้นโยบายความปลอดภัยที่เข้มงวดซึ่งบริษัทของคุณควบคุมโดยตรง
หลายบริษัทใช้โมดูลความปลอดภัยฮาร์ดแวร์หรือ ระบบจัดการกุญแจ (KMS) ที่เชื่อถือได้เพื่อสร้างและปกป้องกุญแจ ระบบเหล่านี้รับประกันว่ากุญแจไม่สามารถถูกคัดลอกหรือดึงออกไปโดยไม่ได้รับอนุญาต ซึ่งเป็นพื้นฐานสำคัญของความปลอดภัย BYOK
2. การจัดหากุญแจให้กับแพลตฟอร์มคลาวด์
เมื่อกุญแจของคุณถูกสร้างขึ้น ขั้นตอนถัดไปคือการถ่ายโอนกุญแจไปยังผู้ให้บริการคลาวด์อย่างปลอดภัย โดยปกติจะทำผ่านกระบวนการนำเข้าที่ปลอดภัยซึ่งรับประกันว่ากุญแจถูกเข้ารหัสและถ่ายโอนไปโดยไม่เปิดเผยต่อบุคคลที่ไม่ได้รับอนุญาต
ผู้ให้บริการคลาวด์มีระบบสนับสนุน BYOK ในตัว ช่วยให้คุณสามารถอัปโหลดหรือฝังกุญแจของคุณลงในระบบจัดการกุญแจของพวกเขาได้ ในขณะที่ผู้ให้บริการคลาวด์ใช้กุญแจของคุณเพื่อการเข้ารหัสและถอดรหัสภายในสภาพแวดล้อมของพวกเขา คุณยังคงควบคุมกุญแจเหล่านั้นเอง — รวมถึงการใช้งานและนโยบายต่างๆ
3. การจัดการวงจรกุญแจ: การหมุนเวียน การเพิกถอน และการตรวจสอบ
การควบคุมกุญแจของคุณหมายถึงการจัดการวงจรชีวิตทั้งหมดของกุญแจอย่างรับผิดชอบ BYOK ช่วยให้คุณ:
- หมุนกุญแจเป็นประจำ: การอัปเดตกุญแจเป็นระยะช่วยลดความเสี่ยงจากการถูกเจาะระบบและรักษาความแข็งแกร่งของการเข้ารหัสไว้
- เพิกถอนกุญแจทันทีเมื่อจำเป็น: ในกรณีที่สงสัยว่ากุญแจถูกเจาะระบบ คุณสามารถเพิกถอนการเข้าถึงเพื่อป้องกันการใช้งานต่อไป
- ตรวจสอบการใช้งานกุญแจ: บันทึกอย่างละเอียดช่วยให้คุณติดตามการเข้าถึงและการดำเนินการทั้งหมดที่เกี่ยวข้องกับกุญแจของคุณ ซึ่งจำเป็นสำหรับการปฏิบัติตามกฎระเบียบและการสืบสวนทางนิติวิทยาศาสตร์
การจัดการวงจรชีวิตอย่างมีประสิทธิภาพไม่เพียงแต่ช่วยรักษาความปลอดภัยข้อมูลของคุณ แต่ยังช่วยให้เป็นไปตามข้อกำหนดทางกฎหมาย — ซึ่งเป็นแรงจูงใจสำคัญในการนำ BYOK มาใช้
ผู้มีบทบาทสำคัญและหน้าที่ของพวกเขาในกระบวนการ BYOK
ในกระบวนการ BYOK ขององค์กร มีบทบาทและความรับผิดชอบสำคัญหลายประการที่โดดเด่น:
- เจ้าหน้าที่ความปลอดภัย: กำหนดนโยบายความปลอดภัยที่เกี่ยวข้องกับการจัดการกุญแจ ประเมินความเสี่ยง และดูแลการตอบสนองต่อเหตุการณ์ในกรณีที่กุญแจถูกละเมิด
- ผู้ดูแล/วิศวกรไอที: ดูแลด้านเทคนิค รวมถึงการสร้างกุญแจ การจัดเก็บ การหมุนเวียน และการผสานรวมกับบริการคลาวด์และระบบจัดการกุญแจ (KMS)
- ผู้จัดการฝ่ายปฏิบัติตามข้อกำหนด: รับรองว่าการปฏิบัติการจัดการกุญแจทั้งหมดเป็นไปตามกฎระเบียบที่เกี่ยวข้อง เช่น GDPR หรือ HIPAA ดำเนินการตรวจสอบ และรักษาเอกสารสำหรับการทบทวนการปฏิบัติตามข้อกำหนด
- เจ้าของข้อมูล: ตัดสินใจว่าข้อมูลใดต้องได้รับการปกป้อง และร่วมมือกับทีมความปลอดภัยและไอทีเพื่อบังคับใช้นโยบายการเข้ารหัส
- ผู้ใช้งานปลายทาง: ปฏิบัติตามระเบียบความปลอดภัยที่กำหนด ใช้ช่องทางที่เข้ารหัส และรายงานกิจกรรมที่น่าสงสัยเพื่อช่วยปกป้องสภาพแวดล้อมการจัดการกุญแจ
- ผู้ให้บริการคลาวด์: มีบทบาทสนับสนุนโดยการจัดหาโครงสร้างพื้นฐานและเครื่องมือที่ปลอดภัยเพื่ออำนวยความสะดวกในการดำเนินการ BYOK แม้องค์กรจะควบคุมกุญแจของตนเอง ผู้ให้บริการต้องรับรองว่าแพลตฟอร์มของตนสนับสนุนการแยกกุญแจ การควบคุมการเข้าถึง API อย่างเหมาะสม และความโปร่งใสเพื่อรักษาความไว้วางใจและความปลอดภัย
BYOK แตกต่างจากโมเดลการจัดการกุญแจอื่นอย่างไร
เมื่อสำรวจ BYOK สิ่งสำคัญเท่าเทียมกันคือการเข้าใจว่ามันเข้ากับภาพรวมของโมเดลการจัดการกุญแจเข้ารหัสอย่างไร ในขณะที่ BYOK มุ่งเน้นให้คุณควบคุมกุญแจของคุณในคลาวด์อย่างเต็มที่ ยังมีวิธีการอื่น ๆ ที่มีระดับการมีส่วนร่วมและการควบคุมของลูกค้าที่แตกต่างกัน
1. BYOK กับ Customer Managed Keys (CMK)
Customer Managed Keys (CMK) มักจะถูกสับสนกับ BYOK แต่ความแตกต่างอยู่ที่การควบคุมและการจัดเก็บกุญแจ ด้วย CMK คุณจัดการนโยบายกุญแจภายในระบบของผู้ให้บริการคลาวด์—กุญแจจะถูกสร้าง จัดเก็บ และหมุนเวียนโดยบริการจัดการกุญแจของผู้ให้บริการ แต่คุณควบคุมสิทธิ์การอนุญาตการเข้าถึง
BYOK ให้การควบคุมที่มากขึ้นโดยอนุญาตให้คุณสร้างและจัดเก็บกุญแจเข้ารหัสของคุณนอกสภาพแวดล้อมของผู้ให้บริการคลาวด์—ไม่ว่าจะเป็นในสถานที่หรือผ่านฮาร์ดแวร์เฉพาะ จากนั้นคุณจึงส่งกุญแจไปยังคลาวด์เพื่อเข้ารหัสข้อมูลของคุณ ซึ่งหมายความว่าผู้ให้บริการคลาวด์จะไม่มีการควบคุมกุญแจของคุณในขั้นตอนการสร้างหรือการจัดเก็บ เพิ่มชั้นความปลอดภัยที่สำคัญ
🔑การเปรียบเทียบ
CMK มอบความสะดวกสบายพร้อมการควบคุมบางส่วน ในขณะที่ BYOK เพิ่มความเป็นเจ้าของและความโปร่งใสเหนือกุญแจเข้ารหัสของคุณสูงสุด
2. BYOK กับ CYOK กับ HYOK
 ที่มาของภาพ: medium.com
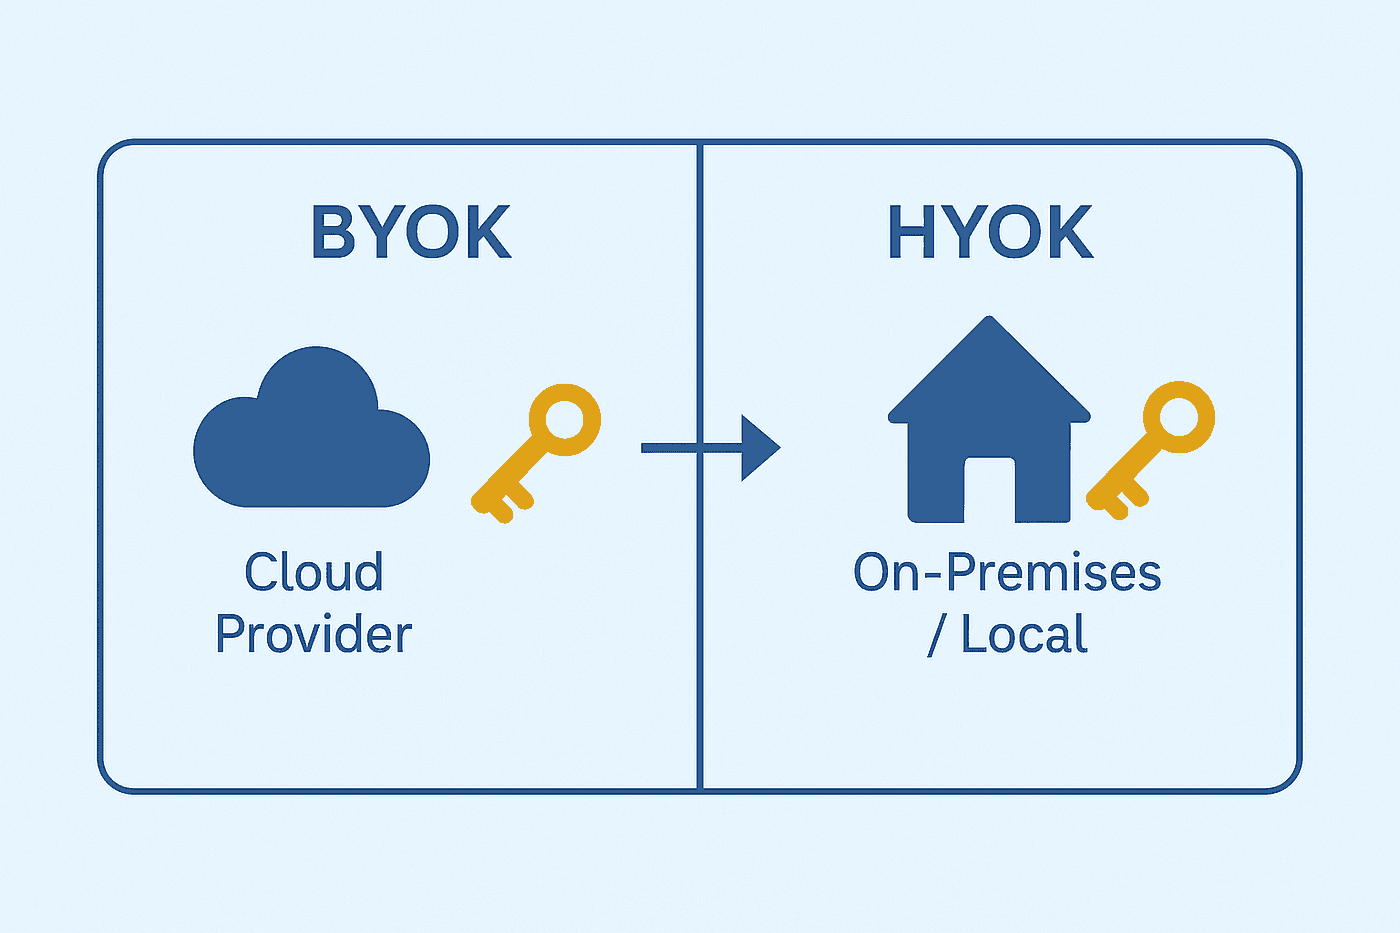
ควบคุมกุญแจของคุณเอง (CYOK) ขยายความสามารถของ BYOK โดยรับประกันว่าคุณจะยังคงควบคุมกุญแจของคุณอย่างต่อเนื่องตลอดวงจรชีวิตของกุญแจ รวมถึงเมื่อกุญแจถูกใช้งานภายในคลาวด์ แทนที่จะมอบกุญแจให้กับคลาวด์โดยสมบูรณ์ CYOK ใช้โมดูลฮาร์ดแวร์หรือซอฟต์แวร์ที่ปลอดภัยซึ่งควบคุมจากระยะไกล ทำให้คุณสามารถบังคับใช้นโยบายและตรวจสอบการใช้กุญแจด้วยเทคโนโลยีเช่นการรับรองจากระยะไกล ซึ่งมอบความมั่นใจและการกำกับดูแลที่เข้มงวดกว่าการใช้ BYOK
ถือกุญแจของคุณเอง (HYOK) มอบการควบคุมที่เข้มงวดที่สุด กุญแจเข้ารหัสของคุณจะไม่ออกจากสภาพแวดล้อมของคุณเลย การเข้ารหัสและถอดรหัสทั้งหมดเกิดขึ้นภายในสถานที่หรือในฮาร์ดแวร์ที่ปลอดภัยของคุณ และข้อมูลที่ถูกเข้ารหัสเท่านั้นที่จะถูกจัดเก็บหรือประมวลผลโดยคลาวด์ รูปแบบนี้เพิ่มอำนาจอธิปไตยของข้อมูลสูงสุดและลดความเสี่ยงที่เกี่ยวข้องกับคลาวด์ แต่ก็อาจจำกัดความสามารถของคลาวด์ที่พึ่งพาการเข้ารหัสบนคลาวด์
🔑การเปรียบเทียบ
BYOK มอบความเป็นเจ้าของที่แข็งแกร่งพร้อมการผสานรวมที่ง่ายขึ้น CYOK เพิ่มการควบคุมกุญแจอย่างต่อเนื่องภายในคลาวด์ และ HYOK รับประกันการแยกอย่างสมบูรณ์แม้ว่าจะมีความซับซ้อนมากขึ้น
3. BYOK กับ BYOE
BYOK มุ่งเน้นที่ผู้จัดการกุญแจเข้ารหัส แต่โดยทั่วไปจะปล่อยให้ผู้ให้บริการคลาวด์จัดการกระบวนการเข้ารหัสและถอดรหัสจริงโดยใช้กุญแจเหล่านั้น
นำการเข้ารหัสของคุณมาเอง (BYOE) ก้าวไปไกลกว่านั้น—คุณควบคุมไม่เพียงแต่กุญแจเท่านั้น แต่ยังรวมถึงวิธีการเข้ารหัสและเวลาที่ข้อมูลถูกเข้ารหัส โดยมักจะเข้ารหัสข้อมูลก่อนที่จะเข้าสู่คลาวด์ BYOE มอบการควบคุมสูงสุดสำหรับบริษัทที่มีความต้องการด้านความปลอดภัยหรือการปฏิบัติตามข้อกำหนดอย่างเข้มงวด แต่ต้องการทรัพยากรทางเทคนิคมากขึ้นในการจัดการเวิร์กโฟลว์การเข้ารหัส
🔑การเปรียบเทียบ
ถ้า BYOK หมายถึง “คุณถือกุญแจ” BYOE หมายถึง “คุณถือกระบวนการเข้ารหัสทั้งหมด”
ประโยชน์ของการนำ BYOK มาใช้ในสภาพแวดล้อมองค์กร
แนวทางนี้มอบข้อได้เปรียบสำคัญหลายประการให้กับองค์กร โดยเฉพาะอย่างยิ่งเมื่อความปลอดภัยและการปฏิบัติตามข้อกำหนดเป็นสิ่งสำคัญสูงสุด
1. การรักษาความปลอดภัยและความเป็นส่วนตัวของข้อมูลที่ดีขึ้น
เนื่องจากกุญแจไม่เคยอยู่ภายใต้การควบคุมของผู้ให้บริการคลาวด์อย่างเต็มที่ BYOK จึงช่วยลดพื้นที่เสี่ยงต่อการถูกโจมตีอย่างมาก องค์กรสามารถนำเสนอนโยบายความปลอดภัยของตนเอง ใช้ฮาร์ดแวร์โมดูลความปลอดภัย และรับประกันการปกป้องที่เข้มแข็งขึ้นจากการละเมิดหรือภัยคุกคามภายใน
2. การปฏิบัติตามข้อกำหนดทางกฎหมายที่ง่ายขึ้น
การปฏิบัติตามกฎระเบียบเช่น GDPR, HIPAA และ PCI-DSS มักต้องการการควบคุมที่เข้มงวดเกี่ยวกับกุญแจเข้ารหัส BYOK ช่วยให้คุณตอบสนองความต้องการเหล่านี้ได้โดยการให้ความชัดเจนในเรื่องความเป็นเจ้าของและการติดตามการใช้งานกุญแจ คุณสามารถบังคับใช้ตารางการหมุนเวียนกุญแจ เพิกถอนกุญแจที่ถูกบุกรุกได้อย่างรวดเร็ว และรักษาบันทึกรายละเอียดสำหรับการตรวจสอบ
3. การนำคลาวด์มาใช้ที่ยืดหยุ่นและสนับสนุนสภาพแวดล้อมแบบไฮบริด
BYOK ช่วยให้องค์กรสามารถใช้ผู้ให้บริการคลาวด์หลายรายหรือสถาปัตยกรรมคลาวด์แบบไฮบริดได้ในขณะที่ยังคงควบคุมกุญแจได้อย่างสม่ำเสมอในทุกสภาพแวดล้อม ความยืดหยุ่นนี้สนับสนุนกลยุทธ์การปรับใช้ที่หลากหลายโดยไม่ลดทอนความปลอดภัยหรือการปฏิบัติตามข้อกำหนด
4. การจัดการความเสี่ยงและการตอบสนองต่อเหตุการณ์ที่ดีขึ้น
องค์กรสามารถตอบสนองต่อเหตุการณ์ความปลอดภัยที่อาจเกิดขึ้นได้รวดเร็วยิ่งขึ้นโดยการควบคุมกระบวนการวงจรชีวิตของกุญแจ เช่น การเพิกถอนหรือหมุนเวียนกุญแจทันที BYOK ช่วยให้องค์กรลดความเสี่ยงได้อย่างมีประสิทธิภาพโดยไม่ต้องรอการแทรกแซงจากผู้ให้บริการคลาวด์
5. ความไว้วางใจจากลูกค้าและชื่อเสียงทางธุรกิจที่เพิ่มขึ้น
การแสดงให้เห็นถึงการจัดการกุญแจเข้ารหัสที่แข็งแกร่งผ่าน BYOK แสดงให้ลูกค้าและพันธมิตรเห็นว่าคุณให้ความสำคัญกับความปลอดภัยและความเป็นส่วนตัวของข้อมูล ความมุ่งมั่นนี้สามารถเพิ่มความมั่นใจของลูกค้าและส่งผลดีต่อชื่อเสียงทางธุรกิจของคุณ
Lark BYOK: แนวทางปฏิบัติที่ดีที่สุดสำหรับการทำงานร่วมกันอย่างปลอดภัยบนแพลตฟอร์มคลาวด์
องค์กรที่นำแพลตฟอร์มการทำงานร่วมกันแบบ SaaS มาใช้ มักเผชิญกับความท้าทายในการสร้างสมดุลระหว่างการทำงานเป็นทีมที่ราบรื่นกับข้อกำหนดด้านความปลอดภัยของข้อมูลที่เข้มงวด ซึ่ง Bring Your Own Key มอบข้อได้เปรียบที่สำคัญโดยให้บริษัทมีกรรมสิทธิ์และการควบคุมเต็มที่เหนือกุญแจเข้ารหัสของตน
โซลูชัน BYOK ของ Lark เป็นตัวอย่างของแนวปฏิบัติที่ดีที่สุดเหล่านี้โดยผสมผสานการจัดการกุญแจที่แข็งแกร่งกับการผสานรวมที่ราบรื่น ช่วยให้การทำงานร่วมกันเป็นไปอย่างปลอดภัยและมีประสิทธิภาพ ในฐานะแพลตฟอร์มการทำงานร่วมกันแบบ SaaS ครบวงจร Lark ถูกออกแบบมาเพื่อเพิ่มประสิทธิภาพการทำงานของทีมและทำให้การสื่อสารเป็นไปอย่างราบรื่น โดยรวมแชท การประชุมทางวิดีโอ ปฏิทิน การทำงานร่วมกันในเอกสาร และการจัดเก็บข้อมูลบนคลาวด์ไว้ในพื้นที่ทำงานเดียวที่เป็นเอกภาพ
ตอนนี้ มาสำรวจคุณสมบัติหลัก ขั้นตอนการทำงาน ขอบเขต และวิธีที่ Lark BYOK ช่วยเสริมความปลอดภัยของข้อมูลองค์กรโดยไม่รบกวนประสิทธิภาพการทำงานกันเถอะ
คุณสมบัติหลักของ Lark BYOK
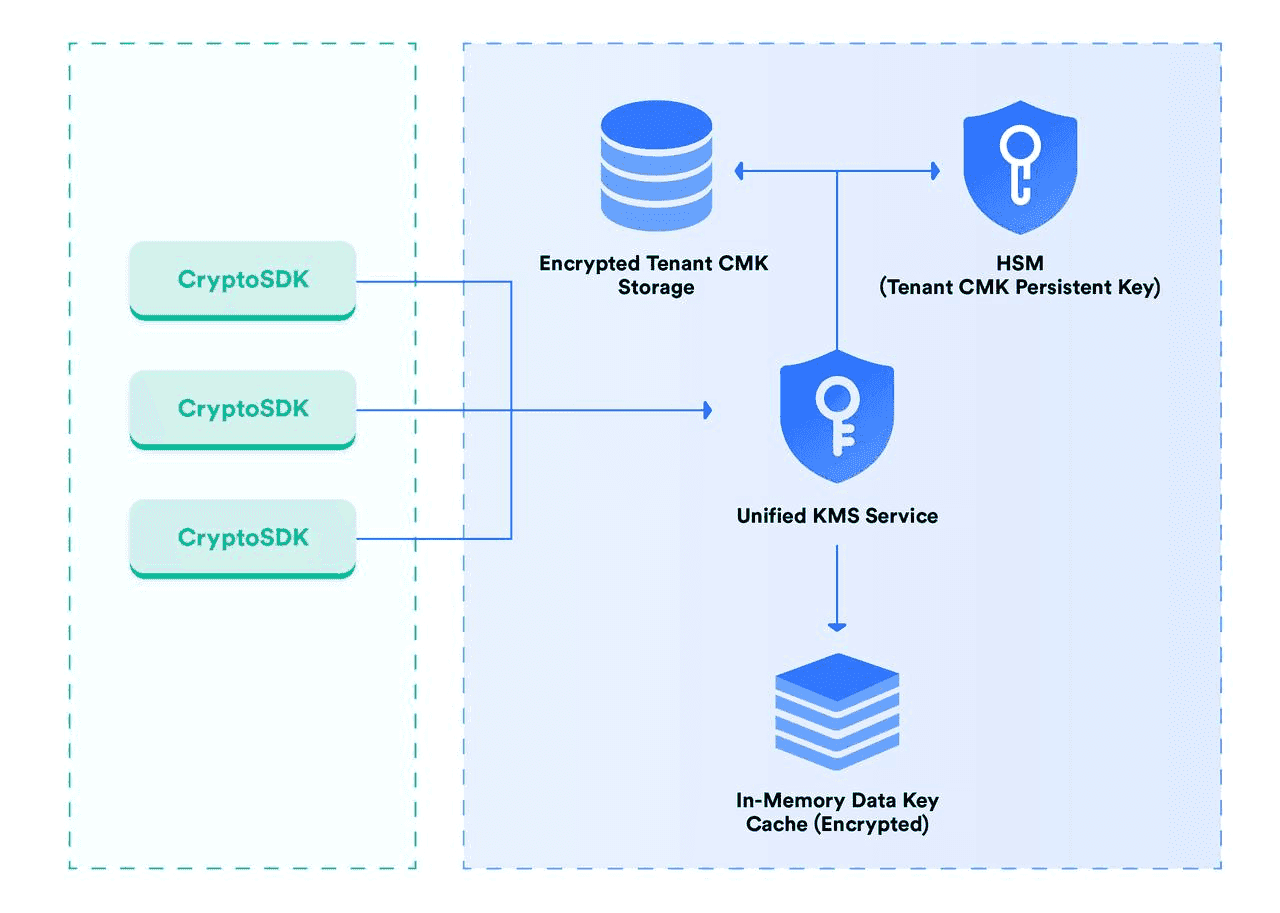
- การจัดการกุญแจหลักของลูกค้า: บริษัท สร้างและอัปโหลด CMK ในรูปแบบที่เข้ารหัสไปยัง KMS ที่แยกออกของ Lark CMK จะถูกถอดรหัสอย่างปลอดภัยในสภาพแวดล้อมนี้เพื่อใช้ในการเข้ารหัสและถอดรหัสข้อมูลคลาวด์ทั้งหมดของบริษัท
- การเข้ารหัสสองชั้น: ข้อมูลสมาชิกใน Lark ถูกเข้ารหัสโดยใช้กุญแจข้อมูล ซึ่งกุญแจนี้จะถูกเข้ารหัสอีกครั้งด้วย CMK ของบริษัท ทั้งสองข้อความที่เข้ารหัสจะถูกเก็บไว้อย่างปลอดภัย
- การป้องกันด้วยฮาร์ดแวร์โมดูลความปลอดภัย: CMK ถูกเก็บไว้ภายในฮาร์ดแวร์โมดูลความปลอดภัย เพื่อให้มั่นใจว่าจะไม่สามารถส่งออกหรือเข้าถึงได้ภายนอกขอบเขตที่ควบคุมอย่างเข้มงวด การตรวจสอบยืนยันว่ากุญแจไม่สามารถพิมพ์หรือดึงออกมาได้
- การเข้าถึง CryptoSDK อย่างปลอดภัย: ข้อมูลธุรกิจที่เข้ารหัสและถอดรหัสทั้งหมดเข้าถึงผ่าน CryptoSDK ของ Lark ซึ่งสื่อสารกับ Unified KMS เพื่อรับและหมุนเวียนกุญแจข้อมูลโดยไม่เปิดเผยกุญแจในรูปแบบข้อความธรรมดา
- การใช้งานกุญแจที่แยกและตรวจสอบได้: การถอดรหัสและการใช้งานกุญแจเกิดขึ้นเฉพาะภายในสภาพแวดล้อมแยกของ Unified KMS ของ Lark เพื่อให้มั่นใจในความปลอดภัยสูงสุดตลอดกระบวนการเข้ารหัส
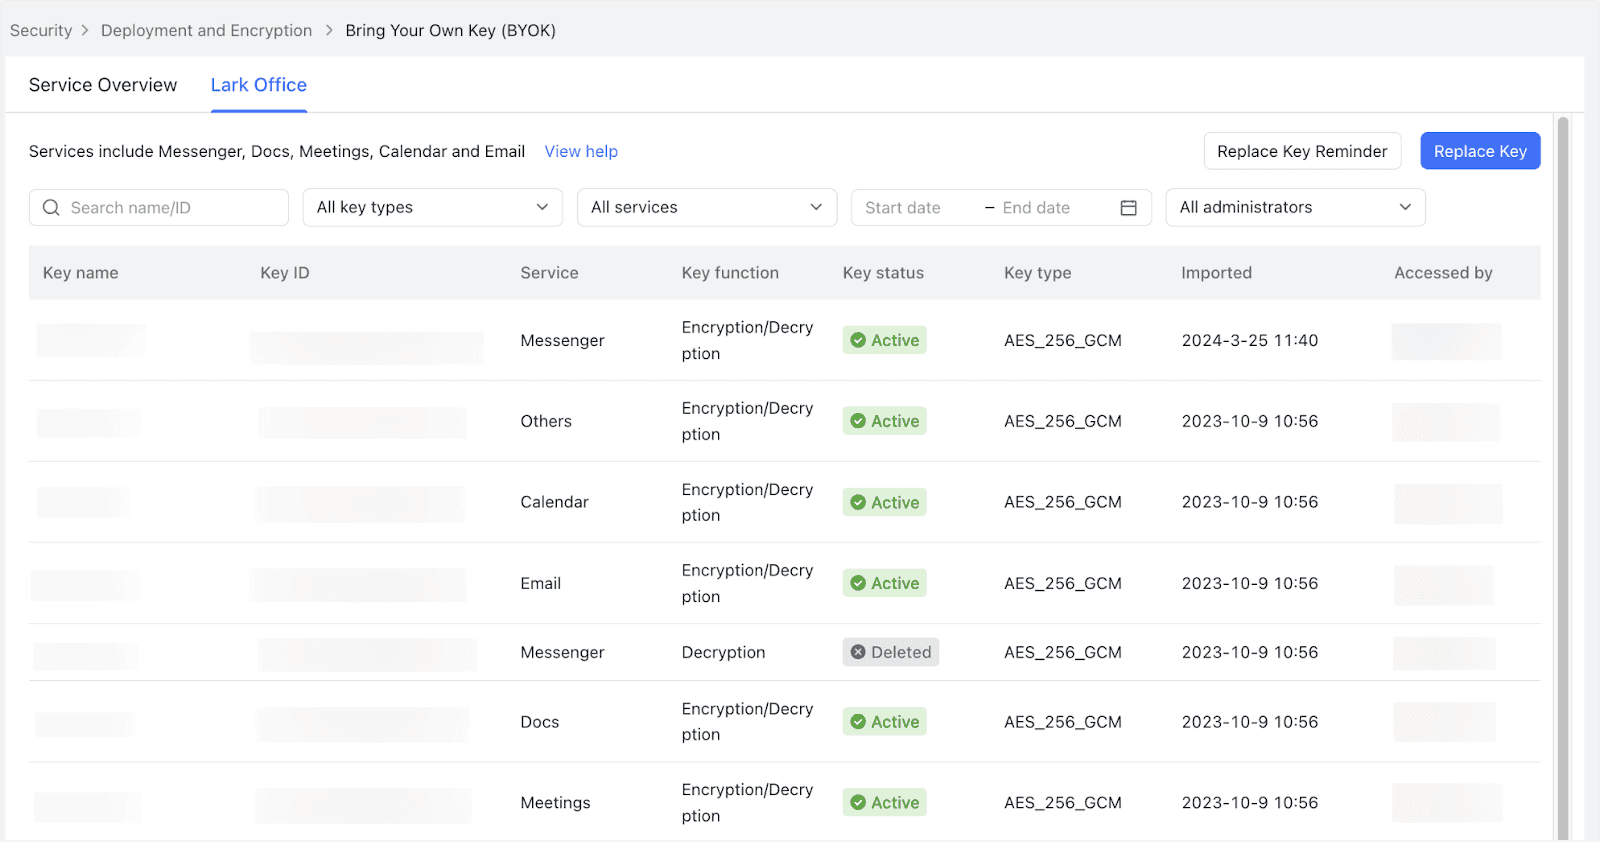
ขอบเขตและความสามารถของ Lark BYOK
- นำเข้า CMK: องค์กรสามารถนำกุญแจหลักการเข้ารหัสของตนเองเข้าสู่ Unified KMS ของ Lark ได้
- การหมุนเวียนกุญแจ: องค์กรสามารถหมุนเวียนกุญแจตามดุลยพินิจเพื่อให้สอดคล้องกับนโยบายความปลอดภัยภายใน
- ดูข้อมูลกุญแจ: ดูกุญแจทั้งหมดที่ลงทะเบียนภายใต้บริษัท พร้อมรายละเอียดที่เข้าถึงได้ผ่าน Unified KMS
- ลบกุญแจ: การลบกุญแจจะทำให้ข้อมูลทั้งหมดที่เข้ารหัสด้วยกุญแจนั้นไม่สามารถเข้าถึงได้ (รวมถึงแชท IM เอกสาร การประชุมทางวิดีโอ กิจกรรมปฏิทิน)
- กู้คืนกุญแจ: กุญแจที่ถูกลบสามารถนำเข้าซ้ำเพื่อเรียกคืนการเข้าถึงข้อมูลที่เข้ารหัสไว้ก่อนหน้านี้
- บันทึกรายละเอียดการทำงาน: ทุกการกระทำที่เกี่ยวกับกุญแจจะถูกติดตาม — ประเภทของการกระทำ เวลา และบุคคลที่รับผิดชอบ — เพื่อให้มั่นใจในความสามารถในการตรวจสอบและความรับผิดชอบ
ประโยชน์สำหรับองค์กรจากการใช้ Lark BYOK
- การเป็นเจ้าของและการจัดการกุญแจการเข้ารหัสอย่างเต็มที่
- การควบคุมอิสระเหนือวงจรชีวิตและการหมุนเวียนกุญแจ
- ลดการพึ่งพากุญแจผู้ให้บริการเริ่มต้น
- การเข้ารหัสและถอดรหัสที่โปร่งใสในระดับการจัดเก็บข้อมูล
- ไม่มีการรบกวนต่อกระบวนการทำงานของผู้ใช้หรือเครื่องมือการทำงานร่วมกัน
- รักษาประสิทธิภาพของระบบและประสบการณ์ของผู้ใช้
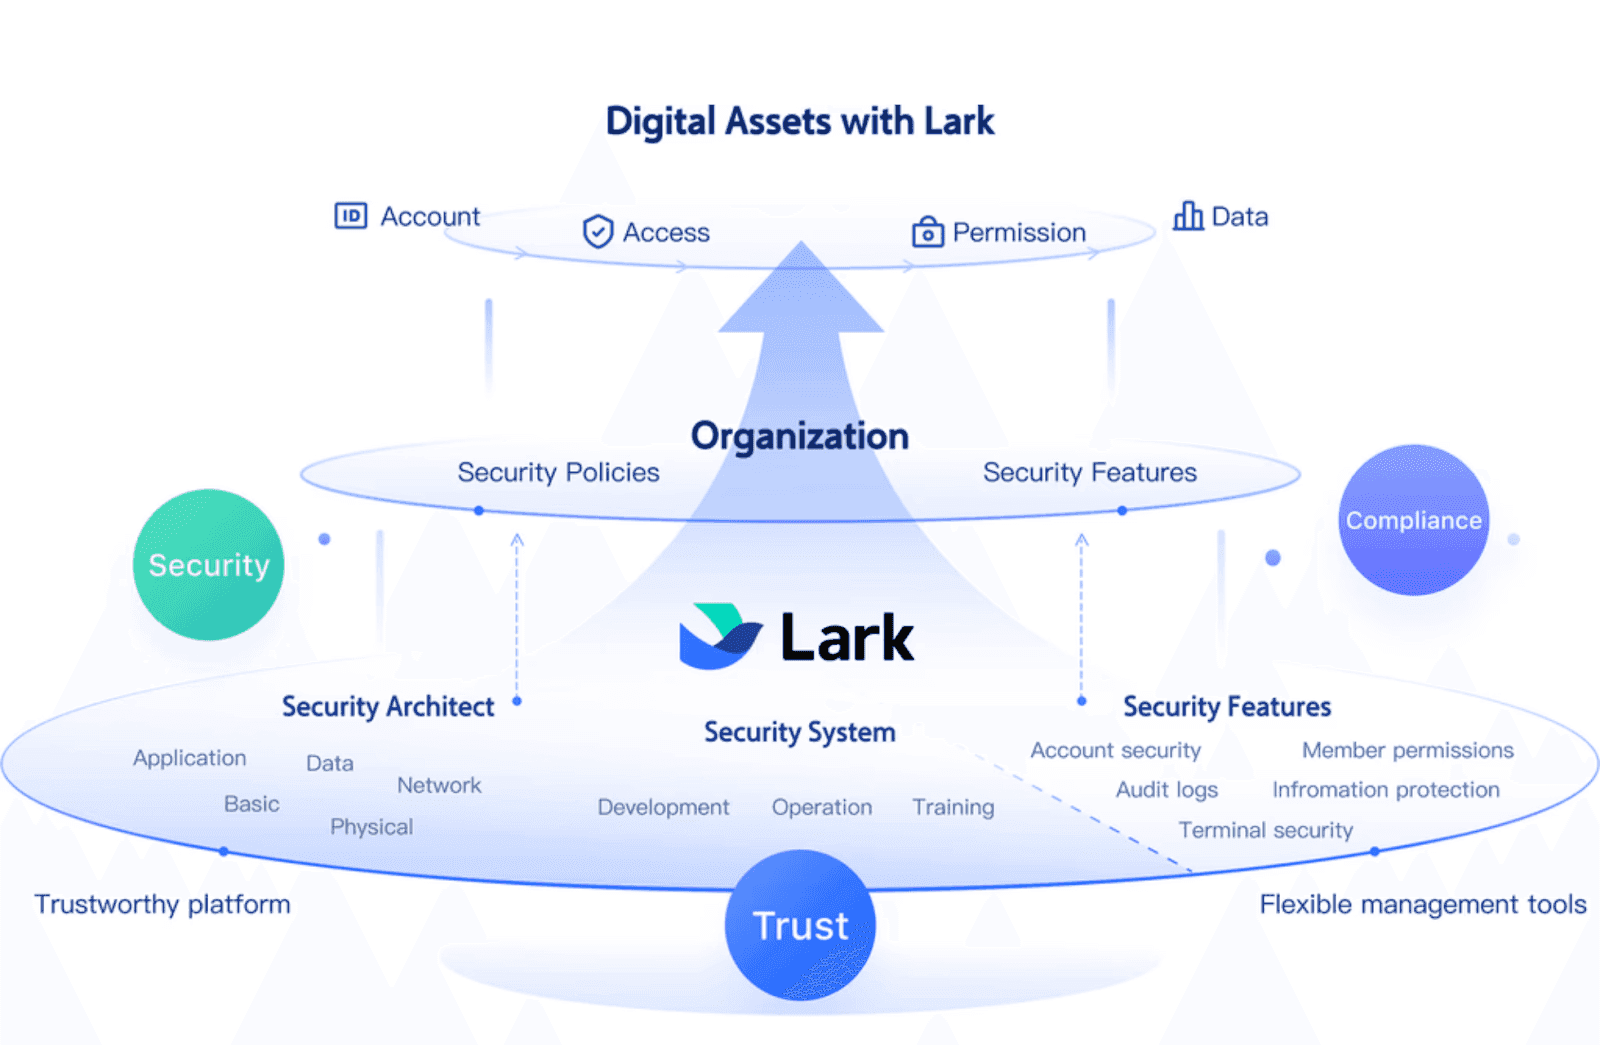 โซลูชัน BYOK ของ Lark ช่วยให้บริษัทสามารถปกป้องข้อมูลการทำงานร่วมกันบนคลาวด์ได้โดยการควบคุมกุญแจการเข้ารหัสโดยตรงภายในสภาพแวดล้อมที่มีความปลอดภัยสูงและได้รับการปกป้องด้วยฮาร์ดแวร์ หากการรักษาความปลอดภัยในการทำงานร่วมกันเป็นสิ่งสำคัญสำหรับคุณ Lark BYOK มอบวิธีที่เชื่อถือได้และมีประสิทธิภาพในการจัดการกุญแจการเข้ารหัสด้วยความมั่นใจ
ความเสี่ยงที่อาจเกิดขึ้นจาก BYOK และวิธีแก้ไข
ในขณะที่การเข้าใจ BYOK ช่วยให้เห็นความชัดเจนเกี่ยวกับข้อดีของมัน สิ่งสำคัญไม่แพ้กันคือการพิจารณาความท้าทายเพื่อหลีกเลี่ยงปัญหาที่อาจเกิดขึ้น นี่คือความเสี่ยงทั่วไป 6 ประการที่องค์กรมักพบเมื่อดำเนินการ BYOK พร้อมวิธีการปฏิบัติที่สามารถลดความเสี่ยงแต่ละข้อได้:
ความเสี่ยงที่ 1: การสูญเสียกุญแจเข้ารหัส
หนึ่งในความเสี่ยงที่ใหญ่ที่สุดของ BYOK คือการสูญเสียกุญแจ หากกุญแจเข้ารหัสสูญหายหรือเสียหาย บริษัทอาจสูญเสียการเข้าถึงข้อมูลที่เข้ารหัสอย่างถาวร ซึ่งเป็นผลลัพธ์ที่ร้ายแรงต่อความต่อเนื่องทางธุรกิจ เนื่องจาก BYOK ให้การควบคุมกุญแจอย่างเต็มที่แก่ลูกค้า จึงไม่มีทางเลือกสำรองไปยังกุญแจของผู้ให้บริการคลาวด์
🔑วิธีแก้ไข
ดำเนินการกลยุทธ์การสำรองและกู้คืนกุญแจอย่างครบถ้วน ซึ่งรวมถึงการเก็บสำเนากุญแจอย่างปลอดภัยในหลายสถานที่ที่แยกทางภูมิศาสตร์ การใช้ HSMs หรือห้องนิรภัยที่ปลอดภัย ยังช่วยปกป้องกุญแจจากการสูญหายหรือการเข้าถึงโดยไม่ได้รับอนุญาต การทดสอบขั้นตอนการกู้คืนอย่างสม่ำเสมอช่วยให้สามารถกู้คืนได้อย่างรวดเร็วหากเกิดปัญหา
ความเสี่ยงที่ 2: การจัดการวงจรชีวิตกุญแจที่ซับซ้อน
การจัดการการหมุนเวียนกุญแจ การเพิกถอน และการตรวจสอบอาจกลายเป็นงานที่ซับซ้อนในสภาพแวดล้อม BYOK หากไม่มีการควบคุมอย่างเข้มงวด กุญแจที่ล้าสมัยหรือถูกบุกรุกอาจยังคงใช้งานอยู่เกินกว่าที่ควร ซึ่งเพิ่มความเสี่ยงของการละเมิดความปลอดภัย
🔑วิธีแก้ไข
ใช้เครื่องมือจัดการกุญแจอัตโนมัติที่บังคับใช้แนวทางปฏิบัติที่เข้มงวดสำหรับการหมุนเวียนและการเพิกถอนกุญแจ การใช้โซลูชัน BYOK ที่ผสานรวมกับแพลตฟอร์มการทำงานร่วมกันเช่น Lark สามารถช่วยปรับปรุงกระบวนการทำงานโดย การแจ้งเตือนอัตโนมัติ เส้นทางการตรวจสอบ และการสื่อสารแบบเรียลไทม์ ซึ่งช่วยลดข้อผิดพลาดของมนุษย์ เพิ่มประสิทธิภาพการดำเนินงาน และรับประกันการตอบสนองที่ทันท่วงที
ความเสี่ยงที่ 3: ความยากลำบากในการรวมระบบ KMS ของลูกค้ากับแพลตฟอร์มคลาวด์
เนื่องจาก BYOK ต้องการการซิงโครไนซ์ระหว่าง KMS ของบริษัทกับสภาพแวดล้อมของผู้ให้บริการคลาวด์ ความท้าทายในการรวมระบบอาจทำให้การเข้ารหัสล้มเหลวหรือรบกวนการเข้าถึงข้อมูล
🔑วิธีแก้ไข
เลือกผู้ให้บริการคลาวด์ที่มีการสนับสนุน BYOK อย่างแข็งแกร่งและมี API ที่มีเอกสารครบถ้วน เพื่อช่วยให้การรวมระบบเป็นไปอย่างราบรื่น ก่อนการใช้งานเต็มรูปแบบ ให้ทำการทดสอบอย่างละเอียดในสภาพแวดล้อมที่ควบคุมได้เพื่อระบุและแก้ไขปัญหาที่อาจเกิดขึ้น เพื่อให้การทำงานร่วมกันเป็นไปอย่างราบรื่นและแก้ไขปัญหาได้อย่างมีประสิทธิภาพ ส่งเสริมความร่วมมืออย่างใกล้ชิดกับ เครื่องมือการจัดการโครงการ ระหว่างทีมความปลอดภัยและไอทีเพื่อประสานงาน แบ่งปันข้อมูลอัปเดตแบบเรียลไทม์ และทำให้การแก้ไขปัญหาเป็นไปอย่างรวดเร็ว
ความเสี่ยงที่ 4: ภัยคุกคามจากภายในและการเข้าถึงกุญแจโดยไม่ได้รับอนุญาต
แม้ว่า BYOK จะให้อำนาจควบคุมกุญแจอย่างเต็มที่แก่บริษัท แต่ก็เพิ่มความเสี่ยงของการใช้งานกุญแจในทางที่ผิดหรือการขโมยโดยผู้ไม่หวังดีภายในหรือข้อมูลประจำตัวที่ถูกบุกรุก
🔑วิธีแก้ไข
ดำเนินการจัดการการเข้าถึงอย่างเข้มงวด รวมถึงการยืนยันตัวตนแบบหลายปัจจัย หลักการสิทธิ์น้อยที่สุด และการบันทึกการเข้าถึงอย่างละเอียด การดำเนินการเกี่ยวกับกุญแจเข้ารหัสควรถูกแยกออกเป็นหลายบทบาทเมื่อเป็นไปได้ เพื่อลดโอกาสการละเมิดจากภายใน
ความเสี่ยงที่ 5: การไม่ปฏิบัติตามกฎหมายและข้อกำหนดในอุตสาหกรรม
การไม่ปฏิบัติตามข้อกำหนดเกี่ยวกับการจัดการกุญแจ เส้นทางการตรวจสอบ และการปกป้องข้อมูล อาจทำให้บริษัทเสี่ยงต่อการถูกปรับและเสียชื่อเสียง
🔑วิธีแก้ไข
จัดทำนโยบายการจัดการกุญแจที่เน้นการปฏิบัติตามข้อกำหนด ซึ่งรวมถึงการเปิดใช้งานการบันทึกกิจกรรมของกุญแจทั้งหมดอย่างครบถ้วนและตรวจสอบได้, การใช้การควบคุมการเข้าถึงอย่างเข้มงวด และการตรวจสอบการปฏิบัติตามข้อกำหนดอย่างสม่ำเสมอ นอกจากนี้ยังสำคัญที่จะเลือกซอฟต์แวร์คลาวด์ที่สอดคล้องกับมาตรฐานความปลอดภัยของข้อมูลโดยธรรมชาติ Lark ได้รับการรับรองแล้ว เช่น SOC 2 (Type II) & SOC 3, APEC CBPR, APEC PRP, ISO 27001 ทำให้เป็นตัวเลือกที่ยอดเยี่ยมสำหรับองค์กร
ความเสี่ยงที่ 6: ผลกระทบต่อประสิทธิภาพที่อาจเกิดจากกระบวนการเข้ารหัส
เนื่องจาก BYOK เกี่ยวข้องกับกระบวนการเข้ารหัสและถอดรหัสที่ควบคุมโดยลูกค้า การดำเนินการที่ไม่ได้รับการปรับแต่งอย่างเหมาะสมอาจทำให้ประสิทธิภาพของระบบลดลงหรือรบกวนกระบวนการทำงานของผู้ใช้
🔑แนวทางแก้ไข
ใช้เครื่องมือและฮาร์ดแวร์เข้ารหัสที่ช่วยลดความหน่วงเวลาและการใช้ทรัพยากร เนื่องจากกุญแจ BYOK มักใช้ที่ชั้นเก็บข้อมูล จึงต้องมั่นใจว่าการดำเนินการเข้ารหัสได้รับการปรับแต่งและโปร่งใสต่อผู้ใช้ การติดตามตัวชี้วัดประสิทธิภาพอย่างต่อเนื่องช่วยให้ตรวจพบและแก้ไขปัญหาได้อย่างรวดเร็ว
แนวโน้มในอนาคตของ BYOK และการจัดการกุญแจเข้ารหัส
BYOK กำลังพัฒนาอย่างรวดเร็วตามการเติบโตของการนำคลาวด์มาใช้และความต้องการด้านความปลอดภัยที่เพิ่มขึ้น นี่คือแนวโน้มที่เกิดขึ้นซึ่งสะท้อนทิศทางของการจัดการกุญแจเข้ารหัส:
- การนำไปใช้ที่กว้างขึ้นในสภาพแวดล้อมคลาวด์เนทีฟและ SaaS: องค์กรที่ยอมรับกลยุทธ์คลาวด์เป็นหลักมากขึ้นกำลังตระหนักถึงความสำคัญของ BYOK ในการรักษาการควบคุมข้อมูลที่ละเอียดอ่อน แนวโน้มนี้เร่งตัวขึ้นโดยเฉพาะในภาคส่วนที่มีการควบคุมอย่างเข้มงวด
- ความก้าวหน้าในการจัดการกุญแจอัตโนมัติ: เครื่องมืออัตโนมัติและที่ขับเคลื่อนด้วย AI กำลังทำให้การจัดการวงจรชีวิตกุญแจมีความน่าเชื่อถือมากขึ้นและลดข้อผิดพลาด โซลูชัน BYOK ในอนาคตจะใช้สมการอัจฉริยะสำหรับการหมุนกุญแจ, การตรวจจับความผิดปกติ และการรายงานการปฏิบัติตามข้อกำหนดมากขึ้น
- การผสานรวมกับสถาปัตยกรรมความเชื่อถือศูนย์: BYOK ช่วยเสริม โมเดลความปลอดภัยความเชื่อถือศูนย์ โดยรับประกันว่ากุญแจเข้ารหัสยังคงอยู่ภายใต้การควบคุมอย่างเข้มงวดของบริษัท ลดความเสี่ยงจากภัยคุกคามทั้งภายในและภายนอกแม้ในสภาพแวดล้อมไฮบริดหรือมัลติคลาวด์
- การจัดการกุญแจไฮบริดและมัลติคลาวด์: เมื่อบริษัทขยายตัวไปยังหลายแพลตฟอร์มคลาวด์ ระบบการจัดการกุญแจที่เป็นเอกภาพและสามารถทำงานร่วมกันได้กลายเป็นสิ่งสำคัญเพื่อรักษาความสม่ำเสมอด้านความปลอดภัยและประสิทธิภาพการดำเนินงาน
การติดตามแนวโน้มเหล่านี้ช่วยให้บริษัทสามารถปกป้องข้อมูลบนคลาวด์ได้ดีขึ้น ปฏิบัติตามข้อกำหนดทางกฎหมายได้อย่างราบรื่น และสร้างความไว้วางใจที่ยั่งยืนกับลูกค้า
บทสรุป: ทำไมความหมายของ BYOK จึงสำคัญสำหรับการเดินทางด้านความปลอดภัยบนคลาวด์ของคุณ
การเข้าใจความหมายอย่างเต็มที่ของ BYOK ช่วยให้องค์กรมีอำนาจในการเป็นเจ้าของความปลอดภัยของข้อมูลในระบบคลาวด์อย่างแท้จริง โดยการจัดการกุญแจเข้ารหัสของตนเอง คุณจะสามารถควบคุมได้ว่าใครสามารถเข้าถึงข้อมูลที่ละเอียดอ่อนของคุณและเมื่อใดที่กุญแจถูกหมุนเวียนหรือเพิกถอน การควบคุมนี้ช่วยลดการพึ่งพากุญแจเริ่มต้นของผู้ให้บริการคลาวด์และเสริมสร้างการปฏิบัติตามกฎระเบียบ ซึ่งเป็นข้อได้เปรียบที่สำคัญในสภาพแวดล้อมดิจิทัลที่ซับซ้อนในปัจจุบัน
ในขณะเดียวกัน การนำ BYOK มาใช้ก็อาจเป็นเรื่องท้าทายหากไม่มีเครื่องมือและการสนับสนุนที่เหมาะสม นั่นคือเหตุผลที่การเลือก แพลตฟอร์มการทำงานร่วมกันบนคลาวด์อย่าง Lark มีคุณค่ามาก Lark ผสานรวมแนวทางปฏิบัติที่ดีที่สุดของ BYOK อย่างราบรื่น ทำให้องค์กรสามารถจัดการกุญแจได้อย่างปลอดภัยโดยไม่ซับซ้อนกระบวนการทำงานหรือทำให้ประสิทธิภาพลดลง วิธีการที่สมดุลนี้ช่วยให้ทีมทำงานร่วมกันได้อย่างมั่นใจ โดยมั่นใจว่าการเข้ารหัสทำงานอย่างโปร่งใสเบื้องหลังในขณะที่บริษัทของคุณยังคงควบคุมได้
ในอนาคต BYOK จะพัฒนาต่อไปควบคู่กับความก้าวหน้าของระบบอัตโนมัติ ปัญญาประดิษฐ์ และโมเดลความปลอดภัยแบบ zero trust ซึ่งจะสร้างอนาคตที่การปกป้องข้อมูลมีความชาญฉลาดมากขึ้น มีความรุกล้ำเชิงรุก และผสานรวมอย่างลึกซึ้งภายในระบบนิเวศของคลาวด์
คำถามที่พบบ่อย
BYOK หมายถึงอะไรอย่างแท้จริง?
BYOK ย่อมาจาก Bring Your Own Key ซึ่งอนุญาตให้บริษัทสร้างและควบคุมกุญแจเข้ารหัสของตนเอง แทนที่จะพึ่งพากุญแจเริ่มต้นของผู้ให้บริการคลาวด์ ทำให้มีการควบคุมความปลอดภัยของข้อมูลมากขึ้น
BYOK ช่วยเพิ่มการปกป้องข้อมูลอย่างไร?
ด้วยการจัดการกุญแจของคุณเอง คุณเป็นผู้กำหนดว่าใครสามารถเข้าถึงข้อมูลที่เข้ารหัสและวิธีการหมุนเวียนหรือเพิกถอนกุญแจ ซึ่งช่วยเพิ่มความปลอดภัยและการปฏิบัติตามข้อกำหนด
BYOK มีผลต่อประสิทธิภาพของแอปคลาวด์หรือไม่?
BYOK ที่นำไปใช้ได้อย่างเหมาะสมจะทำงานอย่างโปร่งใสที่ชั้นจัดเก็บหรือชั้นข้อมูล เพื่อให้มีผลกระทบต่อประสิทธิภาพของระบบและประสบการณ์ผู้ใช้น้อยที่สุด
ความท้าทายของ BYOK คืออะไร?
ความท้าทายทั่วไปได้แก่ ความซับซ้อนในการจัดการกุญแจและการบูรณาการ ซึ่งสามารถแก้ไขได้ด้วยการทำงานอัตโนมัติ นโยบายที่ชัดเจน และการเลือกผู้ให้บริการที่มีการสนับสนุน BYOK อย่างแข็งแกร่ง
การอ่านที่เกี่ยวข้อง
Table of contents
สนใจ Lark ไหม?

รวมทุกเครื่องมือไว้ในที่เดียว
ประหยัดเวลาและเพิ่มประสิทธิภาพ
ประหยัดค่าซอฟต์แวร์สูงสุดถึง 70%
Table of contents
สนใจ Lark ไหม?
รวมทุกเครื่องมือไว้ในที่เดียว
ประหยัดเวลาและเพิ่มประสิทธิภาพ
ประหยัดค่าซอฟต์แวร์สูงสุดถึง 70%
อ่านต่อ

© 2026 Lark Technologies Pte. Ltd.