Makna BYOK: Kunci untuk Menyimpan Data Awan dan Perusahaan dengan Selamat
Alex Miller
Pakar Pemasaran Produk Teknikal
22 Sep 2026
Alex Miller
22 Sep 2026

Bacaan 16 minit


Apabila berkaitan dengan melindungi data sensitif di awan, memahami maksud BYOK adalah lebih penting daripada sebelum ini. BYOK, atau Bawa Kunci Sendiri, adalah pendekatan yang membolehkan organisasi mengawal sepenuhnya kunci penyulitan mereka dan tidak bergantung sepenuhnya kepada penyedia awan. Dengan penerimaan teknologi Web3 yang semakin meluas, perubahan ini menandakan era baru dalam cara perniagaan melindungi maklumat mereka dan memenuhi tuntutan pematuhan yang semakin ketat.
 Sumber imej: forbes.com
Dalam blog ini, kami akan menerangkan maksud sebenar BYOK dengan istilah mudah, menjelaskan bagaimana ia berfungsi secara teknikal, dan menonjolkan manfaat sebenar yang diperoleh perusahaan dengan mengamalkannya. Anda juga akan mempelajari risiko berpotensi dan amalan terbaik ketika melaksanakan BYOK. Sama ada anda seorang pemimpin IT, profesional keselamatan, atau berminat dengan trend keselamatan awan, panduan ini akan memberikan anda pemahaman jelas mengapa BYOK penting hari ini.

Apakah Bring Your Own Key (BYOK)?
Secara ringkas, BYOK adalah strategi keselamatan di mana perniagaan menguruskan kunci kriptografi yang digunakan untuk menyulitkan data yang disimpan dalam platform awan atau aplikasi SaaS. Daripada bergantung pada kunci yang dijana dan diuruskan sepenuhnya oleh penyedia awan, BYOK memberi kuasa kepada syarikat untuk menyimpan kunci penting tersebut di tangan mereka. Ini membolehkan kawalan yang lebih ketat terhadap siapa yang boleh mengakses dan menyahsulit maklumat sensitif.
Pengurusan kunci adalah teras kepada BYOK. Ini bermakna syarikat biasanya menjana kunci mereka di premis atau melalui Modul Keselamatan Perkakasan (HSM), kemudian memuat naik atau mengintegrasikan kunci tersebut ke dalam persekitaran awan mereka. Ini amat penting kerana perniagaan menghadapi tekanan peraturan yang semakin meningkat untuk membuktikan pemilikan data dan pengendalian yang selamat.
Bagaimana BYOK berfungsi: Gambaran ringkas mengenai pengurusan kunci anda sendiri di awan
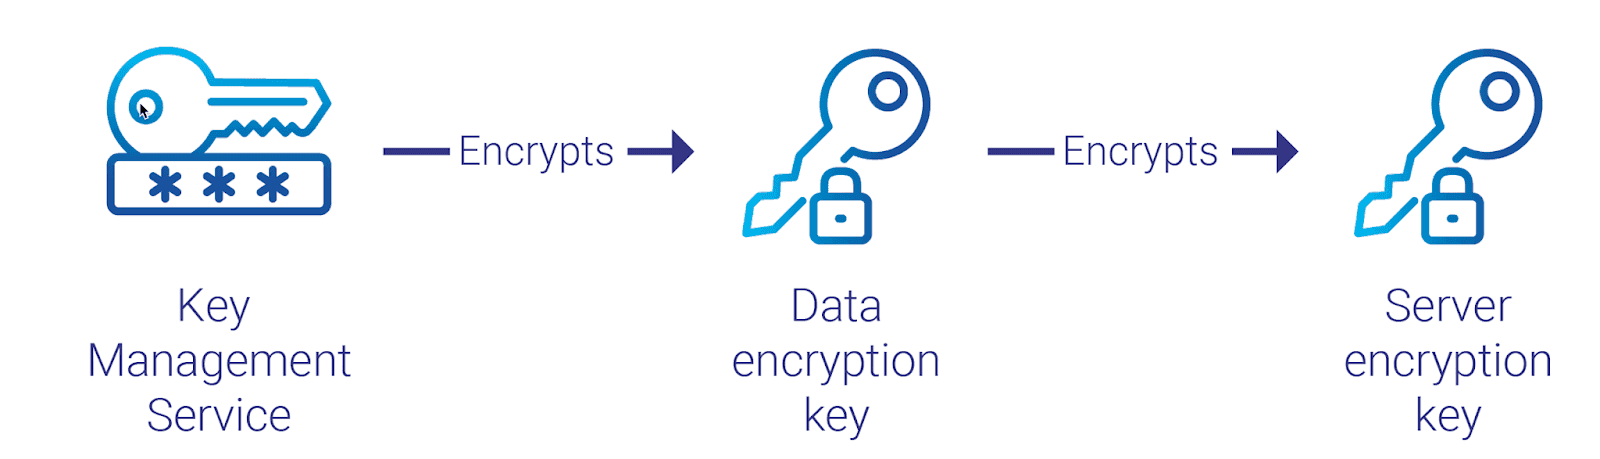
Bagaimanakah BYOK berfungsi dari perspektif teknikal? Mari kita pecahkan proses utama yang terlibat dalam menjana, menyimpan, dan membekalkan kunci anda sendiri kepada platform awan, serta meneroka bagaimana pengurusan kitar hayat kunci memastikan data anda kekal selamat sepanjang masa.
 Sumber imej: cyberark.com
1. Menjana dan menyimpan kunci anda sendiri dengan selamat
Langkah pertama dalam BYOK adalah mencipta kunci penyulitan dalam persekitaran yang selamat dan terkawal—biasanya di premis atau dalam modul keselamatan berasaskan perkakasan yang khusus. Di sinilah kunci dicipta dengan dasar keselamatan yang ketat yang dikawal terus oleh organisasi anda.
Banyak syarikat menggunakan Modul Keselamatan Perkakasan atau Sistem Pengurusan Kunci (KMS) yang dipercayai untuk menjana dan melindungi kunci. Sistem ini memastikan kunci tidak boleh disalin atau dikeluarkan secara tidak sah, yang merupakan aspek asas keselamatan BYOK.
2. Membekalkan kunci kepada platform awan
Setelah kunci anda dijana, langkah seterusnya adalah memindahkannya dengan selamat kepada penyedia awan. Ini biasanya dilakukan melalui proses import yang selamat yang memastikan kunci disulitkan dan dipindahkan tanpa pendedahan kepada pihak yang tidak dibenarkan.
Penyedia awan mempunyai sokongan terbina dalam untuk BYOK, membolehkan anda memuat naik atau menyuntik kunci anda ke dalam sistem pengurusan kunci mereka. Walaupun penyedia awan menggunakan kunci anda untuk penyulitan dan penyahsulitan dalam persekitaran mereka, anda mengekalkan kawalan ke atas kunci itu sendiri — termasuk penggunaannya dan dasar-dasarnya.
3. Mengurus kitar hayat kunci: Putaran, pembatalan, dan audit
Mengawal kunci anda bermaksud mengendalikan keseluruhan kitar hayatnya dengan bertanggungjawab. BYOK membolehkan anda:
- Memutar kunci secara berkala: Memperbaharui kunci secara berkala mengurangkan risiko kompromi dan mengekalkan kekuatan penyulitan.
- Mencabut kunci dengan segera apabila perlu: Sekiranya kunci disyaki telah dikompromi, anda boleh mencabut akses untuk mengelakkan penggunaan selanjutnya.
- Mengaudit penggunaan kunci: Log yang menyeluruh membolehkan anda menjejak semua akses dan operasi yang melibatkan kunci anda, yang penting untuk pematuhan dan siasatan forensik.
Pengurusan kitar hayat yang berkesan bukan sahaja memastikan data anda selamat tetapi juga membantu memenuhi keperluan peraturan — satu motivasi utama di sebalik penggunaan BYOK.
Pelakon penting dan tugas mereka dalam proses BYOK
Dalam proses BYOK perusahaan, beberapa peranan dan tanggungjawab utama menonjol:
- Pegawai keselamatan: Menetapkan dasar keselamatan berkaitan pengurusan kunci, menilai risiko, dan mengawasi tindak balas insiden sekiranya berlaku kompromi kunci.
- Pentadbir/jurutera IT: Mengendalikan aspek teknikal, termasuk penjanaan kunci, penyimpanan, putaran, dan integrasi dengan perkhidmatan awan serta KMS.
- Pengurus pematuhan: Memastikan semua amalan pengurusan kunci mematuhi peraturan berkaitan seperti GDPR atau HIPAA, menjalankan audit, dan menyelenggara dokumentasi untuk semakan pematuhan.
- Pemilik data: Memutuskan data mana yang perlu dilindungi dan bekerjasama dengan pasukan keselamatan dan IT untuk menguatkuasakan dasar penyulitan.
- Pengguna akhir: Mengikuti protokol keselamatan yang ditetapkan, menggunakan saluran yang disulitkan, dan melaporkan sebarang aktiviti mencurigakan untuk membantu melindungi persekitaran pengurusan kunci.
- Penyedia awan: Memainkan peranan sokongan dengan menyediakan infrastruktur dan alat yang selamat untuk memudahkan pelaksanaan BYOK. Walaupun organisasi mengawal kunci mereka, vendor mesti memastikan platform mereka menyokong pengasingan kunci, kawalan akses API yang betul, dan ketelusan untuk mengekalkan kepercayaan dan keselamatan.
Bagaimana BYOK berbeza daripada model pengurusan kunci lain
Apabila meneroka BYOK, adalah sama penting untuk memahami bagaimana ia sesuai dalam landskap yang lebih luas bagi model pengurusan kunci penyulitan. Walaupun BYOK memberi tumpuan kepada memberikan anda kawalan penuh ke atas kunci anda di awan, terdapat pendekatan lain dengan tahap penglibatan dan kawalan pelanggan yang berbeza.
1. BYOK vs Customer Managed Keys (CMK)
Customer Managed Keys (CMK) sering kali keliru dengan BYOK, tetapi perbezaannya terletak pada kawalan dan penyimpanan kunci. Dengan CMK, anda mengurus dasar kunci di dalam sistem penyedia awan—kunci itu sendiri dicipta, disimpan, dan diputar oleh Perkhidmatan Pengurusan Kunci penyedia, tetapi anda mengawal kebenaran akses.
BYOK memberi anda kawalan lebih besar dengan membenarkan anda menjana dan menyimpan kunci penyulitan anda di luar persekitaran penyedia awan—sama ada di premis atau melalui perkakasan khusus. Anda kemudian membekalkan kunci tersebut kepada awan untuk menyulitkan data anda. Ini bermakna penyedia awan tidak pernah mengawal kunci anda semasa penciptaan atau penyimpanan, menambah lapisan keselamatan yang penting.
🔑Perbandingan
CMK menawarkan kemudahan dengan sedikit kawalan, manakala BYOK memaksimumkan pemilikan dan ketelusan ke atas kunci penyulitan anda.
2. BYOK vs. CYOK vs. HYOK
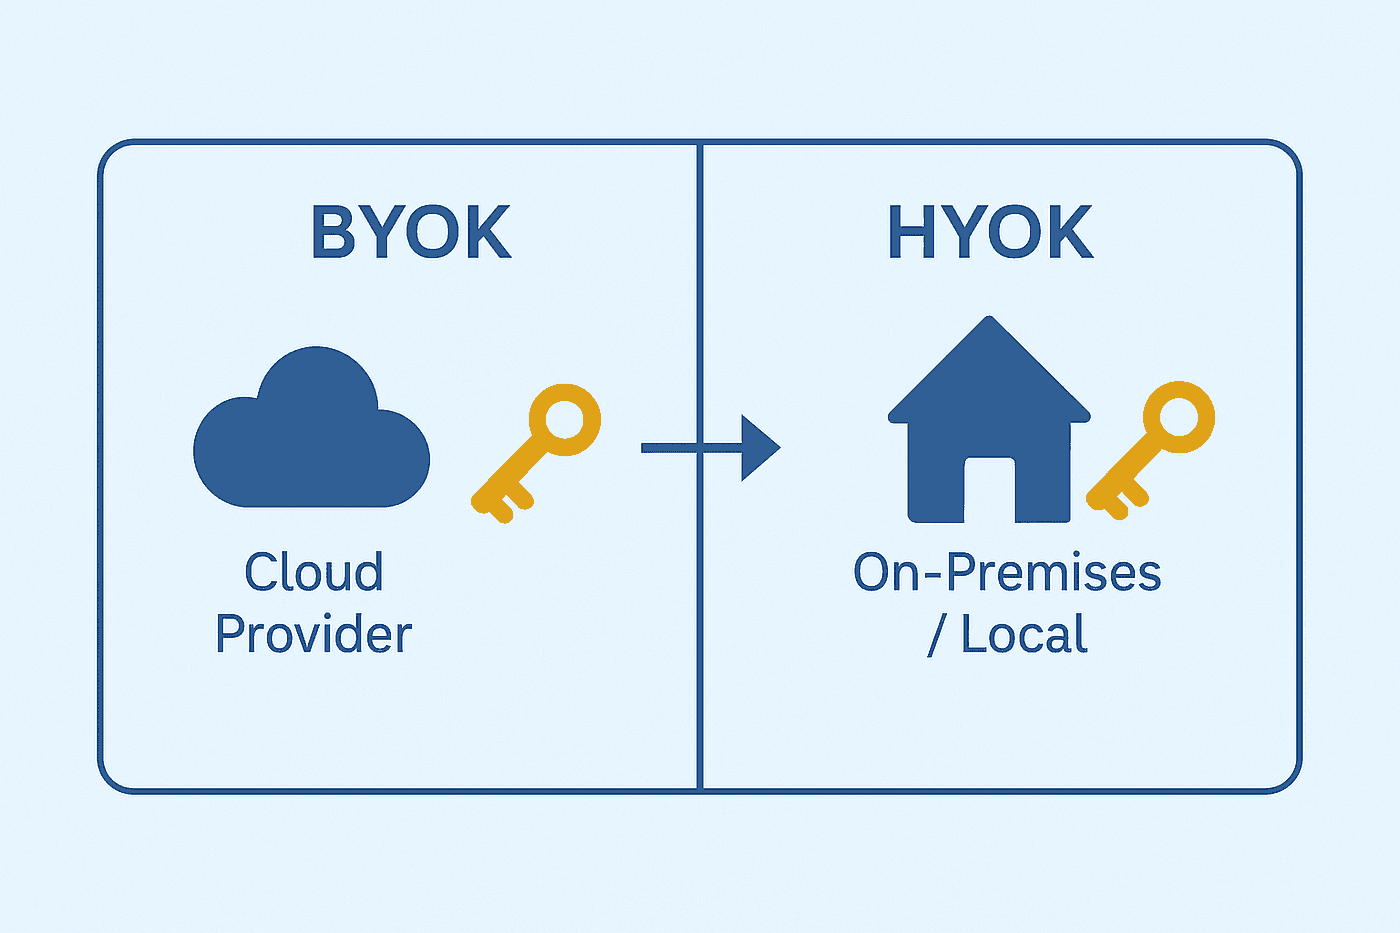 Sumber imej: medium.com
Kawal Kunci Anda Sendiri (CYOK) meluaskan BYOK dengan memastikan anda mengekalkan kawalan aktif ke atas kunci anda sepanjang kitar hayatnya, termasuk apabila ia digunakan di dalam awan. Daripada menyerahkan kunci sepenuhnya kepada awan, CYOK menggunakan modul perkakasan atau perisian yang selamat yang dikawal dari jauh, membolehkan anda menguatkuasakan polisi dan mengesahkan penggunaan kunci dengan teknologi seperti penilaian jauh. Ini menawarkan jaminan dan tadbir urus yang lebih kukuh ke atas penggunaan kunci berbanding BYOK.
Tahan Kunci Anda Sendiri (HYOK) menawarkan kawalan paling ketat. Kunci penyulitan anda tidak pernah keluar dari persekitaran anda sendiri. Semua penyulitan dan penyahsulitan berlaku di premis atau dalam perkakasan selamat anda, dan hanya data yang disulitkan disimpan atau diproses oleh awan. Model ini memaksimumkan kedaulatan data dan mengurangkan risiko berkaitan awan tetapi boleh mengehadkan keupayaan awan yang bergantung pada penyulitan berasaskan awan.
🔑Perbandingan
BYOK menyediakan pemilikan yang kukuh dengan integrasi yang lebih mudah, CYOK menambah kawalan kunci berterusan di dalam awan, dan HYOK memastikan pemisahan lengkap walaupun dengan lebih banyak kerumitan.
3. BYOK vs. BYOE
BYOK menumpukan pada siapa yang mengurus kunci penyulitan, tetapi secara amnya membenarkan penyedia awan mengendalikan proses penyulitan dan penyahsulitan sebenar menggunakan kunci tersebut.
Bawa Penyulitan Anda Sendiri (BYOE), bagaimanapun, melangkaui itu—anda mengawal bukan sahaja kunci tetapi juga kaedah penyulitan dan bila data disulitkan, sering kali menyulitkan data sebelum ia memasuki awan. BYOE memberikan kawalan maksimum untuk organisasi dengan keperluan keselamatan atau pematuhan yang ketat, tetapi ia memerlukan lebih banyak sumber teknikal untuk mengurus aliran kerja penyulitan.
🔑Perbandingan
Jika BYOK bermaksud “anda memegang kunci,” BYOE bermaksud “anda memegang keseluruhan proses penyulitan.”
Manfaat melaksanakan BYOK dalam persekitaran perusahaan
Pendekatan ini memberikan beberapa kelebihan penting kepada perniagaan, terutamanya apabila keselamatan dan pematuhan menjadi keutamaan utama.
1. Keselamatan data dan privasi yang dipertingkatkan
Memandangkan kunci tidak pernah sepenuhnya berada di bawah kawalan penyedia awan, BYOK secara signifikan mengurangkan permukaan serangan. Perusahaan boleh melaksanakan polisi keselamatan mereka sendiri, menggunakan modul keselamatan perkakasan, dan memastikan perlindungan yang lebih kukuh terhadap pelanggaran atau ancaman dalaman.
2. Pematuhan yang dipermudahkan dengan keperluan peraturan
Pematuhan dengan peraturan seperti GDPR, HIPAA, dan PCI-DSS sering memerlukan kawalan ketat ke atas kunci penyulitan. BYOK membantu anda memenuhi tuntutan ini dengan menyediakan pemilikan yang jelas dan kebolehlacakan penggunaan kunci. Anda boleh menguatkuasakan jadual putaran kunci, membatalkan kunci yang terjejas dengan cepat, dan mengekalkan log terperinci untuk audit.
3. Penyokongan penerimaan awan yang fleksibel dan persekitaran hibrid
BYOK membolehkan perusahaan menggunakan pelbagai penyedia awan atau seni bina awan hibrid sambil mengekalkan kawalan kunci yang konsisten merentasi persekitaran. Fleksibiliti ini menyokong strategi penyebaran yang pelbagai tanpa mengorbankan keselamatan atau pematuhan.
4. Pengurusan risiko dan tindak balas insiden yang dipertingkatkan
Perusahaan boleh bertindak balas dengan lebih pantas terhadap potensi insiden keselamatan dengan mengawal proses kitar hayat kunci seperti pembatalan atau putaran kunci segera. BYOK memberi kuasa kepada organisasi untuk mengurangkan risiko dengan berkesan tanpa menunggu campur tangan penyedia awan.
5. Peningkatan kepercayaan pelanggan dan reputasi perniagaan
Menunjukkan pengurusan kunci penyulitan yang kukuh melalui BYOK menunjukkan kepada pelanggan dan rakan kongsi bahawa anda mengutamakan keselamatan dan privasi data. Komitmen ini boleh meningkatkan keyakinan pelanggan dan memberi kesan positif kepada reputasi perniagaan anda.
Lark BYOK: Amalan terbaik untuk kerjasama selamat di platform awan
Perusahaan yang mengguna pakai platform kolaborasi SaaS sering menghadapi cabaran untuk mengimbangi kerjasama yang lancar dengan keperluan keselamatan data yang ketat. Di sinilah Bring Your Own Key memberikan kelebihan penting dengan memberikan organisasi pemilikan penuh dan kawalan ke atas kunci penyulitan mereka.
Penyelesaian BYOK Lark mencerminkan amalan terbaik ini dengan menggabungkan pengurusan kunci yang kukuh dengan integrasi yang lancar, membolehkan kolaborasi yang selamat dan cekap. Sebagai platform kolaborasi SaaS sehenti, Lark direka untuk meningkatkan produktiviti pasukan dan memudahkan komunikasi. Ia menggabungkan perbualan, persidangan video, kalendar, kolaborasi dokumen, dan penyimpanan awan ke dalam satu ruang kerja yang bersatu.
Sekarang, mari kita terokai ciri utama Lark BYOK, langkah operasi, skop, dan bagaimana ia meningkatkan keselamatan data perusahaan tanpa mengganggu produktiviti.
Ciri utama Lark BYOK
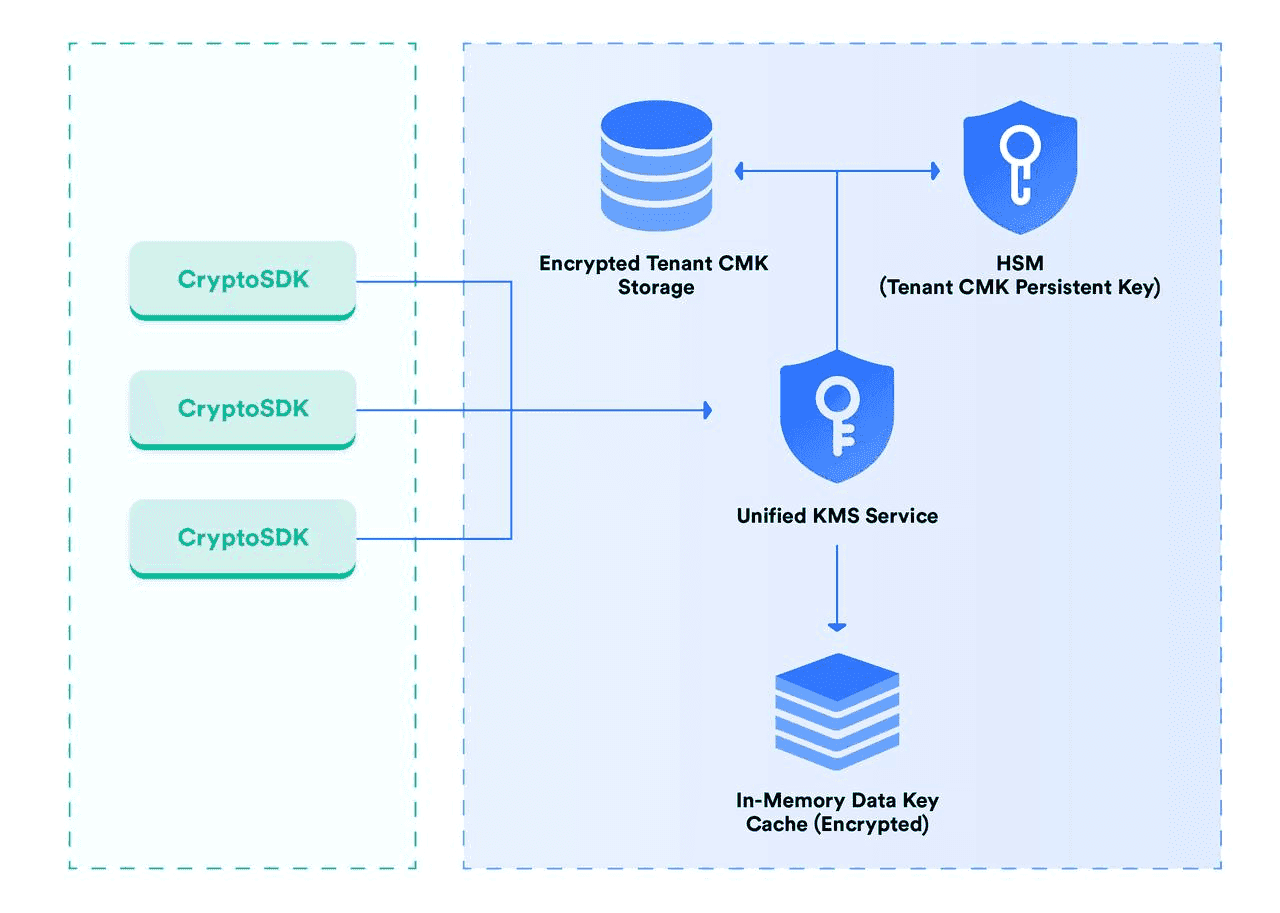
- Pengurusan kunci induk pelanggan: Organisasi menjana dan memuat naik CMK mereka dalam bentuk terenkripsi ke KMS terasing Lark. CMK ini disahsulit dengan selamat dalam persekitaran ini untuk digunakan dalam penyulitan dan penyahsulitan semua data awan organisasi.
- Penyulitan dua lapisan: Data ahli dalam Lark disulit menggunakan kunci data, yang seterusnya disulit dengan CMK organisasi. Kedua-dua teks tersulit disimpan dengan selamat.
- Perlindungan modul keselamatan perkakasan: CMK disimpan dalam modul keselamatan perkakasan, memastikan ia tidak boleh dieksport atau diakses di luar sempadan yang dikawal ketat. Audit mengesahkan kunci tidak boleh dicetak atau diekstrak.
- Akses CryptoSDK yang selamat: Semua data perniagaan yang disulit dan disahsulit diakses melalui CryptoSDK Lark, yang berkomunikasi dengan Unified KMS untuk memperoleh dan memutar kunci data tanpa mendedahkan kunci teks biasa.
- Penggunaan kunci yang terasing dan diaudit: Penyahsulitan dan penggunaan kunci berlaku secara eksklusif dalam persekitaran terasing Unified KMS Lark, memastikan keselamatan maksimum sepanjang operasi penyulitan.
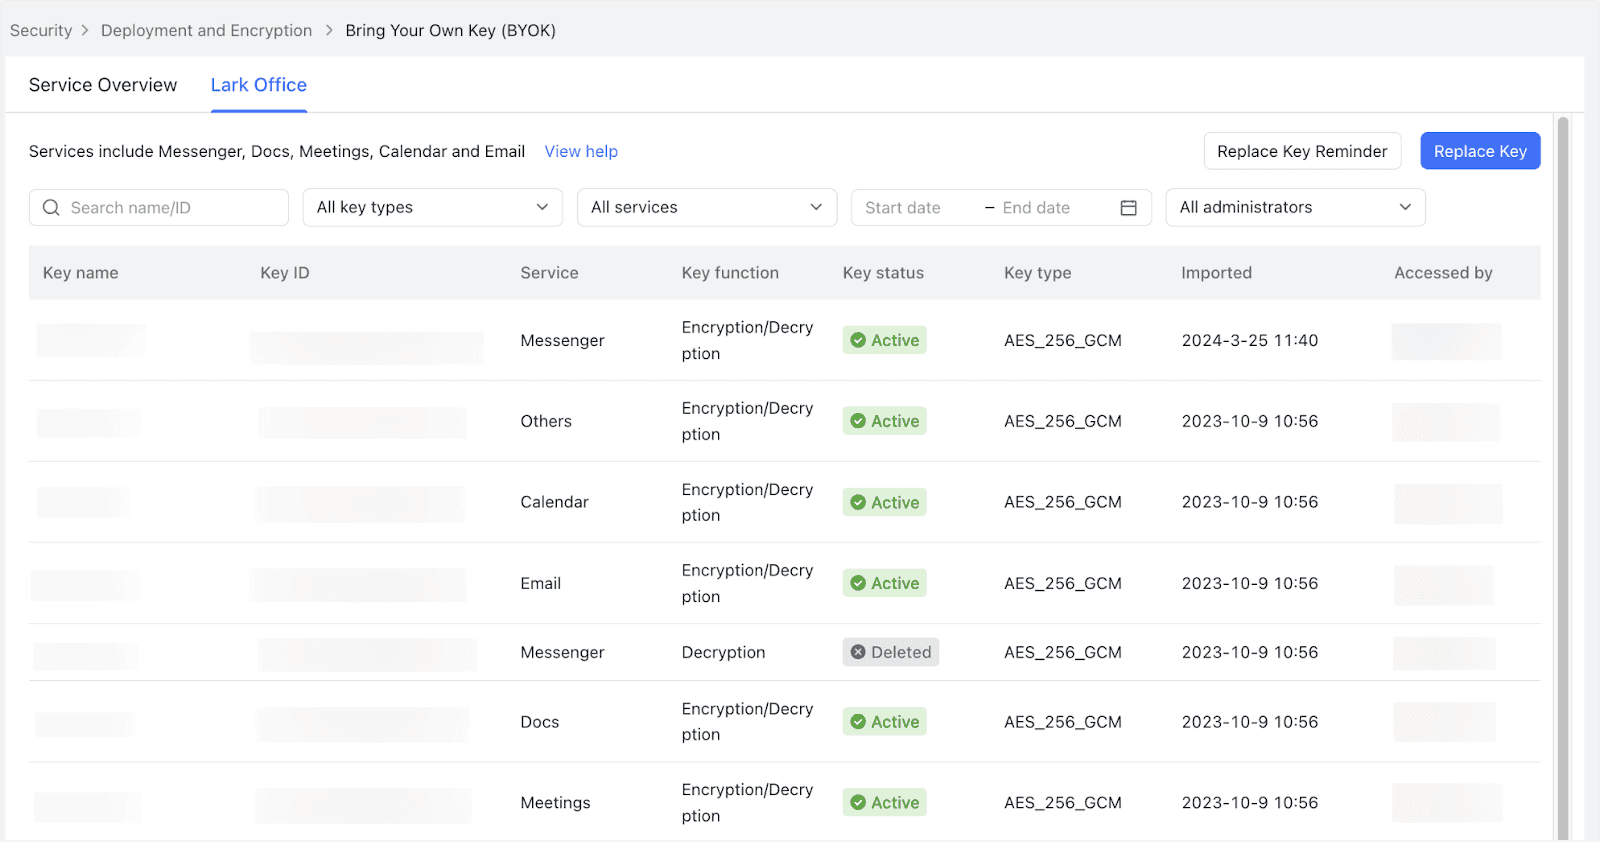
Skop dan keupayaan Lark BYOK
- Import CMK: Organisasi boleh mengimport kunci induk penyulitan mereka sendiri ke dalam Unified KMS Lark.
- Putaran kunci: Organisasi boleh memutar kunci mengikut budi bicara mereka untuk memenuhi polisi keselamatan dalaman.
- Lihat kunci: Lihat semua kunci yang didaftarkan di bawah organisasi dengan butiran boleh diakses melalui Unified KMS.
- Padam kunci: Memadam kunci menyebabkan semua data yang disulitkan di bawahnya tidak dapat diakses (termasuk sembang IM, dokumen, mesyuarat video, acara kalendar).
- Pulihkan kunci: Kunci yang dipadam boleh diimport semula untuk mendapatkan semula akses kepada data yang disulitkan sebelum ini.
- Log terperinci: Setiap tindakan ke atas kunci direkodkan — jenis tindakan, masa, dan kakitangan bertanggungjawab — memastikan kebolehlaksanaan audit dan akauntabiliti.
Manfaat perusahaan menggunakan Lark BYOK
- Pemilikan dan pengurusan penuh kunci penyulitan
- Kawalan bebas ke atas kitar hayat dan putaran kunci
- Pengurangan kebergantungan pada kunci penyedia lalai
- Penyulitan dan penyahsulitan yang telus pada tahap penyimpanan
- Tiada gangguan kepada aliran kerja pengguna atau alat kerjasama
- Prestasi sistem dan pengalaman pengguna dikekalkan
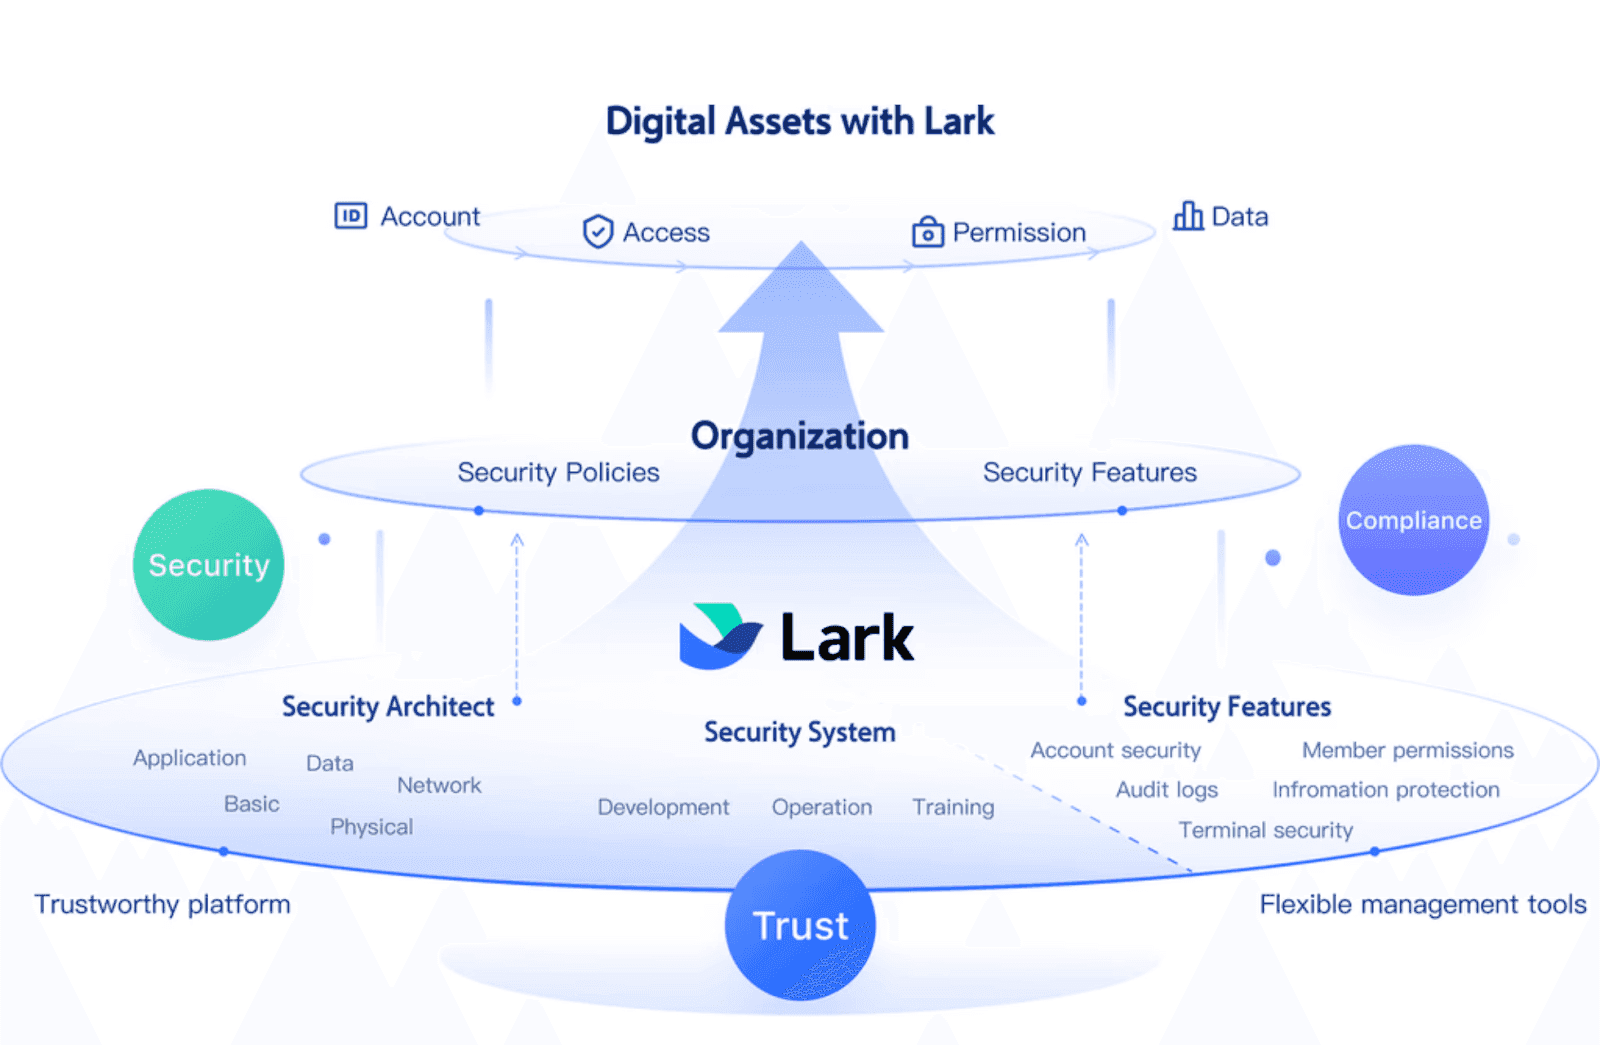 Penyelesaian BYOK Lark memberi kuasa kepada organisasi untuk melindungi data kolaborasi awan mereka dengan mengambil kawalan langsung ke atas kunci penyulitan dalam persekitaran yang sangat selamat dan dilindungi perkakasan. Jika melindungi kolaborasi adalah keutamaan anda, Lark BYOK menawarkan cara yang dipercayai dan cekap untuk mengurus kunci penyulitan anda dengan yakin.
Risiko berpotensi BYOK dan cara mengatasinya
Walaupun memahami BYOK memberikan kejelasan mengenai kelebihannya, adalah sama penting untuk mempertimbangkan cabaran bagi mengelakkan kesilapan. Berikut adalah enam risiko biasa yang dihadapi apabila perusahaan melaksanakan BYOK — serta cara yang boleh diambil untuk mengurangkan setiap satu:
Risiko 1: Kehilangan kunci penyulitan
Salah satu risiko terbesar dengan BYOK ialah kehilangan kunci. Jika kunci penyulitan hilang atau rosak, organisasi mungkin kehilangan akses secara kekal kepada data yang disulitkan — satu hasil yang merosakkan kesinambungan perniagaan. Oleh kerana BYOK memberikan kawalan penuh ke atas kunci kepada pelanggan, tiada sandaran kepada kunci penyedia awan.
🔑Penyelesaian
Melaksanakan strategi sandaran dan pemulihan kunci yang menyeluruh. Ini termasuk menyimpan salinan kunci dengan selamat di beberapa lokasi yang berbeza secara geografi. Menggunakan HSM atau peti keselamatan yang selamat juga boleh membantu melindungi kunci daripada kehilangan atau akses tanpa kebenaran. Ujian berkala terhadap prosedur pemulihan memastikan pemulihan cepat jika masalah timbul.
Risiko 2: Pengurusan kitar hayat kunci yang kompleks
Menguruskan putaran kunci, pembatalan, dan pengauditan boleh menjadi tugas yang kompleks dalam persekitaran BYOK. Tanpa kawalan ketat, kunci yang sudah lapuk atau terjejas mungkin kekal aktif lebih lama daripada yang sepatutnya, meningkatkan risiko pelanggaran keselamatan.
🔑Penyelesaian
Melaksanakan alat pengurusan kunci automatik yang menguatkuasakan polisi kukuh untuk putaran dan pembatalan kunci. Menggunakan penyelesaian BYOK yang diintegrasikan dengan platform kolaborasi seperti Lark boleh membantu mempermudah aliran kerja dengan menyediakan amaran automatik, jejak audit, dan komunikasi masa nyata. Ini mengurangkan kesilapan manusia, meningkatkan kecekapan operasi, dan memastikan tindak balas tepat pada masanya.
Risiko 3: Kesukaran mengintegrasikan KMS pelanggan dengan platform awan
Oleh kerana BYOK memerlukan penyelarasan antara KMS organisasi dan persekitaran penyedia awan, cabaran integrasi boleh menyebabkan kegagalan penyulitan atau mengganggu akses data.
🔑Penyelesaian
Pilih penyedia awan yang menawarkan sokongan BYOK yang kukuh dan menyediakan API yang didokumentasikan dengan baik untuk memudahkan integrasi lancar. Sebelum pelaksanaan penuh, jalankan ujian menyeluruh dalam persekitaran terkawal untuk mengenal pasti dan menyelesaikan isu berpotensi. Untuk memastikan interoperabiliti lancar dan penyelesaian masalah yang berkesan, galakkan kerjasama rapat dengan alat pengurusan projek antara pasukan keselamatan dan IT untuk menyelaraskan usaha, berkongsi kemas kini masa nyata, dan mempermudah penyelesaian masalah.
Risiko 4: Ancaman dalaman dan akses kunci tanpa kebenaran
Walaupun BYOK memberi kuasa penuh kepada organisasi untuk mengawal kunci, ini meningkatkan risiko penyalahgunaan atau kecurian kunci oleh dalang berniat jahat atau kelayakan yang dikompromi.
🔑Penyelesaian
Melaksanakan pengurusan akses yang kukuh, termasuk pengesahan berbilang faktor, prinsip keistimewaan minimum, dan pencatatan akses terperinci. Operasi kunci penyulitan harus dipisahkan di antara beberapa peranan apabila boleh, mengurangkan peluang penyalahgunaan dalaman.
Risiko 5: Ketidakpatuhan terhadap undang-undang dan peraturan industri
Kegagalan memenuhi keperluan pengurusan kunci, jejak audit, dan perlindungan data boleh membahayakan pematuhan, mendedahkan perusahaan kepada denda dan kerosakan reputasi.
🔑Penyelesaian
Wujudkan dasar pengurusan kunci yang berfokus pada pematuhan. Ini termasuk mengaktifkan pencatatan menyeluruh yang dapat mengesan sebarang gangguan terhadap semua aktiviti kunci, melaksanakan kawalan akses yang ketat, dan menjalankan audit pematuhan secara berkala. Adalah penting juga untuk memilih perisian awan yang secara semula jadi mematuhi piawaian keselamatan data. Lark telah memperoleh sijil seperti SOC 2 (Jenis II) & SOC 3, APEC CBPR, APEC PRP, ISO 27001, menjadikannya pilihan yang sangat baik untuk perusahaan.
Risiko 6: Potensi kesan prestasi daripada proses penyulitan
Oleh kerana BYOK melibatkan proses penyulitan dan penyahsulitan di bawah kawalan pelanggan, pelaksanaan yang tidak dioptimumkan dengan baik boleh menurunkan prestasi sistem atau mengganggu aliran kerja pengguna.
🔑Penyelesaian
Gunakan alat dan perkakasan penyulitan yang meminimumkan kelewatan dan penggunaan sumber. Oleh kerana kunci BYOK biasanya digunakan di lapisan penyimpanan, pastikan operasi penyulitan dioptimumkan dan telus kepada pengguna. Pemantauan berterusan metrik prestasi membantu mengesan dan menangani isu dengan awal.
Trend masa depan dalam BYOK dan pengurusan kunci penyulitan
BYOK sedang berkembang pesat seiring dengan peningkatan penggunaan awan dan peningkatan tuntutan keselamatan. Berikut adalah beberapa tren baru yang mencerminkan arah pengurusan kunci penyulitan:
- Penerimaan yang lebih meluas dalam persekitaran asli awan dan SaaS: Lebih banyak perusahaan yang mengamalkan strategi awan-pertama menyedari kepentingan BYOK untuk mengekalkan kawalan ke atas data sensitif. Tren ini semakin pesat, terutamanya dalam sektor yang sangat dikawal selia.
- Kemajuan dalam pengurusan kunci automatik: Automasi dan alat yang dipacu AI menjadikan pengurusan kitar hayat kunci lebih boleh dipercayai dan kurang terdedah kepada kesilapan. Penyelesaian BYOK masa depan akan semakin menggunakan algoritma pintar untuk putaran kunci, pengesanan anomali, dan pelaporan pematuhan.
- Integrasi dengan seni bina kepercayaan sifar: BYOK melengkapi model keselamatan kepercayaan sifar dengan memastikan kunci penyulitan kekal di bawah kawalan ketat organisasi, meminimumkan ancaman dalaman dan luaran walaupun dalam persekitaran hibrid atau multi-awan.
- Pengurusan kunci hibrid dan multi-awan: Apabila organisasi berkembang merentasi pelbagai platform awan, sistem pengurusan kunci yang bersatu dan boleh beroperasi bersama menjadi kritikal untuk mengekalkan konsistensi keselamatan dan kecekapan operasi.
Menyesuaikan diri dengan tren ini bermakna perusahaan dapat melindungi data awan mereka dengan lebih baik, mencapai pematuhan peraturan dengan lebih lancar, dan membina kepercayaan yang berterusan dengan pelanggan.
Kesimpulan: Mengapa maksud BYOK penting untuk perjalanan keselamatan awan anda
Memahami sepenuhnya maksud BYOK memberi kuasa kepada organisasi untuk mengambil pemilikan sebenar terhadap keselamatan data mereka di awan. Dengan menguruskan kunci penyulitan sendiri, anda mengekalkan kawalan ke atas siapa yang boleh mengakses maklumat sensitif anda dan bila kunci tersebut diputar atau dibatalkan. Kawalan ini mengurangkan kebergantungan kepada kunci lalai penyedia awan dan mengukuhkan pematuhan terhadap peraturan—kelebihan penting dalam landskap digital yang kompleks masa kini.
Pada masa yang sama, melaksanakan BYOK boleh menjadi mencabar tanpa alat dan sokongan yang betul. Oleh itu, memilih platform kerjasama awan seperti Lark adalah sangat berharga. Lark mengintegrasikan amalan terbaik BYOK dengan lancar, memudahkan perusahaan mengurus kunci dengan selamat tanpa menyukarkan aliran kerja atau menurunkan prestasi. Pendekatan seimbang ini membantu pasukan bekerjasama dengan yakin, memastikan penyulitan berfungsi secara telus di belakang tabir sementara organisasi anda kekal mengawal.
Melangkah ke hadapan, BYOK akan terus berkembang selari dengan kemajuan automasi, AI, dan model keselamatan kepercayaan sifar—membentuk masa depan di mana perlindungan data menjadi lebih pintar, lebih proaktif, dan terintegrasi secara mendalam dalam ekosistem awan.
Soalan Lazim
Apakah maksud sebenar BYOK?
BYOK bermaksud Bawa Kunci Anda Sendiri. Ia membolehkan organisasi menjana dan mengawal kunci penyulitan mereka sendiri, bukannya bergantung pada kunci lalai penyedia awan, memberikan kawalan lebih terhadap keselamatan data.
Bagaimanakah BYOK meningkatkan perlindungan data?
Dengan mengurus kunci anda sendiri, anda menentukan siapa yang boleh mengakses data yang disulitkan dan bagaimana kunci dikitar semula atau dibatalkan, yang meningkatkan keselamatan dan pematuhan.
Bolehkah BYOK menjejaskan prestasi aplikasi awan?
BYOK yang dilaksanakan dengan betul beroperasi secara telus pada lapisan storan atau data, memastikan kesan minimum terhadap prestasi sistem dan pengalaman pengguna.
Apakah cabaran BYOK?
Cabaran biasa termasuk kerumitan pengurusan kunci dan integrasi. Ini boleh diatasi melalui automasi, polisi yang jelas, dan memilih penyedia dengan sokongan BYOK yang kukuh.
Bacaan berkaitan
Table of contents
Berminat dengan Lark?

Semua alat anda di satu tempat
Jimat masa dan tingkatkan kecekapan
Jimat sehingga 70% untuk kos perisian
Table of contents
Berminat dengan Lark?
Semua alat anda di satu tempat
Jimat masa dan tingkatkan kecekapan
Jimat sehingga 70% untuk kos perisian
Teruskan membaca

© 2026 Lark Technologies Pte. Ltd.