Significado de BYOK: Chave para Proteger Dados na Nuvem e no Empreendimento
Alex Miller
Especialista em Marketing Técnico de Produto
21 de set. de 2026
Alex Miller
21 de set. de 2026

Leitura de 16 min


Quando se trata de proteger dados sensíveis na nuvem, entender o significado de BYOK é mais importante do que nunca. BYOK, ou Traga Sua Própria Chave, é uma abordagem que permite que as empresas tenham controle total sobre suas chaves de criptografia, em vez de depender exclusivamente dos provedores de nuvem. Com a crescente adoção da tecnologia Web3, essa mudança marca uma nova era na forma como as empresas protegem suas informações e atendem a demandas de conformidade cada vez mais rigorosas.
 Fonte da imagem: forbes.com
Neste blog, vamos explicar o verdadeiro significado de BYOK em termos simples, detalhar como funciona tecnicamente e destacar os benefícios reais que as empresas ganham ao adotá-lo. Você também aprenderá sobre os riscos potenciais e as melhores práticas ao implementar o BYOK. Seja você um líder de TI, profissional de segurança ou interessado nas tendências de segurança na nuvem, este guia fornecerá uma compreensão clara do porquê o BYOK é importante hoje.

O que é Bring Your Own Key (BYOK)?
Simplificando, BYOK é uma estratégia de segurança na qual uma empresa gerencia as chaves criptográficas usadas para criptografar seus dados armazenados em plataformas de nuvem ou em aplicativos SaaS. Em vez de depender de chaves geradas e gerenciadas exclusivamente pelos provedores de nuvem, o BYOK capacita as empresas a manter as chaves cruciais em suas mãos. Isso permite um controle mais rigoroso sobre quem pode acessar e descriptografar informações sensíveis.
Gerenciamento de chaves é central para o BYOK. Isso significa que as empresas normalmente geram suas chaves localmente ou por meio de Módulos de Segurança de Hardware (HSM), e então fazem o upload ou integram essas chaves ao seu ambiente de nuvem. Isso é especialmente importante, pois as empresas enfrentam uma pressão regulatória crescente para comprovar a propriedade dos dados e o manuseio seguro.
Como o BYOK funciona: Uma visão simplificada de como gerenciar suas próprias chaves na nuvem
Como o BYOK realmente funciona do ponto de vista técnico? Vamos analisar os principais processos envolvidos na geração, armazenamento e fornecimento das suas próprias chaves para plataformas em nuvem, e explorar como a gestão do ciclo de vida das chaves garante que seus dados permaneçam seguros durante todo o processo.
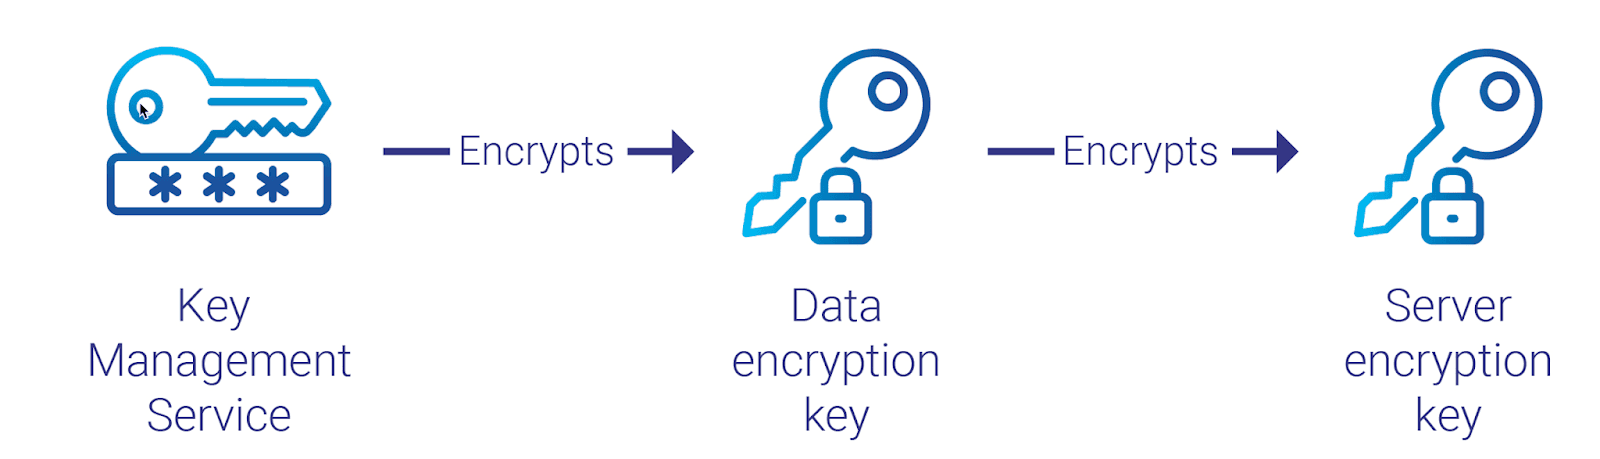 Fonte da imagem: cyberark.com
1. Gerar e armazenar suas próprias chaves com segurança
O primeiro passo no BYOK é criar chaves de criptografia em um ambiente seguro e controlado—geralmente localmente ou dentro de um módulo de segurança baseado em hardware dedicado. É nesse local que as chaves são criadas com políticas rigorosas de segurança que sua empresa governa diretamente.
Muitas empresas utilizam Módulos de Segurança de Hardware ou sistemas confiáveis de Gestão de Chaves (KMS) para gerar e proteger as chaves. Esses sistemas garantem que as chaves não possam ser copiadas ou extraídas ilegalmente, um aspecto fundamental da segurança do BYOK.
2. Fornecer chaves para plataformas em nuvem
Depois que suas chaves são geradas, o próximo passo é transferi-las com segurança para o provedor de nuvem. Isso geralmente é feito por meio de um processo seguro de importação que assegura que as chaves sejam criptografadas e transferidas sem exposição a partes não autorizadas.
Os provedores de nuvem possuem suporte integrado para BYOK, permitindo que você faça upload ou injete suas chaves em seus sistemas de gestão de chaves. Embora o provedor de nuvem utilize suas chaves para criptografia e descriptografia dentro do ambiente deles, você mantém o controle sobre as próprias chaves — incluindo seu uso e políticas.
3. Gerenciar o ciclo de vida das chaves: Rotação, revogação e auditorias
Controlar suas chaves significa gerenciar todo o seu ciclo de vida de forma responsável. BYOK permite que você:
- Roteie as chaves regularmente: Atualizar as chaves periodicamente reduz o risco de comprometimento e mantém a criptografia forte.
- Revogue as chaves imediatamente quando necessário: Caso uma chave seja suspeita de estar comprometida, você pode revogar o acesso para evitar seu uso contínuo.
- Audite o uso das chaves: Registros abrangentes permitem que você acompanhe todo o acesso e operações envolvendo suas chaves, o que é essencial para conformidade e investigações forenses.
Um gerenciamento eficaz do ciclo de vida não apenas mantém seus dados seguros, mas também ajuda a cumprir os requisitos regulatórios — um motivador fundamental para a adoção do BYOK.
Principais atores e suas responsabilidades no processo BYOK
Em um processo BYOK em uma Enterprise, destacam-se vários papéis e responsabilidades-chave:
- Oficiais de segurança: Definem políticas de segurança relacionadas ao gerenciamento de chaves, avaliam riscos e supervisionam a resposta a incidentes em caso de comprometimento de chaves.
- Administradores/engenheiros de TI: Lidam com o lado técnico, incluindo geração, armazenamento, rotação e integração de chaves com serviços em nuvem e KMS.
- Gerentes de conformidade: Garantem que todas as práticas de gerenciamento de chaves estejam em conformidade com regulamentos relevantes, como GDPR ou HIPAA, realizam auditorias e mantêm documentação para revisões de conformidade.
- Proprietários de dados: Decidem quais dados precisam de proteção e colaboram com as equipes de segurança e TI para aplicar políticas de criptografia.
- Usuários finais: Seguem os protocolos de segurança estabelecidos, utilizam canais criptografados e reportam qualquer atividade suspeita para ajudar a proteger o ambiente de gerenciamento de chaves.
- Provedores de nuvem: Desempenham um papel de apoio ao fornecer infraestruturas seguras e ferramentas que facilitam a implementação do BYOK. Embora as empresas controlem suas chaves, os fornecedores devem garantir que suas plataformas suportem isolamento de chaves, controles adequados de acesso via API e transparência para manter a confiança e a segurança.
Como o BYOK difere de outros modelos de gerenciamento de chaves
Ao explorar o BYOK, é igualmente importante entender como ele se encaixa no panorama mais amplo dos modelos de gerenciamento de chaves de criptografia. Enquanto o BYOK foca em dar a você controle total sobre suas chaves na nuvem, existem outras abordagens com diferentes níveis de envolvimento e controle do cliente.
1. BYOK vs Chaves Gerenciadas pelo Cliente (CMK)
Chaves Gerenciadas pelo Cliente (CMK) frequentemente são confundidas com BYOK, mas a diferença está no controle e no armazenamento das chaves. Com CMK, você gerencia as políticas de chaves dentro do sistema do provedor de nuvem — as chaves em si são criadas, armazenadas e rotacionadas pelo Serviço de Gerenciamento de Chaves do provedor, mas você controla as permissões de acesso.
BYOK oferece maior controle ao permitir que você gere e armazene suas chaves de criptografia fora do ambiente do provedor de nuvem — seja localmente ou por meio de hardware especializado. Você então fornece as chaves para a nuvem para criptografar seus dados. Isso significa que o provedor de nuvem nunca tem controle sobre suas chaves na criação ou armazenamento, adicionando uma camada importante de segurança.
🔑Comparação
CMK oferece conveniência com algum controle, enquanto BYOK maximiza a propriedade e a transparência sobre suas chaves de criptografia.
2. BYOK vs. CYOK vs. HYOK
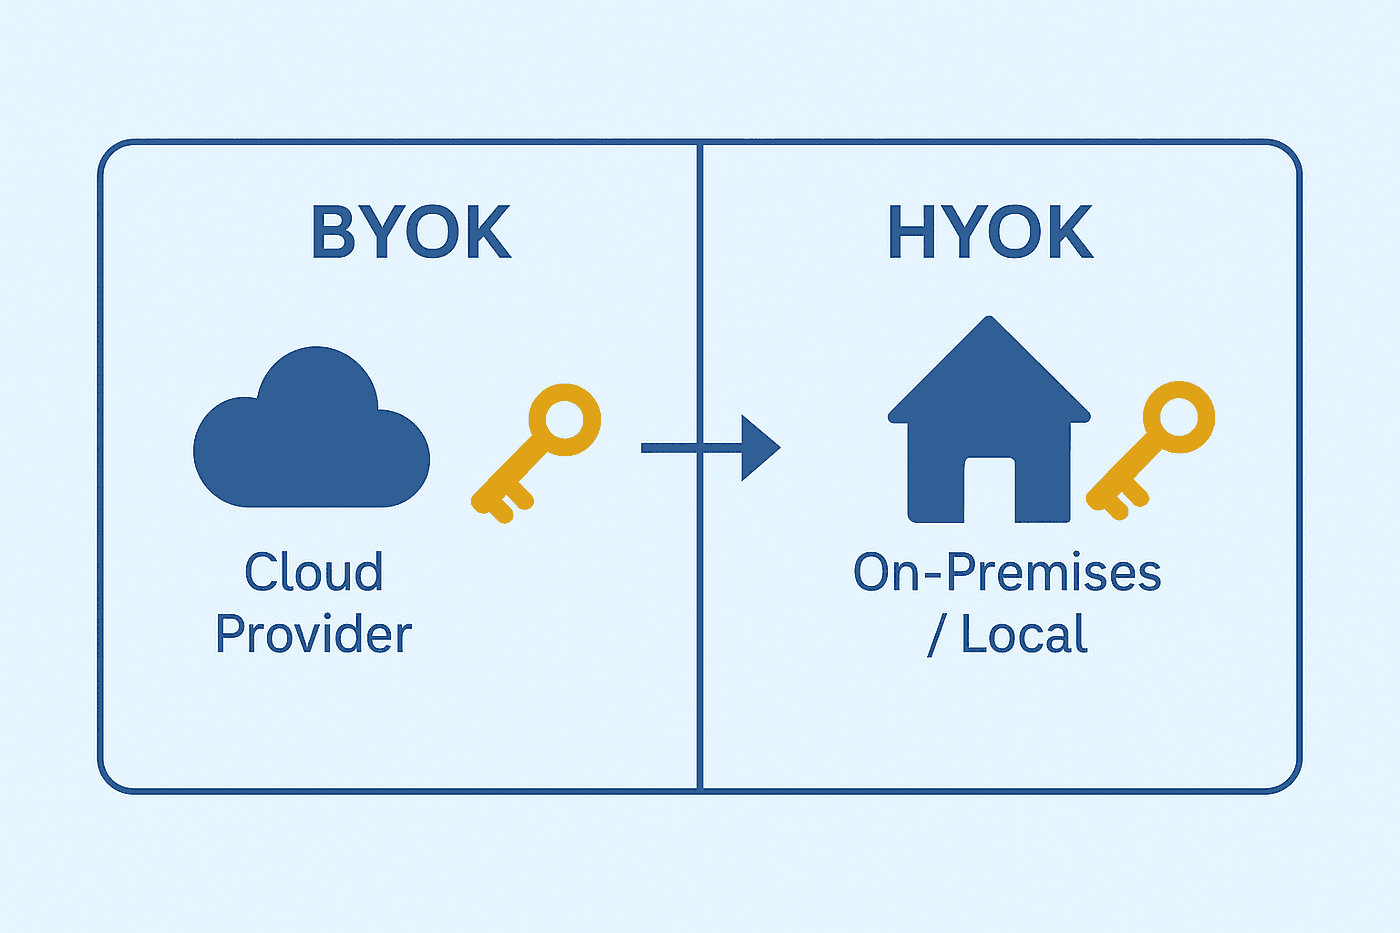 Fonte da imagem: medium.com
Controle Suas Próprias Chaves (CYOK) amplia o BYOK garantindo que você mantenha controle ativo sobre suas chaves durante todo o seu ciclo de vida, inclusive quando são usadas dentro da nuvem. Em vez de entregar as chaves completamente para a nuvem, o CYOK utiliza módulos seguros de hardware ou software controlados remotamente, permitindo que você aplique políticas e verifique o uso das chaves com tecnologias como atestação remota. Isso oferece uma garantia e governança mais fortes sobre o uso das chaves em comparação com o BYOK.
Guarde Suas Próprias Chaves (HYOK) oferece o controle mais rigoroso. Suas chaves de criptografia nunca saem do seu próprio ambiente. Toda a criptografia e descriptografia acontecem localmente ou no seu hardware seguro, e apenas dados criptografados são armazenados ou processados pela nuvem. Esse modelo maximiza a soberania dos dados e reduz os riscos relacionados à nuvem, mas pode limitar as capacidades da nuvem que dependem da criptografia baseada na nuvem.
🔑Comparação
O BYOK oferece forte propriedade com integração facilitada, o CYOK adiciona controle contínuo das chaves dentro da nuvem, e o HYOK assegura separação completa, embora com maior complexidade.
3. BYOK vs. BYOE
O BYOK foca em quem gerencia as chaves de criptografia, mas geralmente permite que o provedor da nuvem realize os processos reais de criptografia e descriptografia usando essas chaves.
Traga Sua Própria Criptografia (BYOE), entretanto, vai além — você controla não apenas as chaves, mas também os métodos de criptografia e quando os dados são criptografados, frequentemente criptografando os dados antes mesmo de entrarem na nuvem. O BYOE oferece controle máximo para empresas com necessidades rigorosas de segurança ou conformidade, mas requer mais recursos técnicos para gerenciar os fluxos de trabalho de criptografia.
🔑Comparação
Se BYOK significa “você detém as chaves”, BYOE significa “você detém todo o processo de criptografia”.
Benefícios de implementar BYOK em ambientes Enterprise
Esta abordagem oferece várias vantagens importantes para os negócios, especialmente quando segurança e conformidade são prioridades máximas.
1. Segurança e privacidade de dados aprimoradas
Como as chaves nunca ficam totalmente sob o controle do provedor de nuvem, o BYOK reduz significativamente a superfície de ataque. Os Empreendimentos podem implementar suas próprias políticas de segurança, usar módulos de segurança de hardware e garantir uma proteção mais forte contra violações ou ameaças internas.
2. Conformidade simplificada com requisitos regulatórios
A conformidade com regulamentos como GDPR, HIPAA e PCI-DSS frequentemente exige controle rigoroso sobre as chaves de criptografia. O BYOK ajuda você a atender a essas exigências, fornecendo propriedade clara e rastreabilidade do uso das chaves. Você pode aplicar cronogramas de rotação de chaves, revogar rapidamente chaves comprometidas e manter registros detalhados para auditorias.
3. Adoção flexível da nuvem e suporte a ambientes híbridos
O BYOK permite que os Empreendimentos usem múltiplos provedores de nuvem ou arquiteturas de nuvem híbrida, mantendo controle consistente das chaves entre os ambientes. Essa flexibilidade apoia estratégias diversas de implantação sem comprometer a segurança ou conformidade.
4. Gestão de riscos aprimorada e resposta a incidentes
Os Empreendimentos podem responder mais rapidamente a potenciais incidentes de segurança controlando processos do ciclo de vida das chaves, como revogação ou rotação imediata. O BYOK capacita as empresas a mitigar riscos de forma eficaz sem esperar pela intervenção do provedor de nuvem.
5. Aumento da confiança do cliente e reputação empresarial
Demonstrar uma gestão forte de chaves de criptografia por meio do BYOK mostra aos clientes e parceiros que você prioriza a segurança e a privacidade dos dados. Esse compromisso pode aumentar a confiança dos clientes e impactar positivamente a reputação do seu negócio.
Lark BYOK: Melhores práticas para colaboração segura em plataformas de nuvem
Empreendimentos que adotam plataformas de colaboração SaaS frequentemente enfrentam o desafio de equilibrar o trabalho em equipe fluido com requisitos rigorosos de segurança de dados. É aqui que o Bring Your Own Key oferece uma vantagem crucial, proporcionando às empresas total propriedade e controle sobre suas chaves de criptografia.
A solução BYOK da Lark exemplifica essas melhores práticas ao combinar uma gestão robusta de chaves com integração perfeita, permitindo uma colaboração segura e eficiente. Como uma plataforma de colaboração SaaS tudo-em-um, a Lark foi projetada para aumentar a produtividade da equipe e simplificar a comunicação. Ela combina chat, videoconferência, calendário, colaboração em documentos e armazenamento em nuvem em um único espaço de trabalho unificado.
Agora, vamos explorar as principais características do Lark BYOK, seus passos operacionais, escopo e como ele aprimora a segurança dos dados empresariais sem interromper a produtividade.
Principais características do Lark BYOK
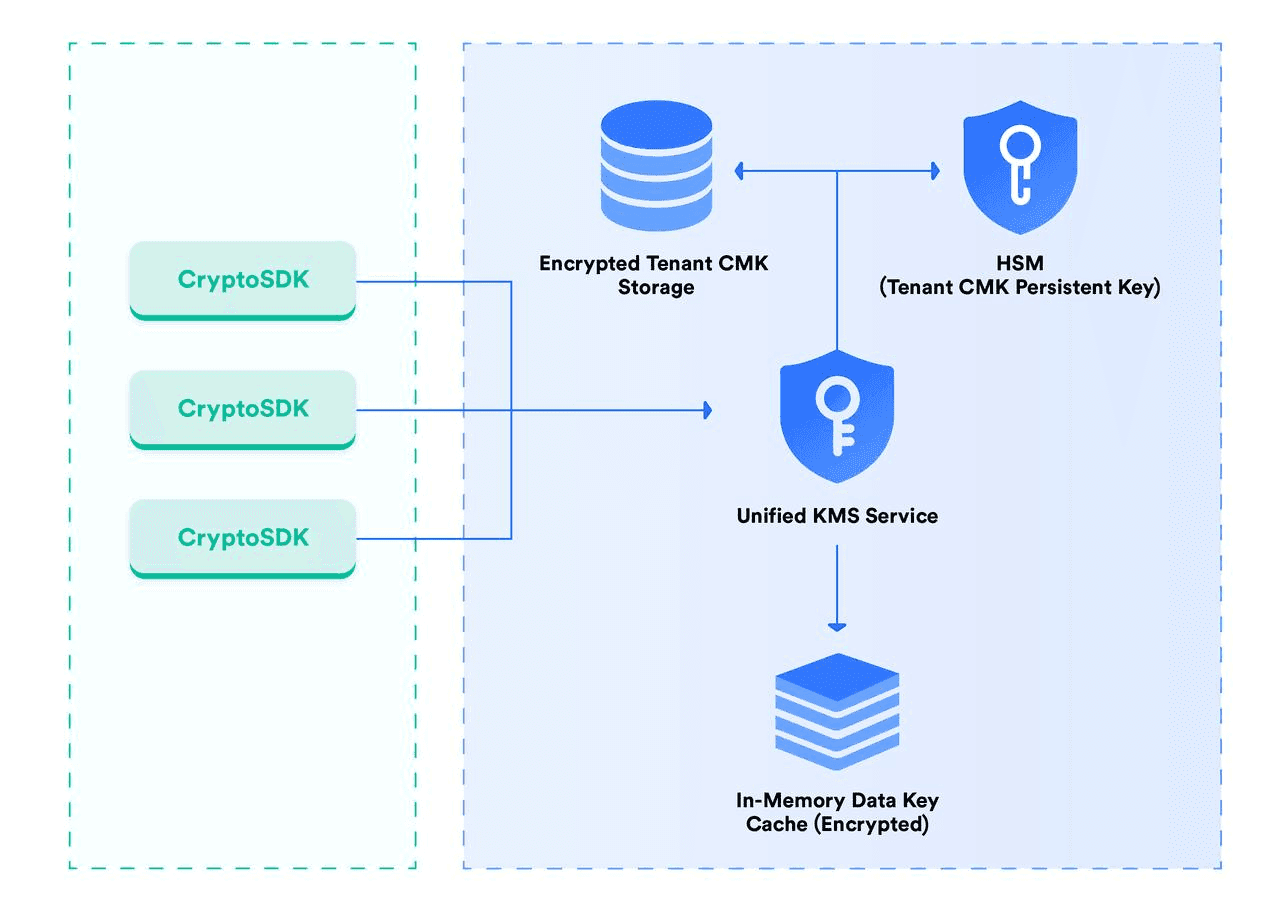
- Gerenciamento da chave mestra do cliente: As empresas geram e enviam sua CMK em forma criptografada para o KMS isolado da Lark. A CMK é descriptografada com segurança nesse ambiente para uso na criptografia e descriptografia de todos os dados em nuvem da empresa.
- Criptografia em camada dupla: Os dados dos membros na Lark são criptografados usando uma chave de dados, que por sua vez é criptografada com a CMK da empresa. Ambos os textos cifrados são armazenados com segurança.
- Proteção por módulo de segurança de hardware: A CMK é armazenada dentro de um módulo de segurança de hardware, garantindo que não possa ser exportada ou acessada fora de limites rigorosamente controlados. Auditorias confirmam que as chaves não podem ser impressas ou extraídas.
- Acesso seguro ao CryptoSDK: Todos os dados comerciais criptografados e descriptografados são acessados via CryptoSDK da Lark, que se comunica com o KMS Unificado para adquirir e rotacionar chaves de dados sem expor chaves em texto simples.
- Uso isolado e auditado das chaves: A descriptografia e o uso das chaves ocorrem exclusivamente dentro do ambiente isolado do KMS Unificado da Lark, garantindo máxima segurança durante as operações de criptografia.
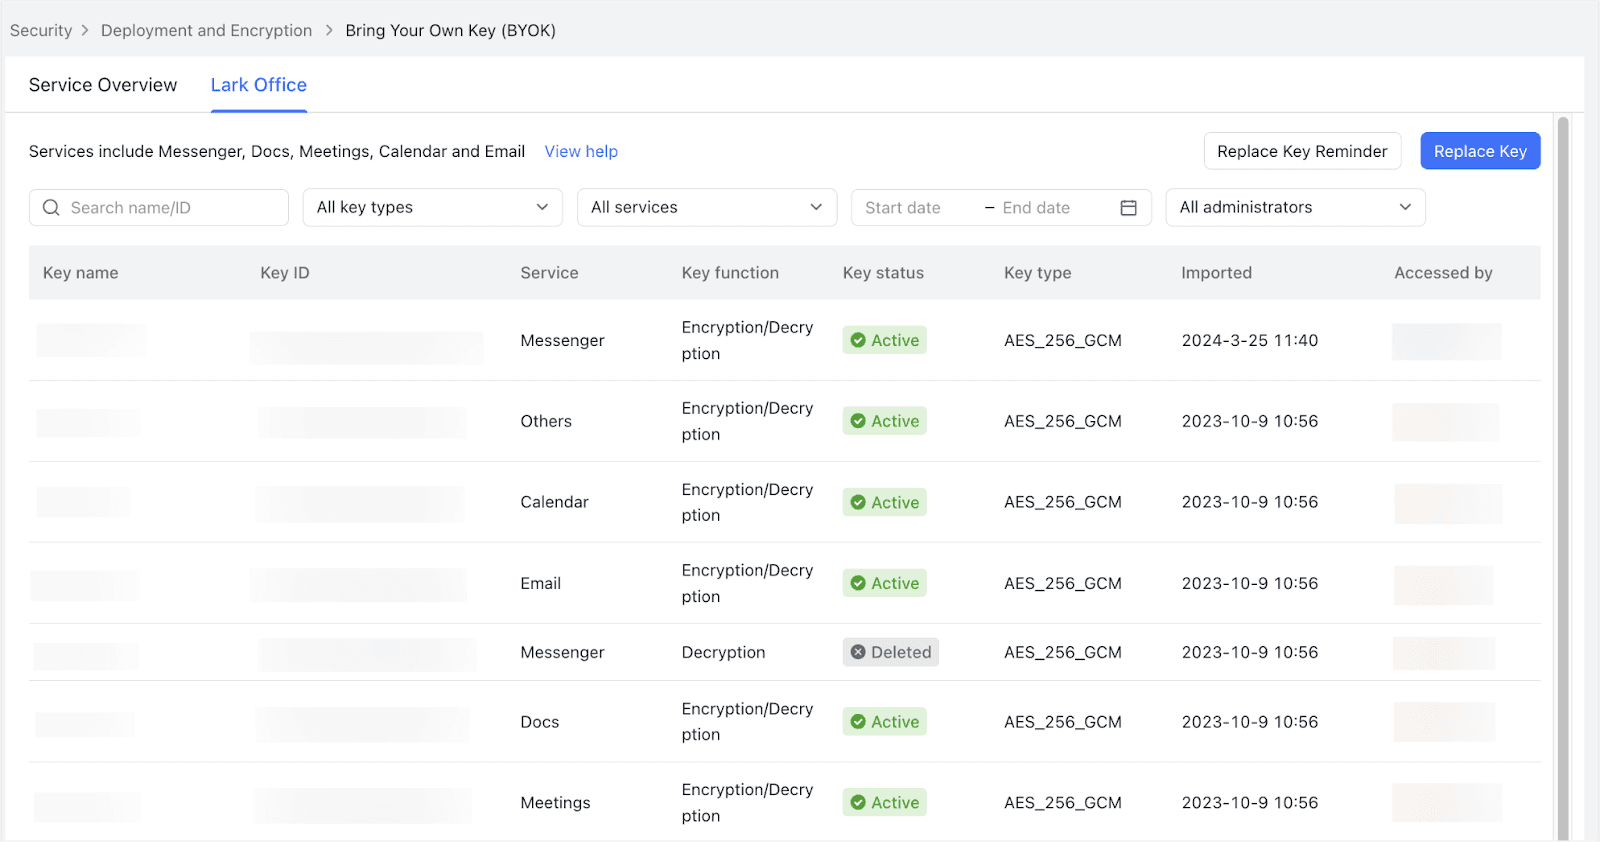
Escopo e capacidades do Lark BYOK
- Importar CMK: As empresas podem importar suas próprias chaves mestras de criptografia para o KMS Unificado do Lark.
- Rotação de chaves: As empresas podem rotacionar as chaves a seu critério para atender às políticas internas de segurança.
- Visualizar chaves: Visualize todas as chaves registradas na empresa com detalhes acessíveis via o KMS Unificado.
- Excluir chaves: Excluir uma chave torna inacessíveis todos os dados criptografados com ela (incluindo chats IM, documentos, reuniões por vídeo, eventos de calendário).
- Restaurar chaves: Chaves excluídas podem ser reimportadas para recuperar o acesso aos dados previamente criptografados.
- Registro detalhado: Cada ação nas chaves é rastreada — tipo de ação, horário e responsável — garantindo auditabilidade e responsabilidade.
Benefícios para o empreendimento ao usar o Lark BYOK
- Propriedade e gerenciamento completos das chaves de criptografia
- Controle independente sobre o ciclo de vida e rotação das chaves
- Redução da dependência das chaves padrão do provedor
- Criptografia e descriptografia transparentes no nível de armazenamento
- Sem interrupção nos fluxos de trabalho dos usuários ou nas ferramentas de colaboração
- Manutenção do desempenho do sistema e da experiência do usuário
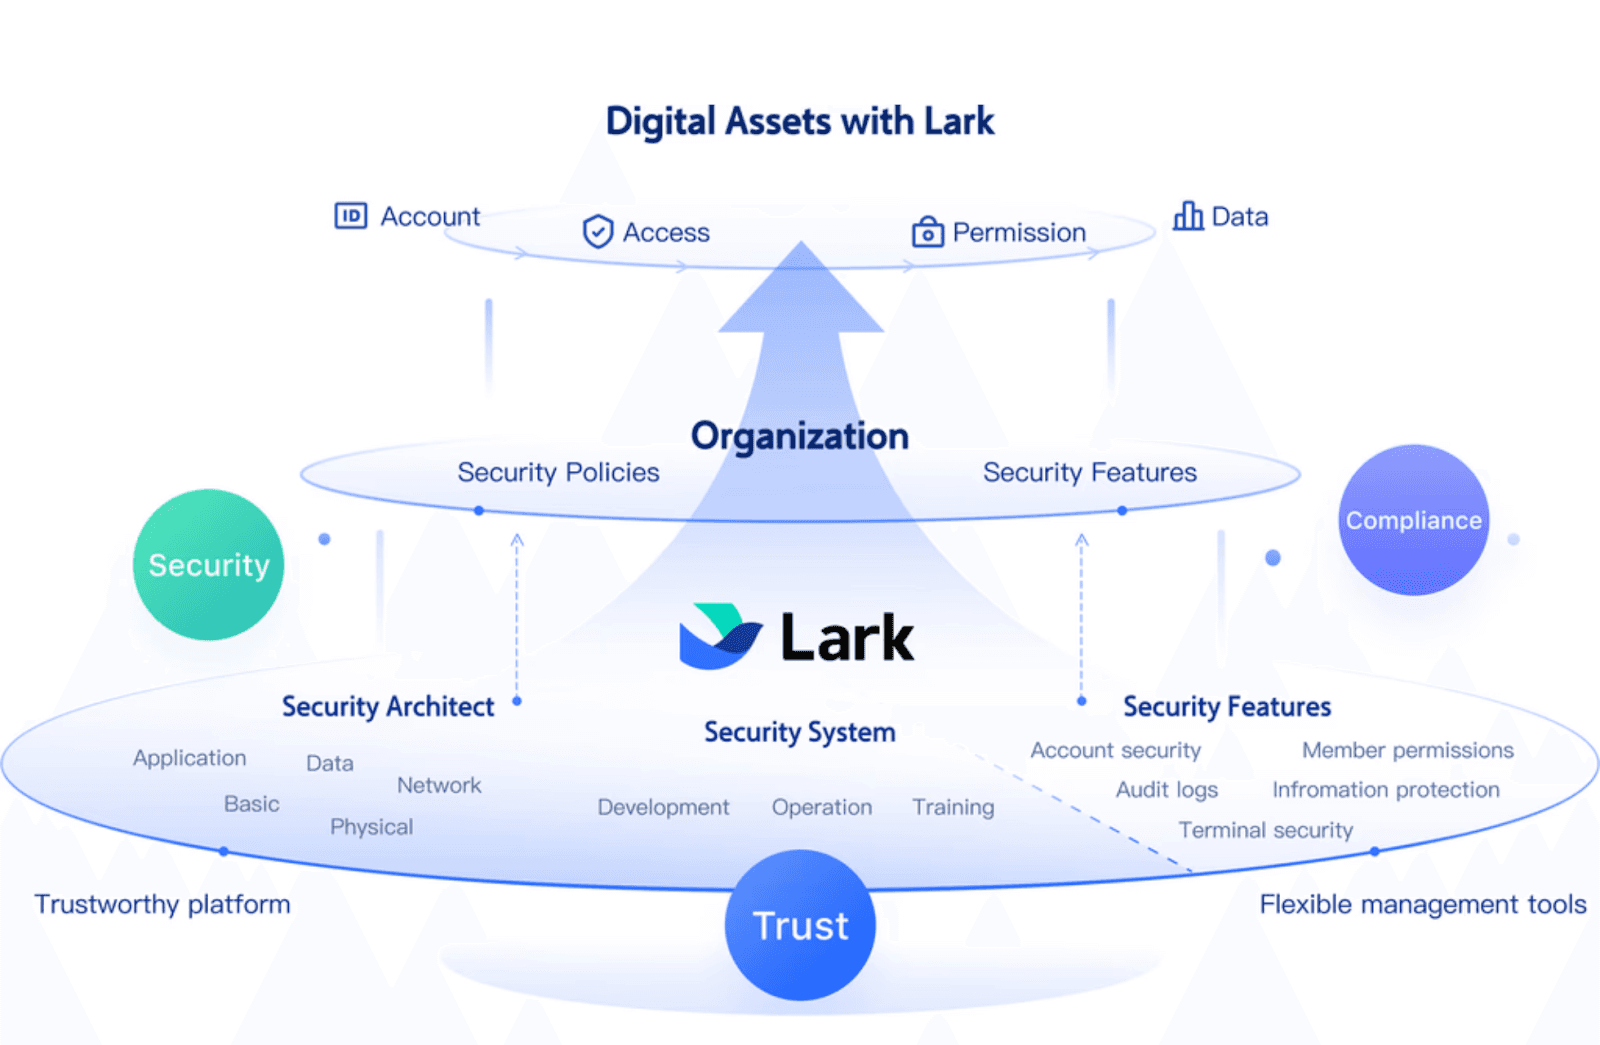 A solução BYOK da Lark capacita as empresas a proteger seus dados de colaboração na nuvem, assumindo controle direto sobre as chaves de criptografia dentro de um ambiente altamente seguro e protegido por hardware. Se proteger a colaboração é sua prioridade, o BYOK da Lark oferece uma maneira confiável e eficiente de gerenciar suas chaves de criptografia com confiança.
Riscos potenciais do BYOK e como solucioná-los
Embora compreender o BYOK traga clareza sobre suas vantagens, é igualmente importante considerar os desafios para evitar armadilhas. Aqui estão seis riscos comuns enfrentados quando as empresas implementam o BYOK — além de maneiras práticas de mitigar cada um deles:
Risco 1: Perda das chaves de criptografia
Um dos maiores riscos do BYOK é a perda da chave. Se uma chave de criptografia for perdida ou corrompida, a empresa pode perder permanentemente o acesso aos seus dados criptografados — um resultado devastador para a continuidade dos negócios. Como o BYOK dá controle total das chaves ao cliente, não há recurso às chaves do provedor de nuvem.
🔑Solução
Implemente uma estratégia abrangente de backup e recuperação de chaves. Isso inclui armazenar cópias das chaves de forma segura em múltiplos locais geograficamente separados. Utilizar HSMs ou cofres seguros também pode ajudar a proteger as chaves contra perda ou acesso não autorizado. Testar regularmente os procedimentos de recuperação garante uma restauração rápida caso surjam problemas.
Risco 2: Gestão complexa do ciclo de vida das chaves
Gerenciar a rotação, revogação e auditoria das chaves pode se tornar uma tarefa complexa em ambientes BYOK. Sem controles rigorosos, chaves desatualizadas ou comprometidas podem permanecer ativas por mais tempo do que deveriam, aumentando o risco de violações de segurança.
🔑Solução
Implemente ferramentas automatizadas de gerenciamento de chaves que apliquem políticas robustas para rotação e revogação. Utilizar soluções BYOK integradas a plataformas de colaboração como Lark pode ajudar a simplificar os fluxos de trabalho ao fornecer alertas automáticos, trilhas de auditoria e comunicação em tempo real. Isso reduz erros humanos, aumenta a eficiência operacional e garante respostas em tempo hábil.
Risco 3: Dificuldades na integração do KMS do cliente com plataformas em nuvem
Como o BYOK exige sincronização entre o KMS de uma empresa e o ambiente do provedor de nuvem, desafios de integração podem causar falhas na criptografia ou interromper o acesso aos dados.
🔑Solução
Escolha provedores de nuvem que ofereçam suporte robusto ao BYOK e forneçam APIs bem documentadas para facilitar uma integração tranquila. Antes da implantação completa, realize testes abrangentes em ambientes controlados para identificar e resolver possíveis problemas. Para garantir interoperabilidade perfeita e solução eficaz de problemas, promova colaboração próxima com ferramentas de gerenciamento de projetos entre as equipes de segurança e TI para coordenar esforços, compartilhar atualizações em tempo real e agilizar a resolução de problemas.
Risco 4: Ameaças internas e acesso não autorizado às chaves
Embora o BYOK capacite a empresa com controle total das chaves, isso aumenta o risco de uso indevido ou roubo das chaves por insiders mal-intencionados ou credenciais comprometidas.
🔑Solução
Implemente gestão de acesso rigorosa, incluindo autenticação multifator, princípios de menor privilégio e registro detalhado de acessos. As operações com chaves de criptografia devem ser divididas entre múltiplas funções sempre que possível, reduzindo a chance de abuso interno.
Risco 5: Não conformidade com regulamentações legais e do setor
Não atender aos requisitos de gerenciamento de chaves, trilha de auditoria e proteção de dados pode comprometer a conformidade, expondo a Enterprise a multas e danos à reputação.
🔑Solução
Estabeleça uma política de gerenciamento de chaves focada em conformidade. Isso inclui habilitar o registro abrangente e à prova de violação de todas as atividades relacionadas às chaves, implementar controles de acesso rigorosos e realizar auditorias de conformidade regulares. Também é importante escolher um software em nuvem que seja inerentemente compatível com os padrões de segurança de dados. Lark já obteve certificações como SOC 2 (Tipo II) & SOC 3, APEC CBPR, APEC PRP, ISO 27001, tornando-o uma excelente escolha para Enterprise.
Risco 6: Potenciais impactos no desempenho devido aos processos de criptografia
Como BYOK envolve processos de criptografia e descriptografia sob controle do cliente, uma implementação mal otimizada pode degradar o desempenho do sistema ou interromper os fluxos de trabalho dos usuários.
🔑Solução
Utilize ferramentas e hardware de criptografia que minimizem a latência e o consumo de recursos. Como as chaves BYOK são tipicamente usadas na camada de armazenamento, assegure que as operações de criptografia sejam otimizadas e transparentes para os usuários. O monitoramento contínuo dos indicadores de desempenho ajuda a detectar e resolver problemas precocemente.
Tendências futuras em BYOK e gerenciamento de chaves de criptografia
O BYOK está evoluindo rapidamente à medida que a adoção da nuvem cresce e as demandas por segurança se intensificam. Aqui estão algumas tendências emergentes que refletem para onde a gestão de chaves de criptografia está caminhando:
- Adoção mais ampla em ambientes nativos da nuvem e SaaS: Mais Enterprises que adotam estratégias cloud-first estão reconhecendo a importância do BYOK para manter o controle sobre dados sensíveis. Essa tendência está acelerando, especialmente em setores altamente regulados.
- Avanços na gestão automatizada de chaves: Ferramentas automatizadas e baseadas em IA estão tornando o gerenciamento do ciclo de vida das chaves mais confiável e menos sujeito a erros. As futuras soluções BYOK usarão cada vez mais algoritmos inteligentes para rotação de chaves, detecção de anomalias e relatórios de conformidade.
- Integração com arquiteturas de confiança zero: O BYOK complementa os modelos de segurança de confiança zero ao garantir que as chaves de criptografia permaneçam sob estrito controle organizacional, minimizando ameaças internas e externas mesmo em ambientes híbridos ou multi-nuvem.
- Gestão de chaves híbrida e multi-nuvem: À medida que as empresas se expandem por múltiplas plataformas de nuvem, sistemas unificados e interoperáveis de gestão de chaves tornam-se críticos para manter a consistência de segurança e a eficiência operacional.
Acompanhar essas tendências significa que as Enterprises podem proteger melhor seus dados na nuvem, alcançar conformidade regulatória com menos atrito e construir uma confiança duradoura com os clientes.
Conclusão: Por que o significado de BYOK é importante para sua jornada de segurança na nuvem
Compreender o significado completo do BYOK capacita as empresas a assumirem a verdadeira responsabilidade pela segurança de seus dados na nuvem. Ao gerenciar suas próprias chaves de criptografia, você mantém o controle sobre quem pode acessar suas informações sensíveis e quando as chaves são rotacionadas ou revogadas. Esse controle reduz a dependência das chaves padrão dos provedores de nuvem e fortalece a conformidade com as regulamentações — vantagens críticas no complexo cenário digital atual.
Ao mesmo tempo, implementar o BYOK pode ser desafiador sem as ferramentas e o suporte adequados. Por isso, escolher uma plataforma de colaboração na nuvem como o Lark é tão valioso. O Lark integra as melhores práticas do BYOK de forma fluida, facilitando para as empresas gerenciar as chaves com segurança sem complicar os fluxos de trabalho ou prejudicar o desempenho. Essa abordagem equilibrada ajuda as equipes a colaborarem com confiança, garantindo que a criptografia funcione de forma transparente nos bastidores enquanto sua empresa mantém o controle.
Olhando para o futuro, o BYOK continuará a evoluir junto com os avanços em automação, IA e modelos de segurança zero trust — moldando um futuro onde a proteção de dados será mais inteligente, proativa e profundamente integrada aos ecossistemas de nuvem.
Perguntas frequentes
O que exatamente significa BYOK?
BYOK significa Bring Your Own Key. Permite que as empresas gerem e controlem suas próprias chaves de criptografia, em vez de depender das chaves padrão dos provedores de nuvem, oferecendo mais controle sobre a segurança dos dados.
Como o BYOK melhora a proteção de dados?
Ao gerenciar suas próprias chaves, você decide quem pode acessar os dados criptografados e como as chaves são rotacionadas ou revogadas, o que aumenta a segurança e a conformidade.
O BYOK pode afetar o desempenho de aplicativos na nuvem?
Quando implementado corretamente, o BYOK opera de forma transparente nas camadas de armazenamento ou dados, garantindo impacto mínimo no desempenho do sistema e na experiência do usuário.
Quais são os desafios do BYOK?
Os desafios comuns incluem a complexidade do gerenciamento de chaves e a integração. Eles podem ser resolvidos por meio de automação, políticas claras e escolhendo provedores com forte suporte ao BYOK.
Leitura relacionada
Table of contents
Interessado no Lark?

Todas as suas ferramentas em um só lugar
Economize tempo e aumente a eficiência
Economize até 70% em custos de software
Table of contents
Interessado no Lark?
Todas as suas ferramentas em um só lugar
Economize tempo e aumente a eficiência
Economize até 70% em custos de software
Continue lendo

© 2026 Lark Technologies Pte. Ltd.