Software de Gestión de Información y Eventos de Seguridad: La guía de 2026 y las 10 mejores herramientas
Jennifer Taylor
Especialista en Generación de Demanda de Producto
10 sep 2026
Jennifer Taylor
10 sep 2026

13 min


Imagina esto: son las 4:45 p. m. de un viernes. Un empleado remoto hace clic inadvertidamente en un enlace de phishing sofisticado, activando un script sutil en segundo plano. Durante la siguiente hora, comienza un movimiento lateral anómalo a través de tu red. En una empresa típica, este evento crítico queda instantáneamente enterrado entre millones de registros rutinarios de inicio de sesión, pings de firewall y actualizaciones benignas de servidores. Para la mañana del lunes, una pequeña brecha se ha convertido en una crisis a gran escala. Esto es exactamente por lo que las organizaciones modernas dependen del software de gestión de información y eventos de seguridad. Estos sistemas actúan como el sistema nervioso central de tu infraestructura de TI, ingiriendo volúmenes masivos de datos para separar las señales de amenazas críticas del ruido operativo diario. En esta guía, desglosaremos la mecánica de SIEM, exploraremos por qué la recopilación tradicional de registros ya no es suficiente y revisaremos las 10 principales plataformas diseñadas para mantener segura tu empresa.
¿Qué es el software de gestión de información y eventos de seguridad (SIEM)?
En esencia, el software de gestión de información y eventos de seguridad combina dos disciplinas distintas: Gestión de Información de Seguridad (SIM) y Gestión de Eventos de Seguridad (SEM). Mientras que SIM se enfoca en recopilar y almacenar de forma segura datos de registros para cumplimiento y auditoría histórica, SEM se ocupa de la supervisión en tiempo real, la correlación y la generación de alertas.
Las plataformas modernas de SIEM extraen datos de toda tu infraestructura tecnológica: firewalls, software antivirus, infraestructura en la nube y dispositivos de usuario final.
- Agregación de registros: Centralizar datos de fuentes diversas en un único repositorio que se pueda buscar.
- Normalización de datos: Convertir diferentes formatos de registros en una estructura estandarizada para que el sistema pueda comparar de manera uniforme.
- Correlación basada en reglas: Conectar eventos aislados para identificar un patrón de ataque más amplio. Por ejemplo, tres intentos fallidos de inicio de sesión seguidos de un inicio de sesión exitoso desde una dirección IP desconocida activarán una alerta.
- Alerta de incidentes: Notificar a los analistas de seguridad cuando se supera un umbral establecido o una línea base de comportamiento.
Por qué tu empresa necesita una solución SIEM hoy
Superar la fatiga por alertas
Existe una idea errónea común en la seguridad informática de que ingerir más datos automáticamente conduce a una mejor protección. En realidad, registrar todo sin un filtrado inteligente provoca una grave fatiga de alertas. Cuando los equipos de seguridad son bombardeados diariamente con miles de alertas de bajo nivel, inevitablemente comienzan a ignorarlas. Las herramientas modernas de SIEM abordan esto utilizando Analítica de Comportamiento de Usuarios y Entidades (UEBA). En lugar de depender únicamente de reglas rígidas, el software aprende cómo es lo “normal” para cada usuario y dispositivo, y solo activa la alarma cuando ocurre una anomalía genuina, a menudo mejorada por software de analítica de identidad que proporciona una visión más profunda del comportamiento del usuario y los patrones de riesgo.
Garantizar el cumplimiento normativo
Más allá de la detección activa de amenazas, SIEM es un requisito fundamental para el cumplimiento normativo. Marcos como HIPAA, PCI DSS y estrictas directrices federales, como la Publicación 1075 del Servicio de Impuestos Internos, exigen registros de auditoría rigurosos. Un sistema SIEM capaz automatiza la retención de estos registros, asegurando que los datos sean a prueba de manipulaciones y estén disponibles de inmediato para auditores externos. A medida que las organizaciones amplían su alcance más allá del monitoreo de infraestructura hacia la seguridad a nivel de aplicación, suelen evaluar herramientas fuera de las categorías tradicionales de SIEM, incluyendo competidores de apiiro, para obtener una visibilidad más profunda de los riesgos a nivel de código y los flujos de trabajo de desarrollo.

Las 10 principales soluciones de software de gestión de información y eventos de seguridad
Antes de entrar en las reseñas detalladas, aquí tienes una comparación rápida de las cinco principales soluciones de nuestra lista para ayudarte a comprender el panorama.
Lark: Centro de mando unificado de incidentes
Lark es un espacio de trabajo de colaboración todo en uno que integra mensajería, reuniones, colaboración en documentos, gestión de tareas, aprobaciones y flujos de trabajo impulsados por IA en una sola plataforma. En lugar de depender de herramientas separadas para la comunicación y la ejecución durante una crisis de seguridad, los equipos de respuesta a incidentes pueden gestionar alertas, rastrear la remediación de amenazas y automatizar los procesos de contención en un único entorno conectado.
Características clave:
Base de datos unificada con vistas flexibles
Lark Base funciona como una base de datos flexible que permite a los equipos de seguridad visualizar sus flujos de trabajo de incidentes desde múltiples perspectivas. Los usuarios pueden alternar entre tableros Kanban para el seguimiento de vulnerabilidades, vistas de calendario para las fechas límite de cumplimiento y diagramas de Gantt para la planificación de remediaciones complejas. Esto asegura que cada departamento pueda ejecutar su parte del protocolo de seguridad utilizando el formato visual que mejor se adapte a su flujo de trabajo específico.
![Lark Base: Tu base de datos centralizada]()
Comunicación contextual
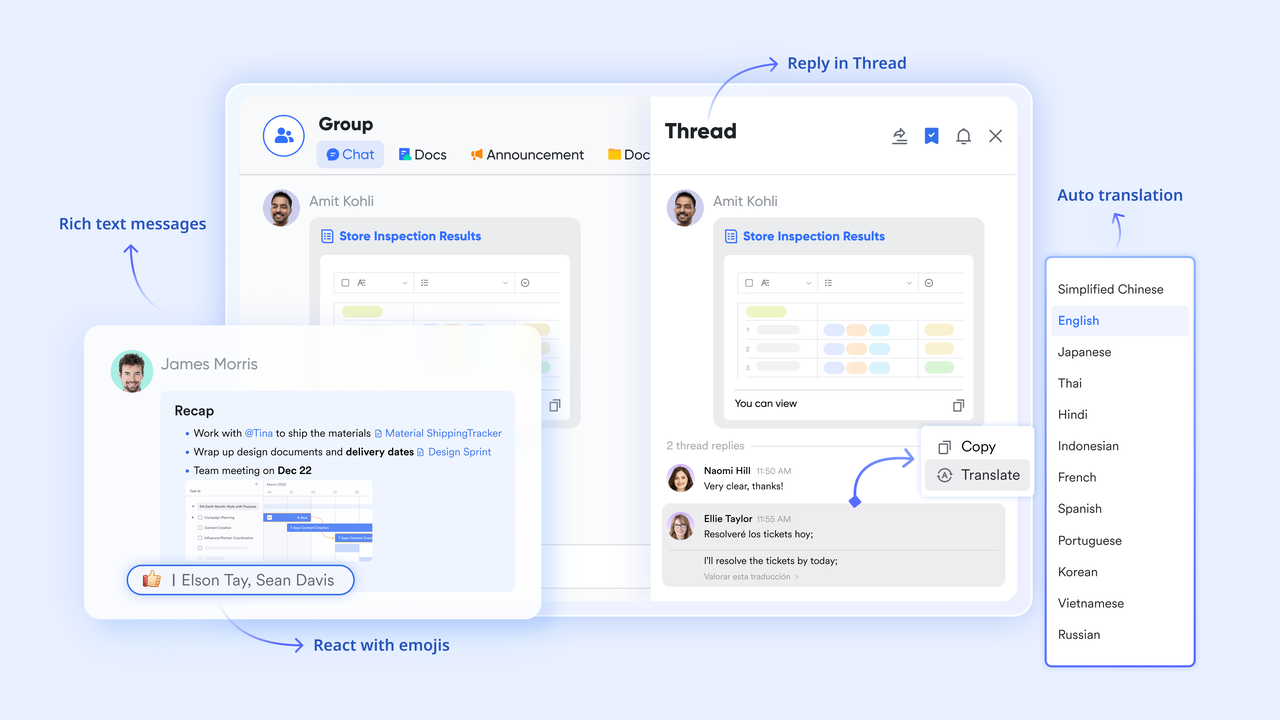
Lark Messenger funciona como el motor principal para mantener las discusiones de seguridad alineadas con amenazas específicas. Su función central es el "Grupo de temas", que organiza las conversaciones en hilos distintos para evitar que la información de alertas vitales quede enterrada. Al fijar Lark Docs o Lark Tasks directamente en el encabezado del chat, los equipos pueden acceder a las herramientas que necesitan para una respuesta rápida sin salir de la ventana de conversación.
Colaboración en tiempo real
Lark Docs funcionan como espacios de trabajo dinámicos y multimedia donde los equipos colaboran en tiempo real. Más allá del texto simple, esta función permite a los usuarios incrustar gráficos en vivo de Lark Base, encuestas interactivas y listas de tareas directamente en la página. Esto garantiza que un informe post mortem siga siendo un documento “vivo” donde los miembros del equipo pueden ver actualizaciones de datos y proporcionar retroalimentación mediante comentarios a nivel de bloque de forma simultánea. El historial de versiones asegura transparencia, lo que lo hace adecuado para la planificación colaborativa, la documentación y la gestión del conocimiento en cumplimiento.
Flujos de trabajo de aprobación automatizados
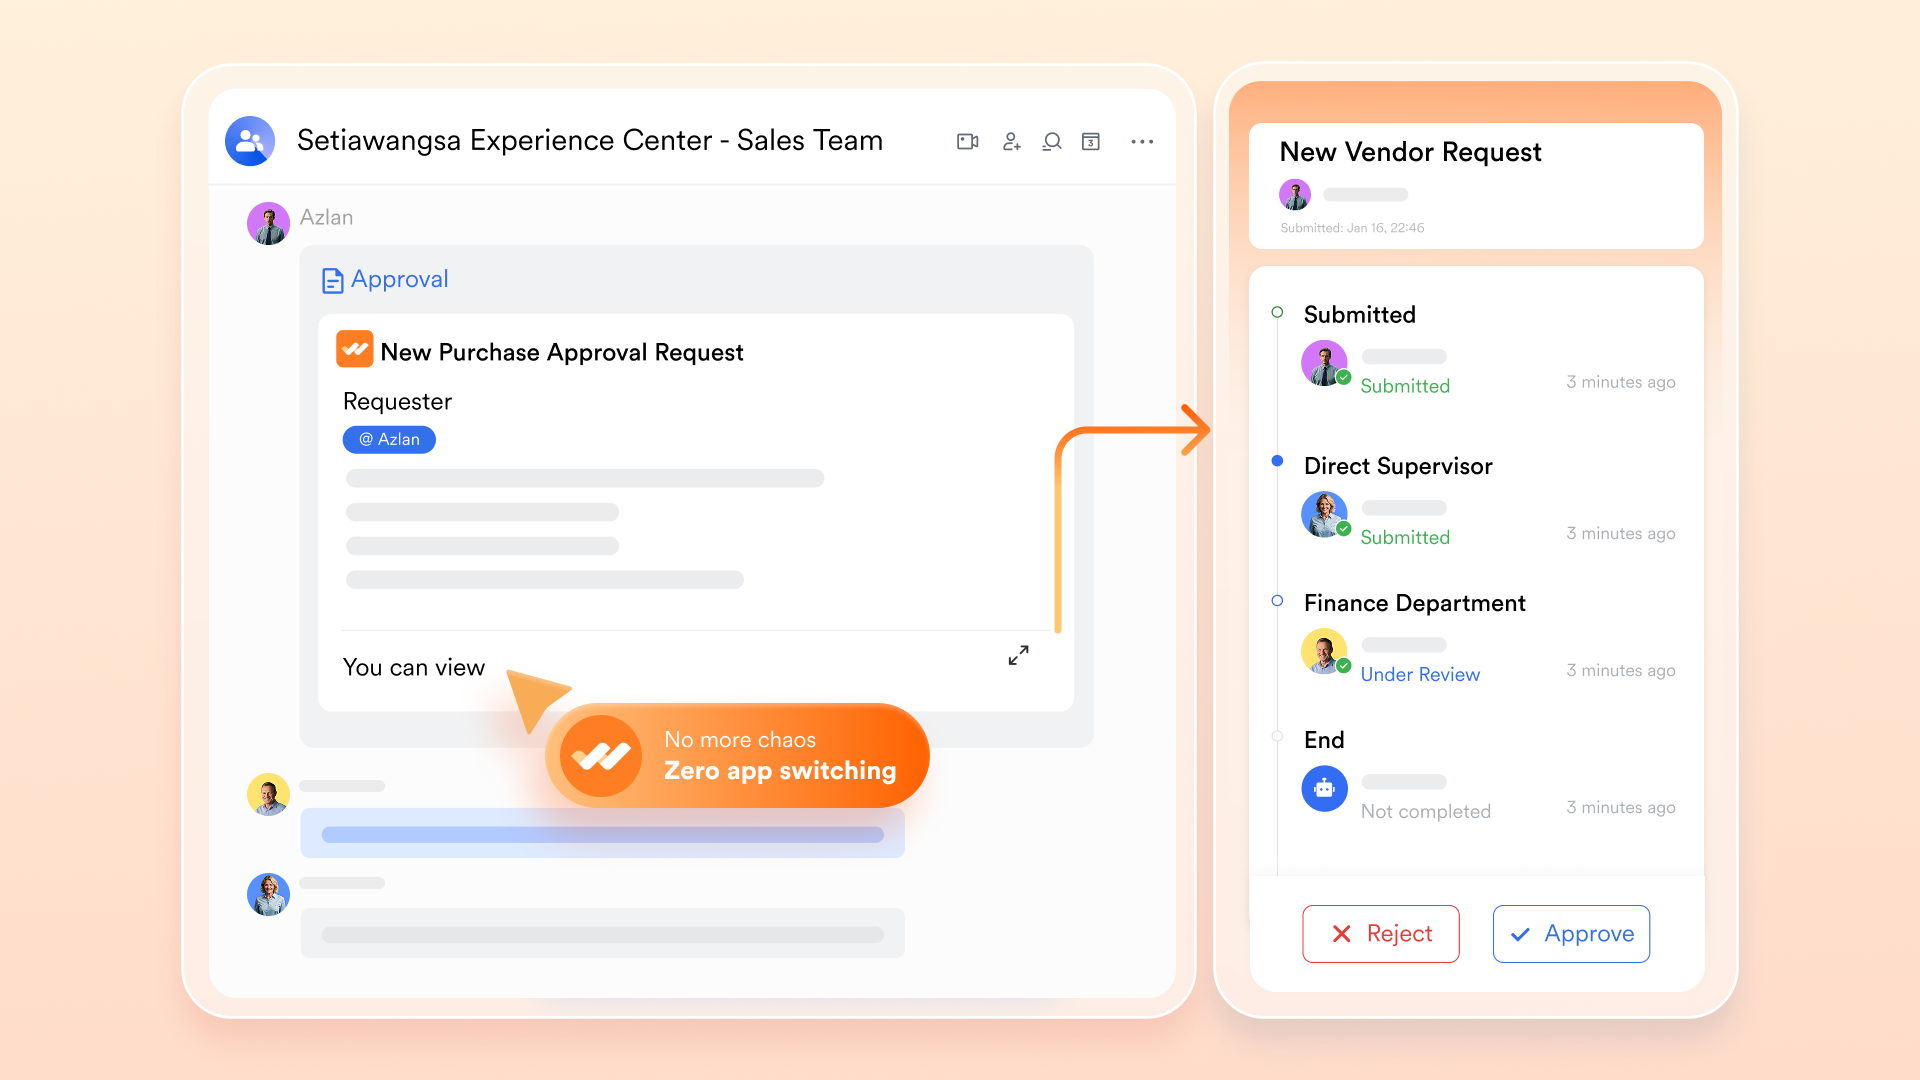
Aprobación de Lark funciona como un sistema optimizado para gestionar aprobaciones oficiales y transiciones de procesos. Al configurar “Automatizaciones” dentro de Lark Base, un cambio crítico en el estado de alerta puede activar automáticamente una solicitud formal de aprobación para poner en cuarentena un servidor. Esta función elimina el esfuerzo manual de perseguir a las partes interesadas, ya que Lark se encarga del enrutamiento, las notificaciones y el registro de cada decisión dentro del espacio de trabajo unificado.
Ventajas:
- Ecosistema unificado: Messenger, Docs, Calendar, Tasks y Base funcionan de manera integrada sin complementos de terceros para resolver eventos de seguridad más rápido.
- Comunicación accionable: Las capacidades de chat a acción convierten las conversaciones de alertas SIEM en reuniones, aprobaciones y tareas de forma instantánea.
- Reuniones impulsadas por IA: La transcripción y los resúmenes automáticos mejoran la claridad y la responsabilidad posterior a incidentes.
- Visibilidad integrada del flujo de trabajo: Las tareas se sincronizan con las vistas de proyectos, creando un seguimiento transparente de la carga de trabajo entre los equipos de seguridad y TI.
Contras:
- Curva de aprendizaje: Debido a que Lark ofrece una suite de funciones increíblemente rica y completa, los equipos nuevos podrían experimentar una ligera curva de aprendizaje durante la configuración inicial. Sin embargo, la interfaz intuitiva, junto con los tutoriales extensos en el Centro de Ayuda y en YouTube, garantiza un proceso de incorporación rápido y fluido.
- Plan inicial: Plan gratuito para siempre con 11 herramientas potentes para hasta 20 usuarios, 100 GB de almacenamiento, 1,000 ejecuciones de automatización, traducciones con IA y más. No se necesita tarjeta de crédito.
- Plan básico: $6/usuario/mes (facturado anualmente) para hasta 500 usuarios. Incluye todo lo del plan inicial más historial de mensajes ilimitado, 5 TB de almacenamiento, 1,000 ejecuciones de automatización y más. Algunos usuarios pueden necesitar contactar al equipo de ventas para realizar la compra.
- Plan Pro: $12/usuario/mes (facturado anualmente) para un máximo de 500 usuarios. Incluye todo lo del plan Básico más llamadas grupales para hasta 500 asistentes, 15 TB de almacenamiento, 50,000 ejecuciones de automatización y más.
- Plan Empresarial: Contactar a ventas para precios personalizados. Admite usuarios ilimitados e incluye funciones avanzadas de automatización, seguridad, cumplimiento y gestión.
Splunk: Potencia de análisis avanzado
Splunk es una sólida plataforma de datos utilizada ampliamente para la gestión de información y eventos de seguridad. Destaca en el análisis de grandes volúmenes de datos no estructurados y en convertirlos en información procesable. Los equipos de seguridad utilizan Splunk para crear consultas complejas y supervisar la salud de la red en entornos de TI altamente distribuidos.
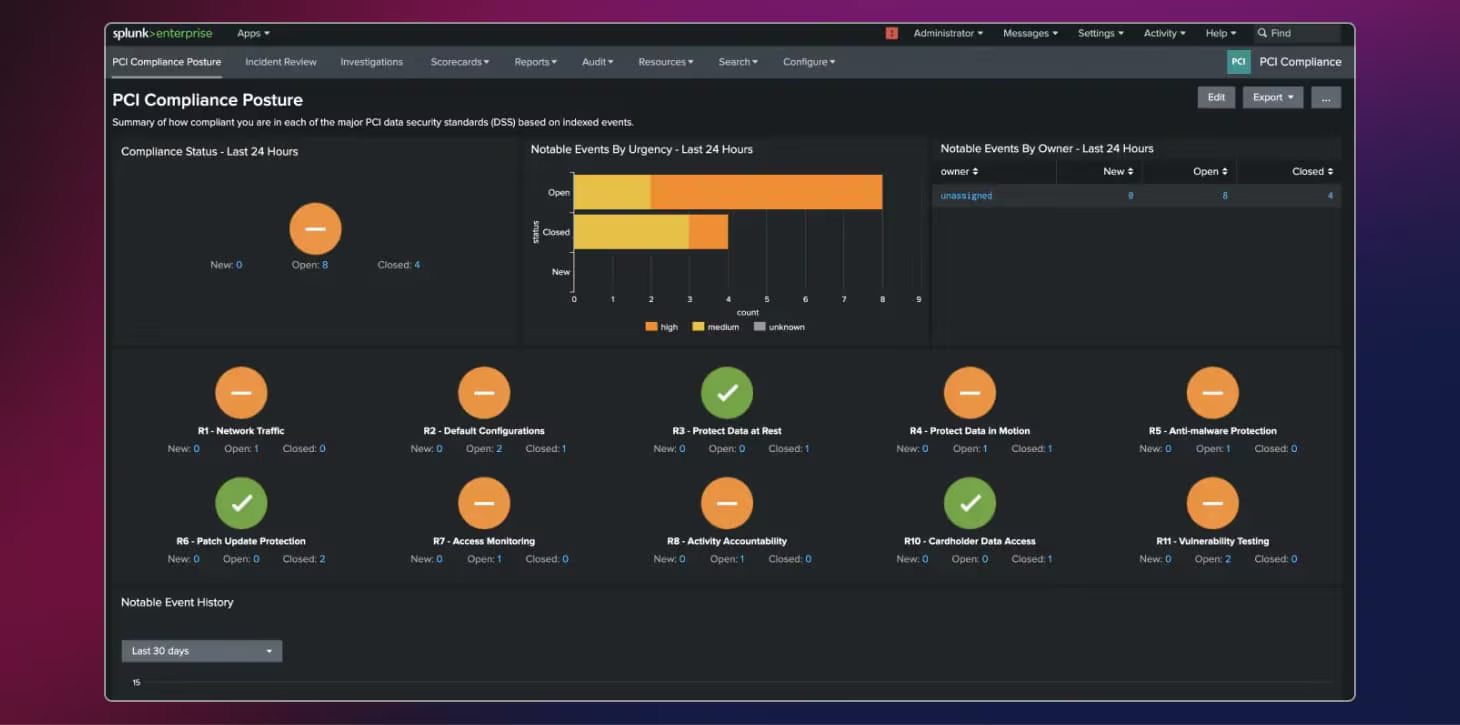
Fuente de la imagen: splunk.com
Características clave:
- Análisis con aprendizaje automático: Splunk utiliza algoritmos avanzados para detectar patrones de ataque ocultos que las reglas de correlación tradicionales podrían pasar por alto.
- Paneles personalizables: Los equipos de seguridad pueden crear paneles visuales altamente específicos para monitorear el estado de la red de un vistazo.
- Amplia biblioteca de integraciones: Se conecta sin problemas con miles de herramientas de seguridad y gestión de TI de terceros.
Ventajas:
- Velocidad de búsqueda inigualable: Rendimiento de consultas increíblemente rápido en conjuntos de datos masivos.
- Altamente escalable: Crece fácilmente con las demandas de datos de la empresa.
- Comunidad sólida: Amplia biblioteca de aplicaciones y complementos preconstruidos.
Desventajas:
- Precios complejos: Puede volverse muy costoso a medida que aumenta la ingesta de datos.
- Con uso intensivo de recursos: Requiere una potencia computacional significativa y administradores dedicados.
Precios:
- Precios personalizados basados en el volumen de ingestión de datos o la potencia de cómputo. Contacte al equipo de ventas para más detalles.
Exabeam Fusion: Detección de amenazas basada en el comportamiento
Exabeam Fusion es una solución SIEM moderna que ha construido su reputación priorizando el comportamiento del usuario sobre la simple correlación de registros. Al utilizar análisis avanzados de comportamiento de usuarios y entidades (UEBA), establece líneas base para la actividad normal y alerta a los equipos de seguridad solo cuando ocurren desviaciones significativas, reduciendo drásticamente la fatiga por alertas.
![Interfaz de análisis de comportamiento de Exabeam Fusion]()
Fuente de la imagen: exabeam.com
Características clave:
- Líneas de tiempo inteligentes: Une automáticamente eventos normales y anormales en una línea de tiempo legible, reduciendo drásticamente el tiempo de investigación.
- Automatización integrada: Incluye capacidades nativas de SOAR para automatizar respuestas básicas a amenazas.
- Arquitectura a escala en la nube: Diseñada para manejar lagos de datos masivos sin comprometer la velocidad de búsqueda.
Ventajas:
- Reduce la fatiga por alertas: Se enfoca en anomalías de comportamiento procesables en lugar de infracciones de reglas ruidosas.
- Investigaciones optimizadas: Las líneas de tiempo inteligentes facilitan que los analistas junior rastreen ataques complejos.
- Precios predecibles: Un modelo de precios basado en usuarios elimina la penalización por registrar más datos.
Contras:
- Límites de personalización: Menos flexible para crear reglas de análisis altamente personalizadas en comparación con las herramientas heredadas.
- Curva de aprendizaje: Pasar de un análisis basado en reglas a uno basado en comportamientos requiere un cambio en la mentalidad operativa.
Precios:
- Precios personalizados basados en el número de usuarios y entidades monitoreadas. Contacte al equipo de ventas para más detalles.
LogRhythm: Reportes de cumplimiento listos para usar
LogRhythm ofrece un enfoque equilibrado para SIEM, brindando una sólida funcionalidad lista para usar tanto para la supervisión de seguridad como para la generación de informes de cumplimiento. Es particularmente popular entre empresas medianas y grandes que necesitan cumplir con estrictos requisitos regulatorios sin invertir meses en configurar reglas personalizadas.
![Panel de cumplimiento y monitoreo de amenazas de LogRhythm]()
Fuente de la imagen: logrhythm.com
Características clave:
- Módulos de cumplimiento preconstruidos: Simplifica las auditorías con reportes listos para usar de marcos como PCI, HIPAA y GDPR.
- Análisis de tráfico de red: Capacidades de inspección profunda de paquetes para monitorear el tráfico que se mueve horizontalmente a través de su red.
- Gestión centralizada de registros: Archiva y recupera de manera eficiente registros históricos para investigaciones forenses.
Ventajas:
- Rápido tiempo para obtener valor: Amplia biblioteca de reglas y reportes preconfigurados.
- Interfaz unificada: Combina SIEM, gestión de registros y análisis de red en una sola consola.
- Enfoque sólido en el cumplimiento: Facilita mucho el proceso de aprobar auditorías regulatorias.
Contras:
- Complejidad de la interfaz: La interfaz de usuario puede parecer desordenada y abrumadora para los usuarios nuevos.
- Exigencias de recursos: Las implementaciones locales requieren hardware robusto.
Precios:
- Precios personalizados basados en mensajes por segundo (MPS) y el tamaño de la implementación. Contacta al equipo de ventas para obtener más detalles.
IBM QRadar SIEM: Integración del ecosistema de grandes empresas
IBM QRadar es un referente en el ámbito de la seguridad empresarial, reconocido por su capacidad de integrarse profundamente en entornos de TI complejos y globales. Destaca por priorizar amenazas y proporcionar un contexto detallado al integrarse con el ecosistema de seguridad más amplio de IBM.
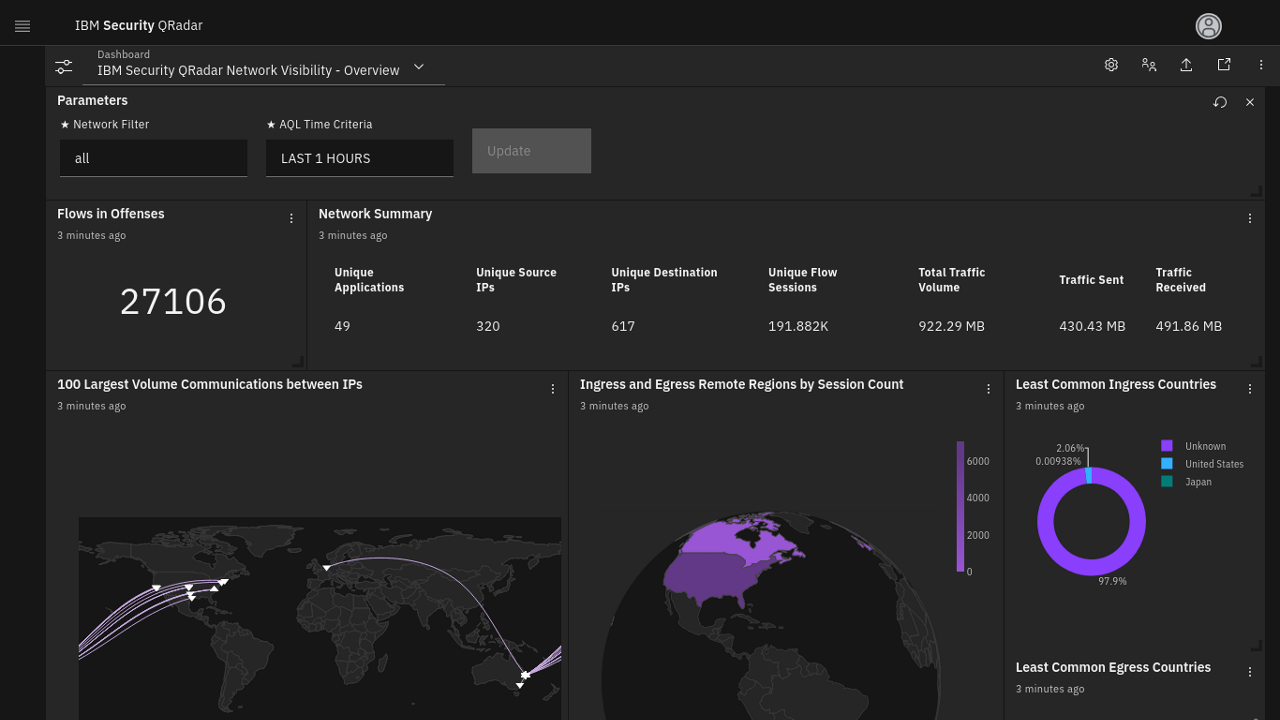
Fuente de la imagen: ibm.com
Características clave:
- Priorización de infracciones: Agrupa eventos de seguridad relacionados en “infracciones” manejables para reducir el ruido para los analistas.
- Integración de inteligencia de amenazas: La integración nativa con IBM X-Force proporciona actualizaciones en tiempo real sobre amenazas globales emergentes.
- Gestión de vulnerabilidades: Analiza los activos de la red para identificar software sin parches o configuraciones incorrectas.
Ventajas:
- Escalabilidad empresarial: Rendimiento comprobado en implementaciones globales masivas.
- Alta precisión: Un excelente motor de correlación minimiza los falsos positivos.
- Contexto profundo: Integra datos de vulnerabilidad directamente en las alertas de seguridad.
Contras:
- Curva de aprendizaje pronunciada: Requiere capacitación especializada para gestionarlo de manera efectiva.
- Complejidad de actualización: Las implementaciones distribuidas pueden ser difíciles de parchear y actualizar.
Precios:
- Precios personalizados basados en eventos por segundo (EPS) y flujos por minuto (FPM). Contacte al equipo de ventas para más detalles.
Microsoft Sentinel: Integración nativa en la nube
Microsoft Sentinel es una solución escalable, nativa en la nube, de SIEM y SOAR. Para las organizaciones que ya están fuertemente invertidas en el ecosistema de Azure y Microsoft 365, Sentinel ofrece un camino sin fricciones para la implementación, aprovechando la enorme red de inteligencia de amenazas de Microsoft.
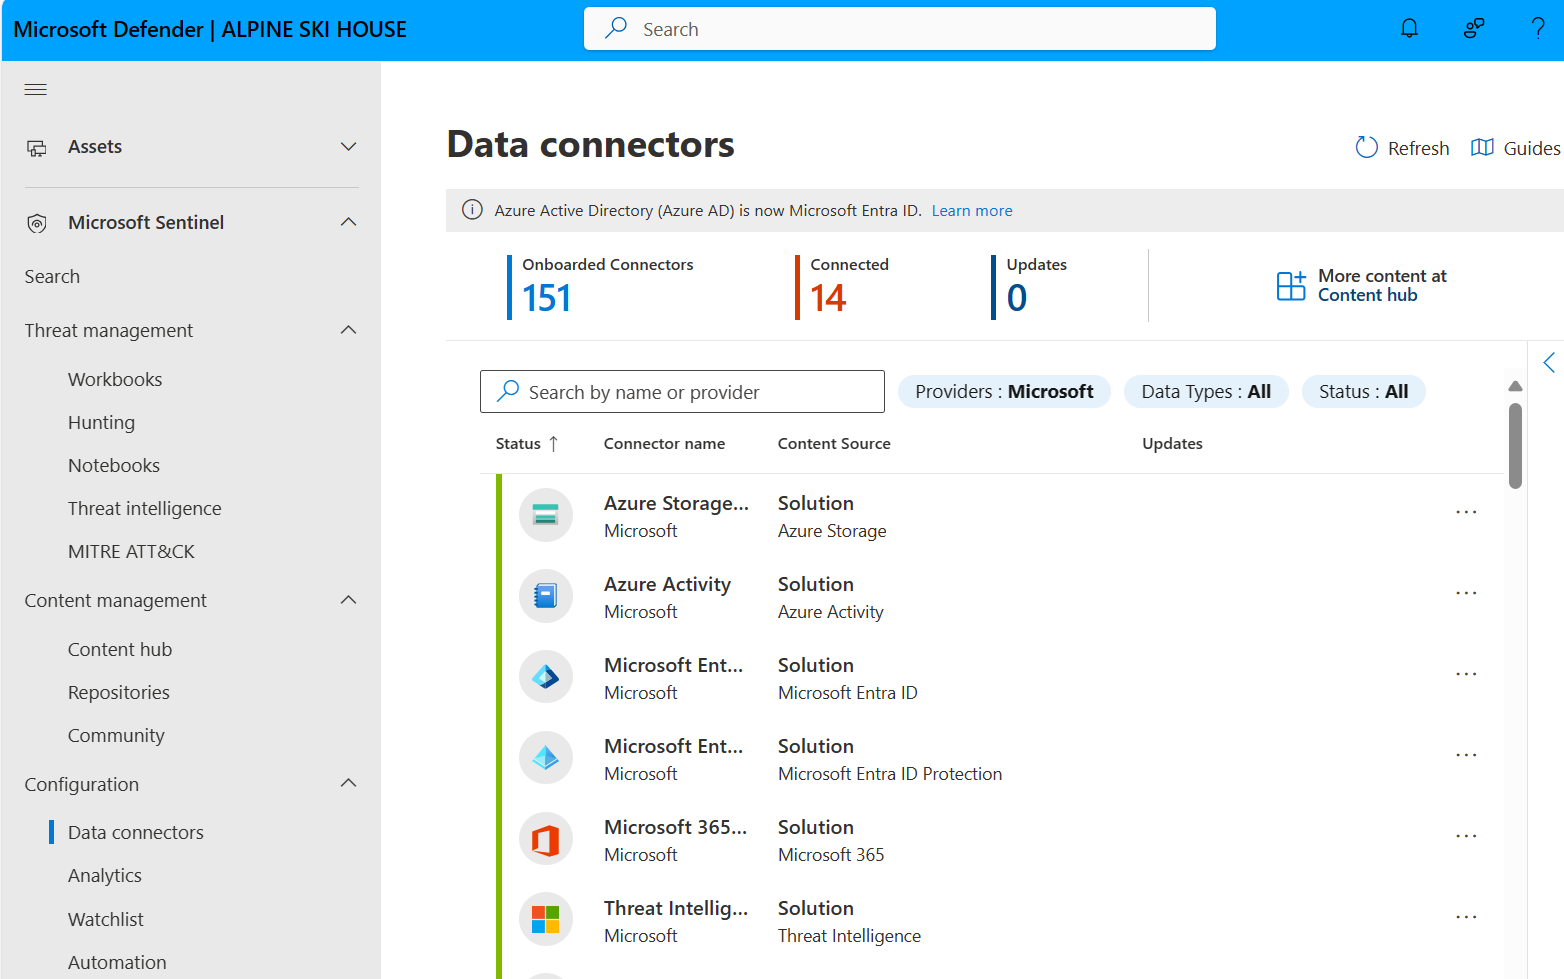
Fuente de la imagen: microsoft.com
Características clave:
- Integración profunda con Microsoft: Conexiones nativas con Microsoft 365, Active Directory e infraestructura de Azure.
- Investigaciones impulsadas por IA: Aprovecha la enorme red de inteligencia de amenazas de Microsoft para buscar ataques complejos.
- Arquitectura de nube escalable: Escala automáticamente los recursos de cómputo según las necesidades de ingestión de datos sin aprovisionamiento de hardware.
Ventajas:
- Mantenimiento de infraestructura nulo: Implementación totalmente basada en SaaS.
- Integración perfecta con el ecosistema: Valor increíble para clientes empresariales de Microsoft existentes.
- SOAR integrado: Potentes capacidades de automatización incluidas por defecto.
Desventajas:
- Imprevisibilidad de costos: La ingestión de datos bajo el modelo de pago por uso puede generar sorpresas en el presupuesto si no se gestiona cuidadosamente.
- Integración con terceros: Aunque está mejorando, conectar fuentes de datos que no son de Microsoft puede ser más complejo que con proveedores de SIEM dedicados.
Precios:
- Precios de pago por uso basados en el volumen de datos ingeridos y almacenados en Azure Monitor.
Securonix: Monitoreo conductual basado en la nube
Securonix ofrece una plataforma SaaS altamente escalable que enfatiza la detección de amenazas mediante análisis de comportamiento avanzados. Está diseñada para manejar la escala de los entornos modernos en la nube mientras proporciona un contexto detallado sobre las identidades de los usuarios.
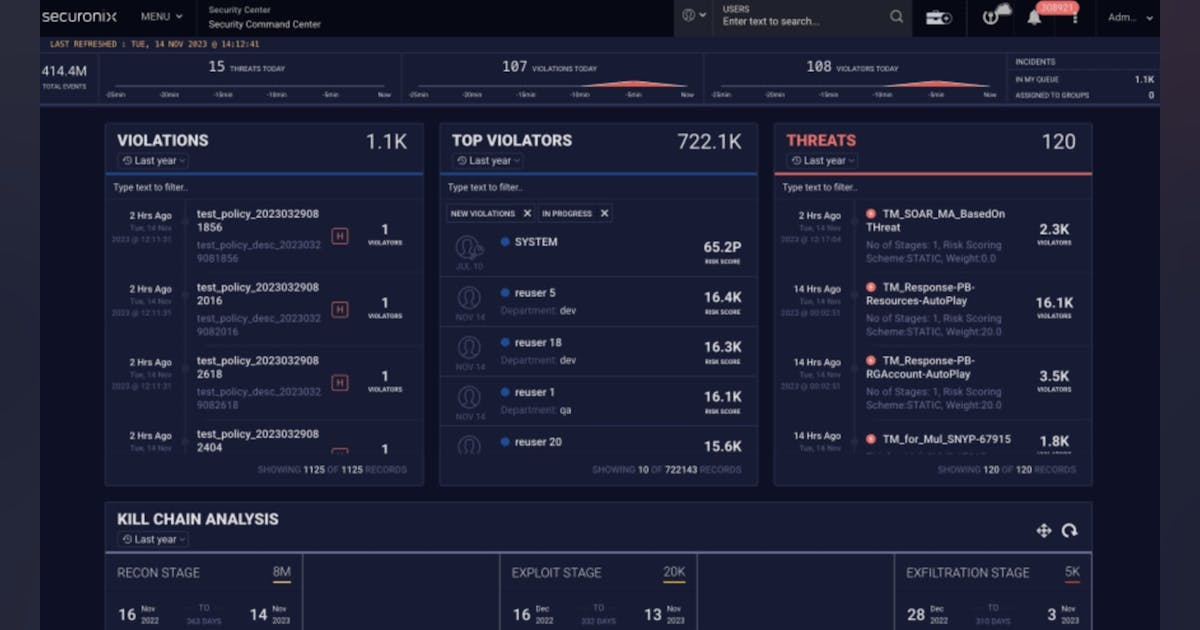
Fuente de la imagen: securonix.com
Características clave:
- Contexto centrado en la identidad: Enriquece las alertas con un contexto detallado del usuario para ayudar a los analistas a comprender quién está involucrado en un incidente.
- Encadenamiento de amenazas: Vincula eventos aparentemente no relacionados y de bajo riesgo en una alerta de seguridad de alto riesgo.
- Integración con lago de datos: Permite a los equipos consultar los datos donde residen sin necesidad de duplicar el almacenamiento.
Ventajas:
- Capacidades sólidas de UEBA: Excelente para detectar amenazas internas y credenciales comprometidas.
- Entrega SaaS: Elimina la necesidad de gestionar la infraestructura de backend.
- Arquitectura flexible: Funciona bien con lagos de datos existentes como Snowflake.
Desventajas:
- Navegación de la interfaz de usuario: La interfaz puede sentirse ocasionalmente desconectada entre diferentes módulos.
- Limitaciones de generación de informes: La creación de informes personalizados puede ser excesivamente compleja.
Precios:
- Precios personalizados basados en la cantidad de identidades monitoreadas. Contacte al equipo de ventas para más detalles.
Administrador de Seguridad Empresarial de Trellix: Visibilidad profunda de la red
Anteriormente conocido como McAfee Enterprise Security Manager, Trellix ofrece una solución SIEM madura que brinda visibilidad detallada de topologías de red complejas. Es reconocido por su potente motor de correlación y su capacidad para analizar fuentes de registros poco comunes.
![Panel de control de Trellix Enterprise Security Manager]()
Fuente de la imagen: trellix.com
Características clave:
- Contexto en tiempo real: Enriquece los datos de registro con información de Active Directory y análisis de vulnerabilidades.
- Reglas de análisis personalizadas: Motor altamente flexible para normalizar formatos de registro poco comunes o propietarios.
- Motor de correlación avanzado: Evalúa múltiples flujos de datos simultáneamente para detectar ataques de varias etapas.
Ventajas:
- Flexibilidad en el análisis de datos: Puede ingerir y comprender casi cualquier tipo de registro.
- Confiabilidad a largo plazo: Una plataforma estable y madura, comprobada en entornos empresariales.
- Opciones sólidas de dispositivos físicos: Ideales para necesidades con aislamiento de red o estrictamente en las instalaciones.
Contras:
- La interfaz se siente anticuada: La UI carece del acabado moderno de los competidores más recientes nativos en la nube.
- Rendimiento lento a gran escala: Consultar conjuntos de datos históricos masivos puede ser lento.
Precios:
- Precios personalizados basados en dispositivos de hardware o en el tamaño de máquinas virtuales. Contacte al equipo de ventas para obtener más detalles.
LogPoint: Escalable y predecible
LogPoint se enfoca en ofrecer una experiencia SIEM optimizada con un modelo de precios único que atrae a empresas conscientes de su presupuesto. Combina SIEM, SOAR y UEBA en una sola plataforma cohesiva diseñada para facilitar su uso.
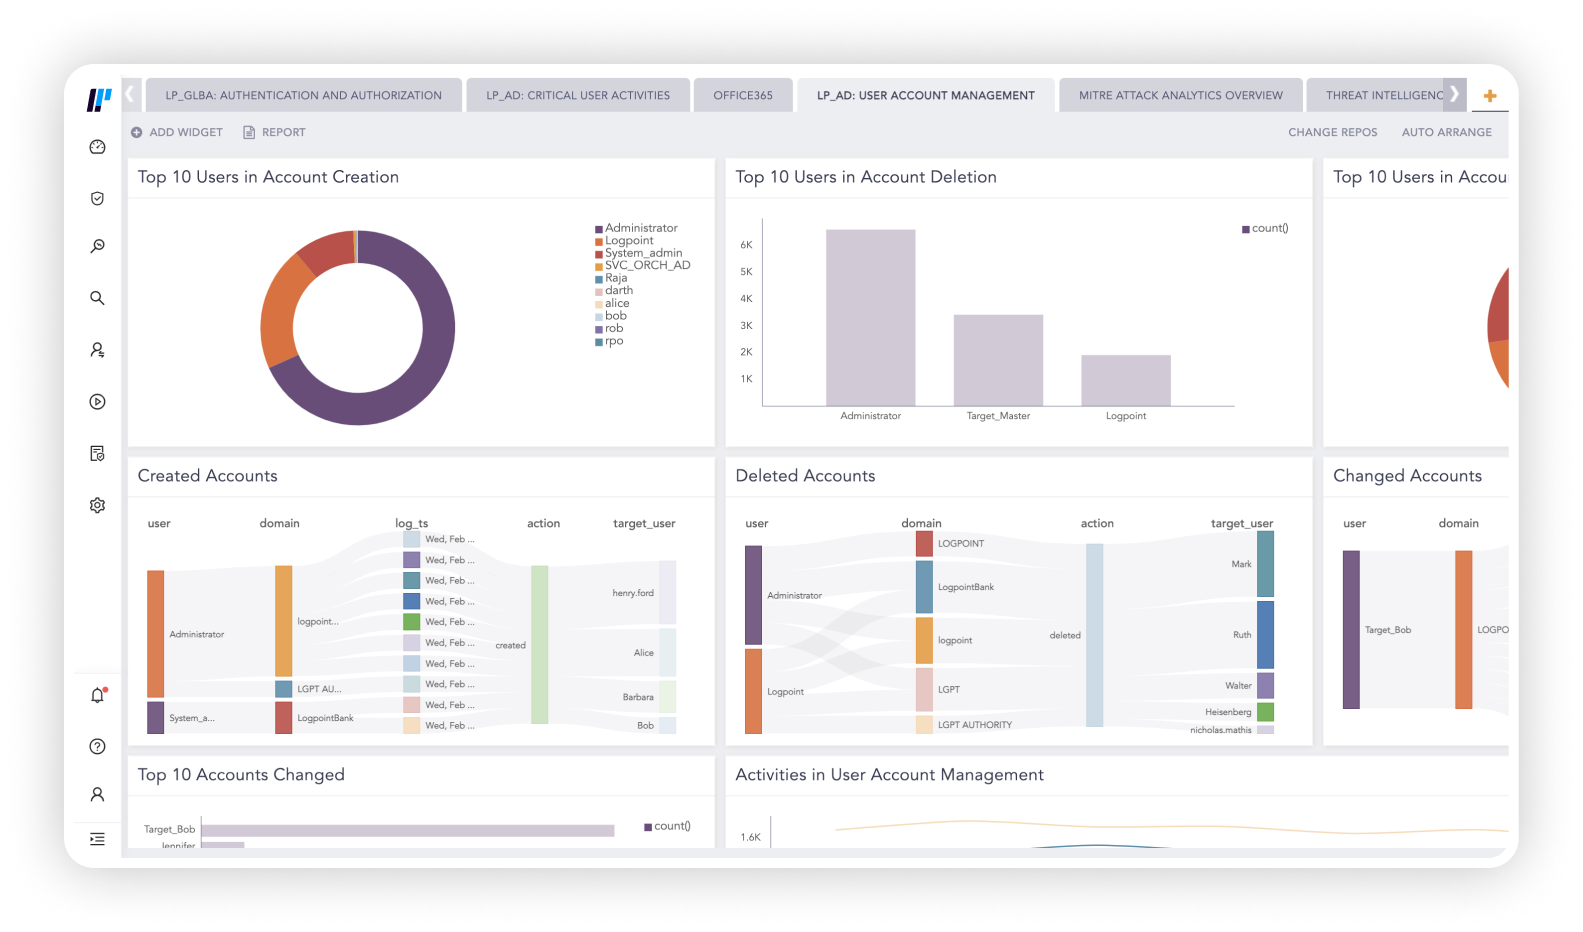
Fuente de la imagen: logpoint.com
Características clave:
- Modelo de costos predecible: Cobra por dispositivo (nodo) en lugar de por volumen de datos, lo que incentiva a los equipos a registrar más datos sin penalizaciones financieras.
- Interfaz fácil de usar: Cuenta con una interfaz intuitiva que reduce la curva de aprendizaje para los analistas junior.
- Plataforma convergente: Combina las capacidades de SIEM, SOAR y UEBA en un solo producto unificado.
Ventajas:
- Precios transparentes: La licencia basada en nodos evita sobrepasar el presupuesto.
- Cumplimiento de datos europeo: Fuerte enfoque en el GDPR y la soberanía de los datos.
- Implementación sencilla: Más rápida de configurar en comparación con los gigantes heredados.
Contras:
- Comunidad más pequeña: Menos integraciones preconstruidas en comparación con los gigantes de la industria.
- Personalización avanzada limitada: Puede no satisfacer casos de uso empresariales altamente especializados y complejos.
Precios:
- Precios personalizados basados en nodos. Contacte al equipo de ventas para más detalles.
Elastic Stack: La potencia de código abierto
A menudo conocida como la pila ELK (Elasticsearch, Logstash, Kibana), Elastic es la opción de código abierto líder para equipos que requieren una personalización total. Aunque es altamente flexible, necesita un equipo de ingeniería dedicado para crear y mantener las reglas de seguridad.
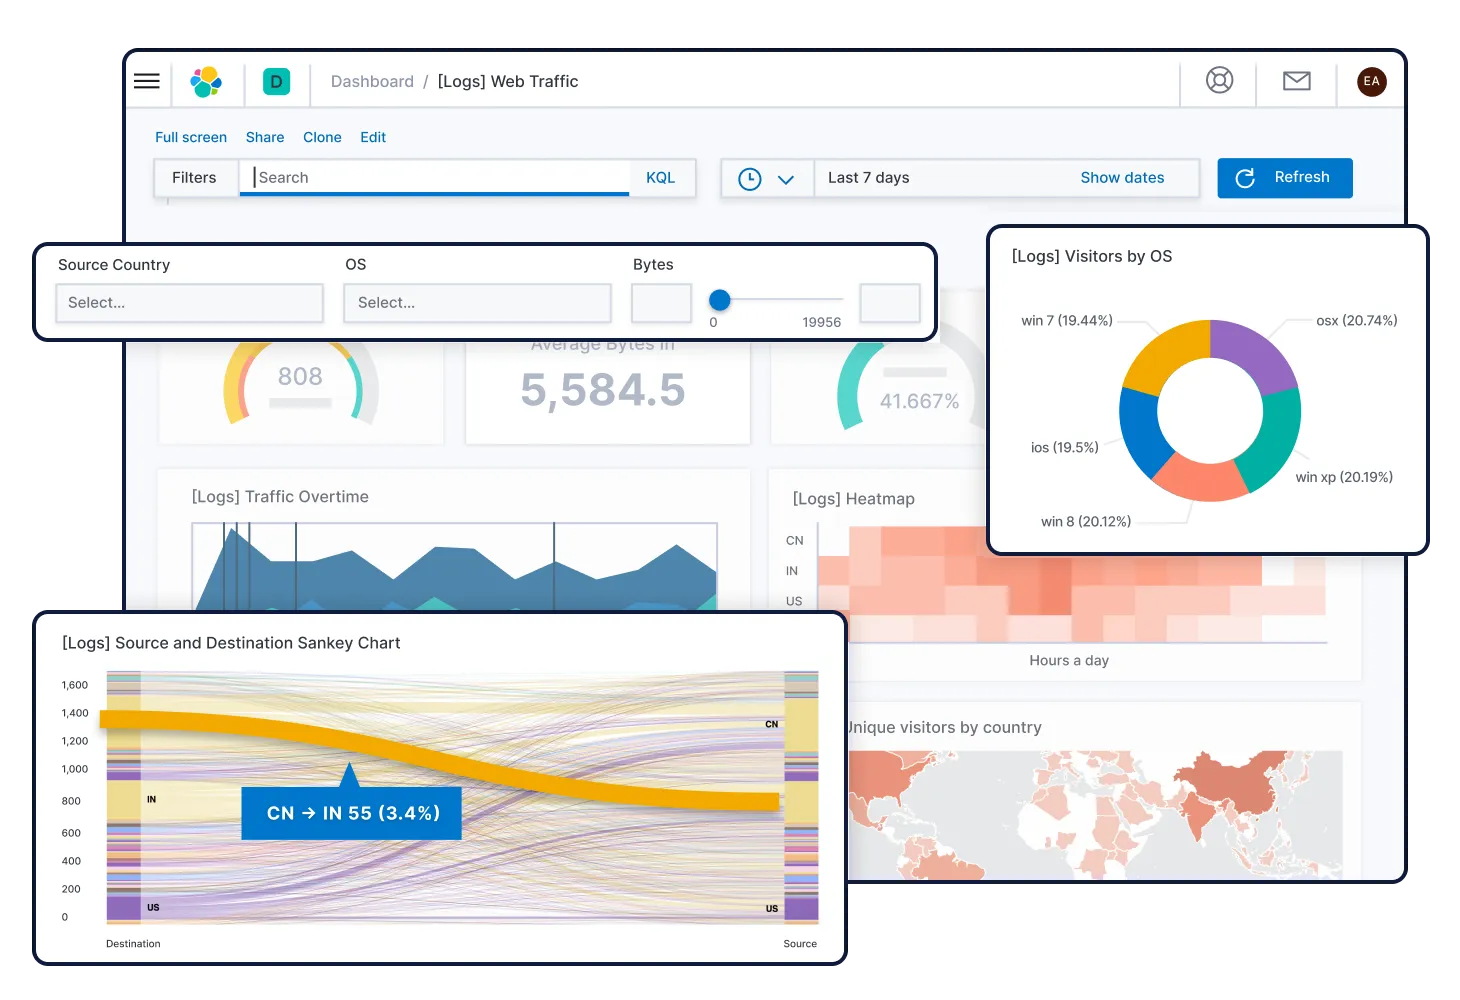
Fuente de la imagen: elastic.co
Características clave:
- Búsqueda ultrarrápida: Construida sobre Elasticsearch, ofrece una velocidad sin igual al consultar conjuntos de datos masivos.
- Personalización completa: Permite a los equipos de ingeniería crear desde cero flujos de datos personalizados y paneles de seguridad.
- Comunidad activa: Se beneficia de una enorme comunidad de código abierto que comparte reglas de detección y scripts de integración.
Ventajas:
- Flexibilidad sin igual: Puedes construir exactamente lo que necesitas.
- Nivel gratuito disponible: Las funciones principales son de código abierto y gratuitas para usar.
- Rendimiento de búsqueda: Excelente para la búsqueda de amenazas en grandes cantidades de datos históricos.
Desventajas:
- Alto mantenimiento: Requiere ingenieros especializados para configurar y administrar.
- No listo para usar: Tienes que crear las reglas de correlación y los paneles tú mismo, a menos que compres las extensiones de seguridad premium.
Precios:
- Nivel básico gratuito de código abierto. Las suscripciones comerciales para funciones avanzadas de seguridad y soporte están disponibles mediante precios personalizados.
Cerrando la brecha: Conectando las alertas de SIEM con la acción del equipo
A menudo veo que las empresas invierten fuertemente en plataformas de seguridad de primer nivel, solo para tropezar durante la crisis real. El punto de falla común no es el motor de detección; es la respuesta humana desarticulada.
Considera un escenario realista: a las 2:00 a. m., tu SIEM detecta una exportación masiva y anómala de la base de datos. El sistema activa una alerta en el panel del analista de seguridad. El analista envía un correo electrónico al administrador de la base de datos para obtener contexto y contacta al equipo legal en una aplicación de mensajería separada para preguntar sobre riesgos de cumplimiento. Pasan horas antes de que todos estén en línea revisando la misma información. Para cuando se toma la decisión de poner en cuarentena el servidor, los datos ya han desaparecido.
Para evitar esto, necesitas cerrar la brecha entre las alertas generadas por las máquinas y la colaboración humana.
- Enrutamiento de alertas a canales dedicados: En lugar de depender de paneles pasivos, configura tu SIEM para enviar webhooks directamente a una plataforma de comunicación unificada como Lark. Esto asegura que las notificaciones críticas lleguen de inmediato a los canales de seguridad específicos donde tu equipo ya trabaja.
- Lanzamiento de salas de guerra instantáneas: Cuando se activa una alerta de alta gravedad, los respondedores necesitan sincronización inmediata. Un espacio de trabajo unificado permite a los analistas iniciar una reunión por video directamente desde la alerta en el chat, reuniendo a los equipos de redes, legales y de relaciones públicas en una sola sala en cuestión de segundos.
- Seguimiento de tareas de remediación: Las alertas a menudo requieren un esfuerzo multifuncional para resolverse. Al registrar el incidente en un documento o base de datos compartida y nativa en la nube, cada parte interesada puede seguir qué ingeniero está aplicando el parche a la vulnerabilidad y quién está manejando el reporte de cumplimiento, todo sin enviar un solo correo electrónico de actualización.
Cómo elegir el SIEM adecuado para tu pila tecnológica
Seleccionar la plataforma ideal requiere más que solo leer listas de características. Es necesario alinear las capacidades de la herramienta con la madurez operativa de tu equipo y la huella física de tu infraestructura. Aquí presento un marco que recomiendo para evaluar tus opciones.
- Evalúa el volumen de tus datos y la arquitectura: Si tu infraestructura está fuertemente basada en la nube (por ejemplo, Azure o AWS), dar prioridad a un SIEM nativo en la nube reducirá los problemas de integración. Además, calcula tus tasas diarias de ingestión de registros. Algunos proveedores cobran por volumen de datos, lo que puede agotar rápidamente tu presupuesto, mientras que otros cobran por usuario o nodo.
- Evalúa la madurez técnica de tu equipo: Una herramienta de código abierto altamente personalizable requiere ingenieros dedicados para crear y mantener las reglas de detección. Si tu equipo de seguridad es reducido, da prioridad a plataformas con módulos de cumplimiento listos para usar y análisis de comportamiento preconfigurados.
- Audita tus requisitos de integración: Un SIEM es tan bueno como los datos que recibe. Antes de firmar un contrato, verifica que el proveedor tenga conectores nativos para tus firewalls específicos, agentes de protección de endpoints y, de manera crucial, el software de flujo de trabajo de colaboración y aprobación de tu equipo.
Conclusión
Seleccionar el software adecuado de gestión de información y eventos de seguridad es solo el primer paso para proteger tu empresa. Aunque estas herramientas sobresalen en encontrar amenazas ocultas en registros de datos masivos, dependen completamente de equipos ágiles y conectados para resolver los problemas subyacentes. Al combinar un motor de detección robusto con un espacio de colaboración unificado, empoderas a tus analistas para actuar con decisión. No permitas que las alertas críticas se pierdan en bandejas de entrada de correo electrónico aisladas. Construye una estrategia de defensa integrada donde tu tecnología y los flujos de trabajo humanos operen juntos. Para una colaboración de equipo fluida y respuesta a incidentes, considera integrar tus operaciones de seguridad con Lark.
Preguntas frecuentes
¿Cuál es la diferencia entre SIEM y SOAR?
SIEM (Gestión de Información y Eventos de Seguridad) se enfoca en recopilar datos de registros, identificar anomalías y activar alertas. SOAR (Orquestación, Automatización y Respuesta de Seguridad) toma esas alertas y ejecuta flujos de trabajo automatizados, como aislar un dispositivo comprometido o deshabilitar una cuenta de usuario, con mínima intervención humana.
¿Cuáles son las principales fuentes de datos para un sistema SIEM?
Una implementación típica ingiere datos de cortafuegos de red, sistemas de detección de intrusiones, software antivirus, registros de Active Directory, entornos de infraestructura en la nube y dispositivos de punto final individuales como las laptops de los empleados.
¿Existen soluciones SIEM de código abierto disponibles?
Sí. Elastic Stack es la opción de código abierto más destacada. Ofrece potentes capacidades de búsqueda y procesamiento de datos de forma gratuita, aunque requiere un esfuerzo de ingeniería significativo para configurarlo y mantenerlo en comparación con las plataformas comerciales listas para usar.
¿Durante cuánto tiempo se deben conservar los registros de SIEM para cumplir con la normativa?
Los periodos de retención dependen completamente del marco regulatorio específico que rige tu industria. Por ejemplo, PCI DSS requiere que los registros de auditoría se conserven por al menos un año, mientras que directrices federales específicas como la Publicación 1075 del IRS exigen una retención estricta de hasta siete años, dependiendo del tipo de datos.
Lectura relacionada
Las 10 mejores herramientas de gestión ágil de proyectos: gratis, en línea y de código abierto
20 mejores herramientas de gestión de proyectos para aumentar la productividad
Table of contents
¿Interesado en Lark?

Todas tus herramientas en un solo lugar
Ahorra tiempo y aumenta la eficiencia
Ahorra hasta un 70 % en costos de software
Table of contents
¿Interesado en Lark?
Todas tus herramientas en un solo lugar
Ahorra tiempo y aumenta la eficiencia
Ahorra hasta un 70 % en costos de software
Sigue leyendo

© 2026 Lark Technologies Pte. Ltd.