BYOK Kahulugan: Susi para sa Ligtas na Cloud at Enterprise Data
Alex Miller
Technical Product Marketing Specialist
Set 10, 2026
Alex Miller
Set 10, 2026

Basahin sa loob ng 16 minuto


Pagdating sa pagprotekta ng sensitibong datos sa ulap, ang pag-unawa sa kahulugan ng BYOK ay mas mahalaga kaysa dati. BYOK, o Bring Your Own Key, ay isang pamamaraan na nagpapahintulot sa mga organisasyon na ganap na kontrolin ang kanilang mga encryption key sa halip na umasa lamang sa mga tagapagbigay ng ulap. Sa lumalawak na paggamit ng Web3 technology, ang pagbabagong ito ay nagmamarka ng isang bagong panahon sa kung paano pinoprotektahan ng mga negosyo ang kanilang impormasyon at natutugunan ang mga lalong mahigpit na pangangailangan sa pagsunod.
 Pinagmulan ng larawan: forbes.com
Sa blog na ito, ipapaliwanag namin nang simple ang tunay na kahulugan ng BYOK, ipapaliwanag kung paano ito teknikal na gumagana, at itatampok ang mga tunay na benepisyo na nakukuha ng mga negosyo sa paggamit nito. Malalaman mo rin ang mga posibleng panganib at pinakamahusay na mga kasanayan sa pagpapatupad ng BYOK. Kung ikaw man ay isang lider sa IT, propesyonal sa seguridad, o interesado sa mga uso sa seguridad ng ulap, bibigyan ka ng gabay na ito ng malinaw na pag-unawa kung bakit mahalaga ang BYOK sa kasalukuyan.

Ano ang Bring Your Own Key (BYOK)?
Sa madaling salita, ang BYOK ay isang estratehiya sa seguridad kung saan ang isang negosyo ang namamahala sa mga cryptographic key na ginagamit upang i-encrypt ang kanilang data na naka-imbak sa mga cloud platform o mga aplikasyon ng SaaS. Sa halip na umasa sa mga key na nilikha at pinamamahalaan lamang ng mga cloud provider, binibigyan ng kapangyarihan ng BYOK ang mga kumpanya na panatilihin ang mahahalagang key sa kanilang sariling mga kamay. Pinapahintulutan nito ang mas mahigpit na kontrol kung sino ang maaaring makakuha at mag-decrypt ng sensitibong impormasyon.Ang pamamahala ng key ay sentro ng BYOK. Ibig sabihin nito, karaniwang nililikha ng mga kumpanya ang kanilang mga key sa kanilang sariling lugar o sa pamamagitan ng Hardware Security Modules (HSM), pagkatapos ay ina-upload o ini-integrate ang mga key na iyon sa kanilang cloud environment. Mahalaga ito lalo na habang nahaharap ang mga negosyo sa tumitinding regulasyon upang patunayan ang pagmamay-ari ng data at ligtas na paghawak nito.
Paano gumagana ang BYOK: Isang pinasimpleng pangkalahatang-ideya ng pamamahala ng sarili mong mga susi sa ulap
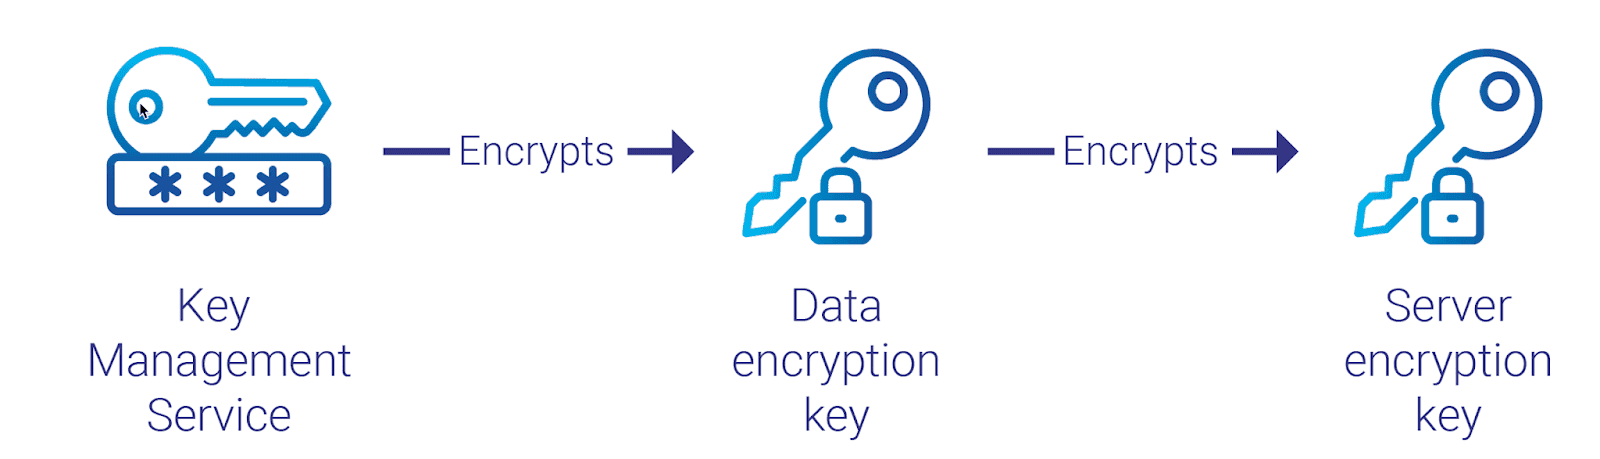
Paano nga ba gumagana ang BYOK mula sa teknikal na pananaw? Tingnan natin ang mga pangunahing proseso na kasangkot sa paglikha, pag-iimbak, at pagbibigay ng sarili mong mga susi sa mga cloud platform, at alamin kung paano tinitiyak ng pamamahala ng lifecycle ng susi na nananatiling ligtas ang iyong data sa buong proseso.
 Pinagmulan ng larawan: cyberark.com
1. Ligtas na paglikha at pag-iimbak ng sarili mong mga susi
Ang unang hakbang sa BYOK ay ang paglikha ng mga encryption key sa isang ligtas at kontroladong kapaligiran—karaniwang on-premises o sa loob ng isang dedikadong hardware-based security module. Dito nililikha ang mga susi na may mahigpit na mga patakaran sa seguridad na direktang pinamamahalaan ng iyong organisasyon.
Maraming kumpanya ang gumagamit ng Hardware Security Modules o pinagkakatiwalaang Key Management Systems (KMS) upang lumikha at protektahan ang mga susi. Tinitiyak ng mga sistemang ito na hindi maaaring kopyahin o ilabas nang ilegal ang mga susi, na isang pundamental na aspeto ng seguridad ng BYOK.
2. Pagbibigay ng mga susi sa mga cloud platform
Kapag nalikha na ang iyong mga susi, ang susunod na hakbang ay ligtas na ilipat ang mga ito sa cloud provider. Karaniwang ginagawa ito sa pamamagitan ng isang secure import process na tinitiyak na ang mga susi ay naka-encrypt at naililipat nang hindi nalalantad sa mga hindi awtorisadong partido.
May built-in na suporta ang mga cloud provider para sa BYOK, na nagpapahintulot sa iyo na i-upload o i-inject ang iyong mga susi sa kanilang mga key management system. Habang ginagamit ng cloud provider ang iyong mga susi para sa encryption at decryption sa loob ng kanilang kapaligiran, ikaw pa rin ang may kontrol sa mga susi mismo—kasama na ang kanilang paggamit at mga patakaran.
3. Pamamahala ng lifecycle ng susi: Pag-ikot, pagbawi, at mga audit
Ang pagkontrol sa iyong mga susi ay nangangahulugang responsableng pamamahala sa buong lifecycle nito. Pinapayagan ka ng BYOK na:
- Regular na i-rotate ang mga susi: Ang pana-panahong pag-update ng mga susi ay nagpapababa ng panganib ng kompromiso at nagpapanatiling malakas ang encryption.
- Agad na i-revoke ang mga susi kapag kinakailangan: Kung pinaghihinalaang na-kompromiso ang isang susi, maaari mong i-revoke ang access upang maiwasan ang karagdagang paggamit.
- I-audit ang paggamit ng susi: Ang komprehensibong mga log ay nagpapahintulot sa iyo na subaybayan ang lahat ng access at operasyon na may kinalaman sa iyong mga susi, na mahalaga para sa pagsunod sa regulasyon at mga forensic na imbestigasyon.
Ang epektibong pamamahala ng lifecycle ay hindi lamang nagpapanatiling ligtas ang iyong data kundi tumutulong din upang matugunan ang mga regulasyong kinakailangan — isang mahalagang dahilan sa likod ng pag-adopt ng BYOK.
Mahahalagang aktor at ang kanilang mga tungkulin sa proseso ng BYOK
Sa proseso ng enterprise BYOK, ilang mahahalagang papel at responsibilidad ang namumukod-tangi:
- Mga opisyal ng seguridad: Nagpapakahulugan ng mga patakaran sa seguridad na may kaugnayan sa pamamahala ng susi, nagsusuri ng mga panganib, at nangangasiwa sa pagtugon sa insidente sakaling magkaroon ng kompromiso sa susi.
- Mga administrador/inhenyero ng IT: Humahawak sa teknikal na aspeto, kabilang ang paglikha ng susi, pag-iimbak, pag-ikot, at integrasyon sa mga serbisyo sa ulap at KMS.
- Mga tagapamahala ng pagsunod: Tinitiyak na ang lahat ng mga gawi sa pamamahala ng susi ay sumusunod sa mga kaugnay na regulasyon tulad ng GDPR o HIPAA, nagsasagawa ng mga audit, at nagpapanatili ng dokumentasyon para sa mga pagsusuri ng pagsunod.
- Mga may-ari ng datos: Nagpapasya kung aling datos ang kailangang protektahan at nakikipagtulungan sa mga koponan ng seguridad at IT upang ipatupad ang mga patakaran sa pag-encrypt.
- Mga end user: Sumusunod sa mga itinatag na protokol ng seguridad, gumagamit ng mga naka-encrypt na channel, at nag-uulat ng anumang kahina-hinalang aktibidad upang makatulong na mapanatili ang kaligtasan ng kapaligiran sa pamamahala ng susi.
- Mga tagapagbigay ng ulap: Gumaganap ng suportang papel sa pamamagitan ng pagbibigay ng mga ligtas na imprastruktura at mga kasangkapang nagpapadali sa pagpapatupad ng BYOK. Bagaman kontrolado ng mga organisasyon ang kanilang mga susi, dapat tiyakin ng mga vendor na sinusuportahan ng kanilang mga plataporma ang paghihiwalay ng susi, wastong kontrol sa pag-access ng API, at transparency upang mapanatili ang tiwala at seguridad.
Kung paano naiiba ang BYOK mula sa iba pang mga modelo ng pamamahala ng susi
Kapag sinusuri ang BYOK, mahalaga ring maunawaan kung paano ito nababagay sa mas malawak na larangan ng mga modelo ng pamamahala ng encryption key. Habang nakatuon ang BYOK sa pagbibigay sa iyo ng ganap na kontrol sa iyong mga key sa cloud, may iba pang mga pamamaraan na may iba't ibang antas ng pakikilahok at kontrol ng customer.
1. BYOK kumpara sa Customer Managed Keys (CMK)
Customer Managed Keys (CMK) ay madalas na nagkakamali sa BYOK, ngunit ang pagkakaiba ay nasa kontrol at imbakan ng key. Sa CMK, pinamamahalaan mo ang mga patakaran ng key sa loob ng sistema ng cloud provider—ang mga key mismo ay nilikha, iniimbak, at pinapalitan ng Key Management Service ng provider, ngunit ikaw ang kumokontrol sa mga pahintulot sa pag-access.
BYOK ay nagbibigay sa iyo ng mas malaking kontrol sa pamamagitan ng pagpapahintulot na ikaw ang gumawa at mag-imbak ng iyong mga encryption key sa labas ng kapaligiran ng cloud provider—maaari ito ay on-premises o sa pamamagitan ng espesyal na hardware. Pagkatapos, ibinibigay mo ang mga key sa cloud upang i-encrypt ang iyong data. Ibig sabihin nito, ang cloud provider ay hindi kailanman may kontrol sa iyong mga key sa panahon ng paggawa o pag-imbak, na nagdaragdag ng mahalagang antas ng seguridad.
🔑Paghahambing
Ang CMK ay nag-aalok ng kaginhawaan na may ilang kontrol, habang ang BYOK ay pinapalaki ang pagmamay-ari at transparency sa iyong mga encryption key.
2. BYOK kumpara sa CYOK kumpara sa HYOK
 Pinagmulan ng larawan: medium.com
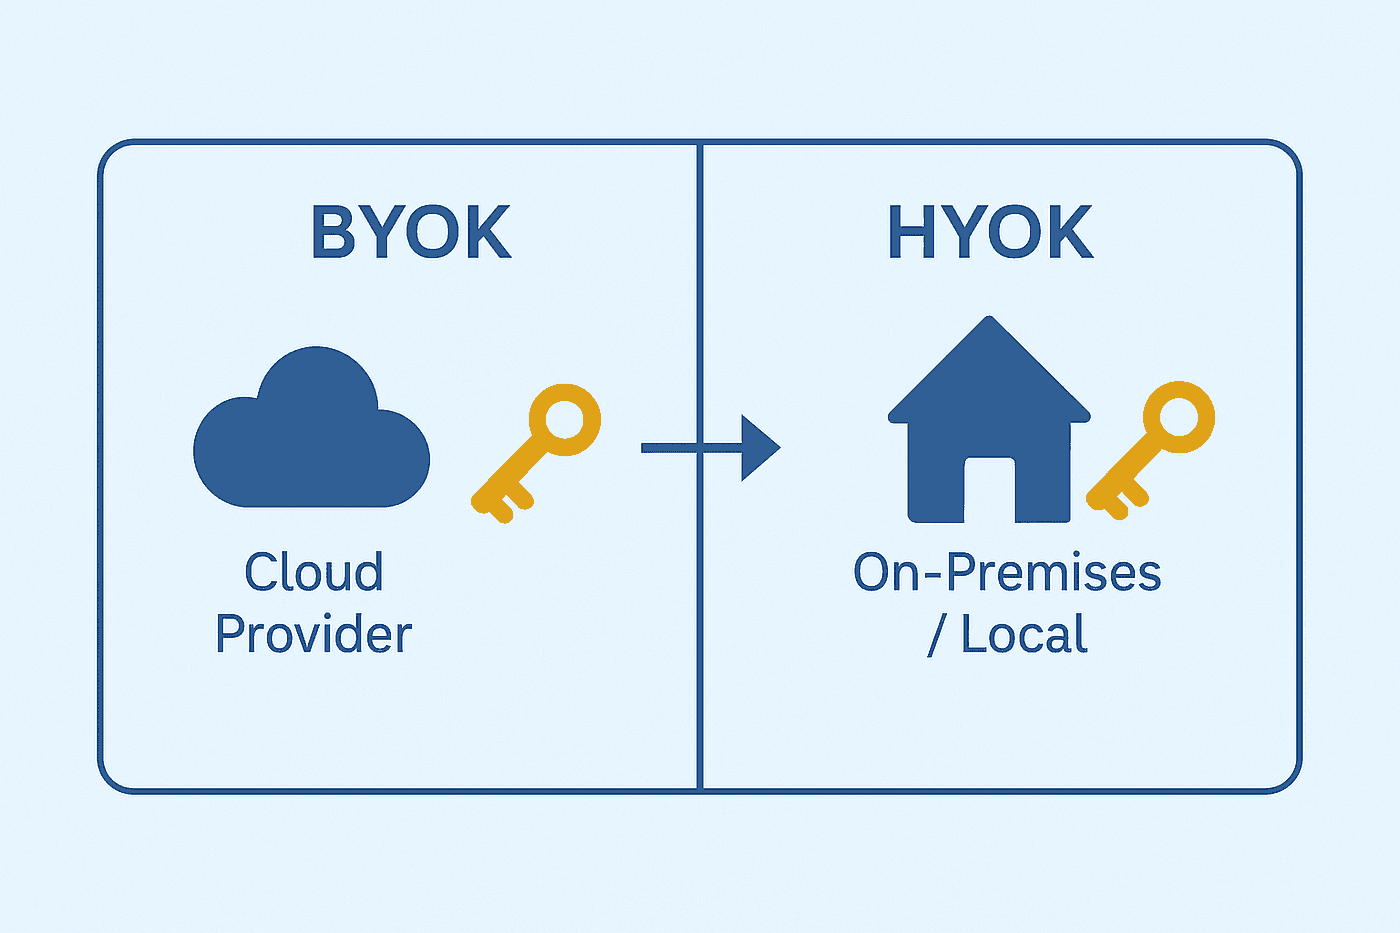
Kontrolin ang Sariling Mga Susi (CYOK) ay nagpapalawak ng BYOK sa pamamagitan ng pagtiyak na ikaw ay may aktibong kontrol sa iyong mga susi sa buong lifecycle nito, kabilang na kapag ginagamit ang mga ito sa loob ng cloud. Sa halip na ibigay nang buo ang mga susi sa cloud, gumagamit ang CYOK ng mga secure na hardware o software modules na kinokontrol nang malayuan, na nagpapahintulot sa iyo na ipatupad ang mga patakaran at beripikahin ang paggamit ng susi gamit ang mga teknolohiya tulad ng remote attestation. Nagbibigay ito ng mas matibay na katiyakan at pamamahala sa paggamit ng susi kumpara sa BYOK.
Panatilihin ang Sariling Mga Susi (HYOK) ay nag-aalok ng pinakamahigpit na kontrol. Ang iyong mga encryption key ay hindi kailanman umaalis sa iyong sariling kapaligiran. Lahat ng encryption at decryption ay nangyayari sa on-premises o sa iyong secure na hardware, at tanging encrypted na data lamang ang iniimbak o pinoproseso ng cloud. Pinakamataas ng modelong ito ang soberanya ng data at nagpapababa ng mga panganib na may kaugnayan sa cloud ngunit maaaring limitahan ang mga kakayahan ng cloud na umaasa sa cloud-based encryption.
🔑Paghahambing
Ang BYOK ay nagbibigay ng malakas na pagmamay-ari na may mas madaling integrasyon, ang CYOK ay nagdaragdag ng tuloy-tuloy na kontrol ng susi sa loob ng cloud, at ang HYOK ay nagsisiguro ng ganap na paghihiwalay ngunit may mas mataas na komplikasyon.
3. BYOK kumpara sa BYOE
Ang BYOK ay nakatuon sa kung sino ang namamahala sa mga encryption key, ngunit karaniwang hinahayaan ang cloud provider na hawakan ang aktwal na proseso ng encryption at decryption gamit ang mga susi.
Dalhin ang Sariling Encryption (BYOE), gayunpaman, ay mas malalim—ikaw ang kumokontrol hindi lamang sa mga susi kundi pati na rin sa mga pamamaraan ng encryption at kung kailan naka-encrypt ang data, madalas na ine-encrypt ang data bago pa man ito pumasok sa cloud. Nagbibigay ang BYOE ng pinakamataas na kontrol para sa mga organisasyong may mahigpit na pangangailangan sa seguridad o pagsunod, ngunit nangangailangan ito ng mas maraming teknikal na resources para pamahalaan ang mga workflow ng encryption.
🔑Paghahambing
Kung ang BYOK ay nangangahulugang “hawak mo ang mga susi,” ang BYOE ay nangangahulugang “hawak mo ang buong proseso ng encryption.”
Mga Benepisyo ng Pagsasagawa ng BYOK sa mga Kapaligiran ng Negosyo
Ang pamamaraang ito ay nagbibigay sa mga negosyo ng ilang mahahalagang benepisyo, lalo na kapag ang seguridad at pagsunod sa mga regulasyon ang pangunahing prayoridad.
1. Pinahusay na seguridad ng datos at privacy
Dahil ang mga susi ay hindi kailanman ganap na nasa ilalim ng kontrol ng tagapagbigay ng ulap, malaki ang nababawasan ng BYOK ang panganib ng pag-atake. Maaaring ipatupad ng mga kumpanya ang kanilang sariling mga patakaran sa seguridad, gumamit ng mga hardware security module, at matiyak ang mas matibay na proteksyon laban sa mga paglabag o banta mula sa loob.
2. Pinadaling pagsunod sa mga regulasyong pang-regulasyon
Ang pagsunod sa mga regulasyon tulad ng GDPR, HIPAA, at PCI-DSS ay madalas na nangangailangan ng mahigpit na kontrol sa mga encryption key. Tinutulungan ka ng BYOK na matugunan ang mga pangangailangang ito sa pamamagitan ng malinaw na pagmamay-ari at pagsubaybay sa paggamit ng mga susi. Maaari mong ipatupad ang mga iskedyul ng pag-ikot ng susi, agad na bawiin ang mga kompromisadong susi, at panatilihin ang detalyadong mga tala para sa mga audit.
3. Flexible na paggamit ng ulap at suporta sa hybrid na mga kapaligiran
Pinapayagan ng BYOK ang mga kumpanya na gumamit ng maraming tagapagbigay ng ulap o hybrid na arkitektura ng ulap habang pinananatili ang pare-parehong kontrol sa mga susi sa iba't ibang kapaligiran. Sinusuportahan ng kakayahang ito ang iba't ibang estratehiya sa pag-deploy nang hindi isinasakripisyo ang seguridad o pagsunod.
4. Pinahusay na pamamahala ng panganib at pagtugon sa insidente
Mas mabilis na makakatugon ang mga kumpanya sa mga potensyal na insidente sa seguridad sa pamamagitan ng pagkontrol sa mga proseso ng lifecycle ng susi tulad ng agarang pagbawi o pag-ikot ng susi. Binibigyan ng kapangyarihan ng BYOK ang mga organisasyon na epektibong mabawasan ang mga panganib nang hindi naghihintay ng interbensyon mula sa tagapagbigay ng ulap.
5. Tumaas na tiwala ng mga customer at reputasyon ng negosyo
Ang pagpapakita ng malakas na pamamahala ng encryption key sa pamamagitan ng BYOK ay nagpapakita sa mga kliyente at kasosyo na inuuna mo ang seguridad at privacy ng datos. Ang pangakong ito ay maaaring magpataas ng kumpiyansa ng mga customer at positibong makaapekto sa reputasyon ng iyong negosyo.
Lark BYOK: Pinakamahusay na mga kasanayan para sa ligtas na pakikipagtulungan sa mga platform ng ulap
Ang mga negosyo na gumagamit ng mga SaaS collaboration platform ay madalas na nahaharap sa hamon ng pagbibigay-daan sa tuloy-tuloy na pagtutulungan habang pinananatili ang mahigpit na mga kinakailangan sa seguridad ng datos. Dito pumapasok ang Bring Your Own Key na nagbibigay ng mahalagang kalamangan sa pamamagitan ng pagbibigay sa mga organisasyon ng ganap na pagmamay-ari at kontrol sa kanilang mga encryption key. Ang solusyon ng Lark BYOK ay nagpapakita ng mga pinakamahusay na kasanayan sa pamamagitan ng pagsasama ng matibay na pamamahala ng key at tuloy-tuloy na integrasyon, na nagpapahintulot sa ligtas at epektibong pagtutulungan. Bilang isang all-in-one SaaS collaboration platform, ang Lark ay idinisenyo upang mapataas ang produktibidad ng koponan at mapadali ang komunikasyon. Pinagsasama nito ang chat, video conferencing, calendar, document collaboration, at cloud storage sa isang pinag-isang workspace.Ngayon, tuklasin natin ang mga pangunahing tampok ng Lark BYOK, mga hakbang sa operasyon, saklaw, at kung paano nito pinapalakas ang seguridad ng datos ng negosyo nang hindi naaantala ang produktibidad.
Mga pangunahing tampok ng Lark BYOK
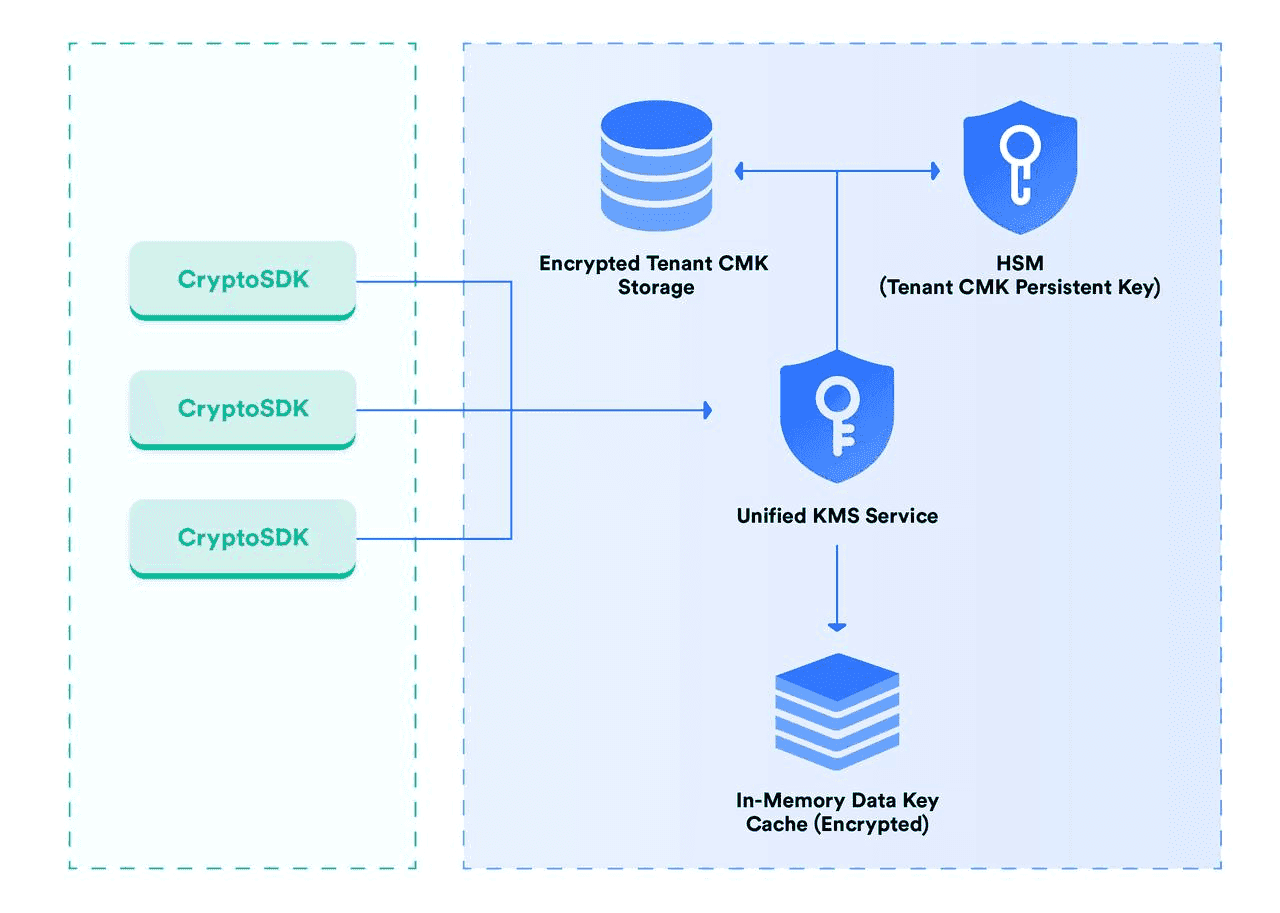
- Pamamahala ng customer master key: Ang mga organisasyon ay lumilikha at nag-a-upload ng kanilang CMK sa naka-encrypt na anyo sa hiwalay na KMS ng Lark. Ang CMK ay ligtas na dine-decrypt sa kapaligirang ito para magamit sa pag-encrypt at pag-decrypt ng lahat ng data ng organisasyon sa cloud.
- Dual-layer encryption: Ang data ng miyembro sa Lark ay na-e-encrypt gamit ang data key, na siya namang na-e-encrypt gamit ang CMK ng organisasyon. Ang parehong ciphertext ay ligtas na naka-imbak.
- Proteksyon ng hardware security module: Ang CMK ay naka-imbak sa loob ng hardware security module, na tinitiyak na hindi ito maaaring i-export o ma-access sa labas ng mahigpit na kontroladong mga hangganan. Pinatutunayan ng auditing na ang mga key ay hindi maaaring i-print o kunin.
- Secure na pag-access sa CryptoSDK: Lahat ng naka-encrypt at na-decrypt na data ng negosyo ay ina-access sa pamamagitan ng CryptoSDK ng Lark, na nakikipag-ugnayan sa Unified KMS upang makuha at i-rotate ang mga data key nang hindi inilalantad ang mga plaintext key.
- Hiwalay at na-audit na paggamit ng key: Ang pag-decrypt at paggamit ng key ay nangyayari lamang sa loob ng hiwalay na kapaligiran ng Unified KMS ng Lark, na tinitiyak ang pinakamataas na seguridad sa buong operasyon ng encryption.
Saklaw at kakayahan ng Lark BYOK
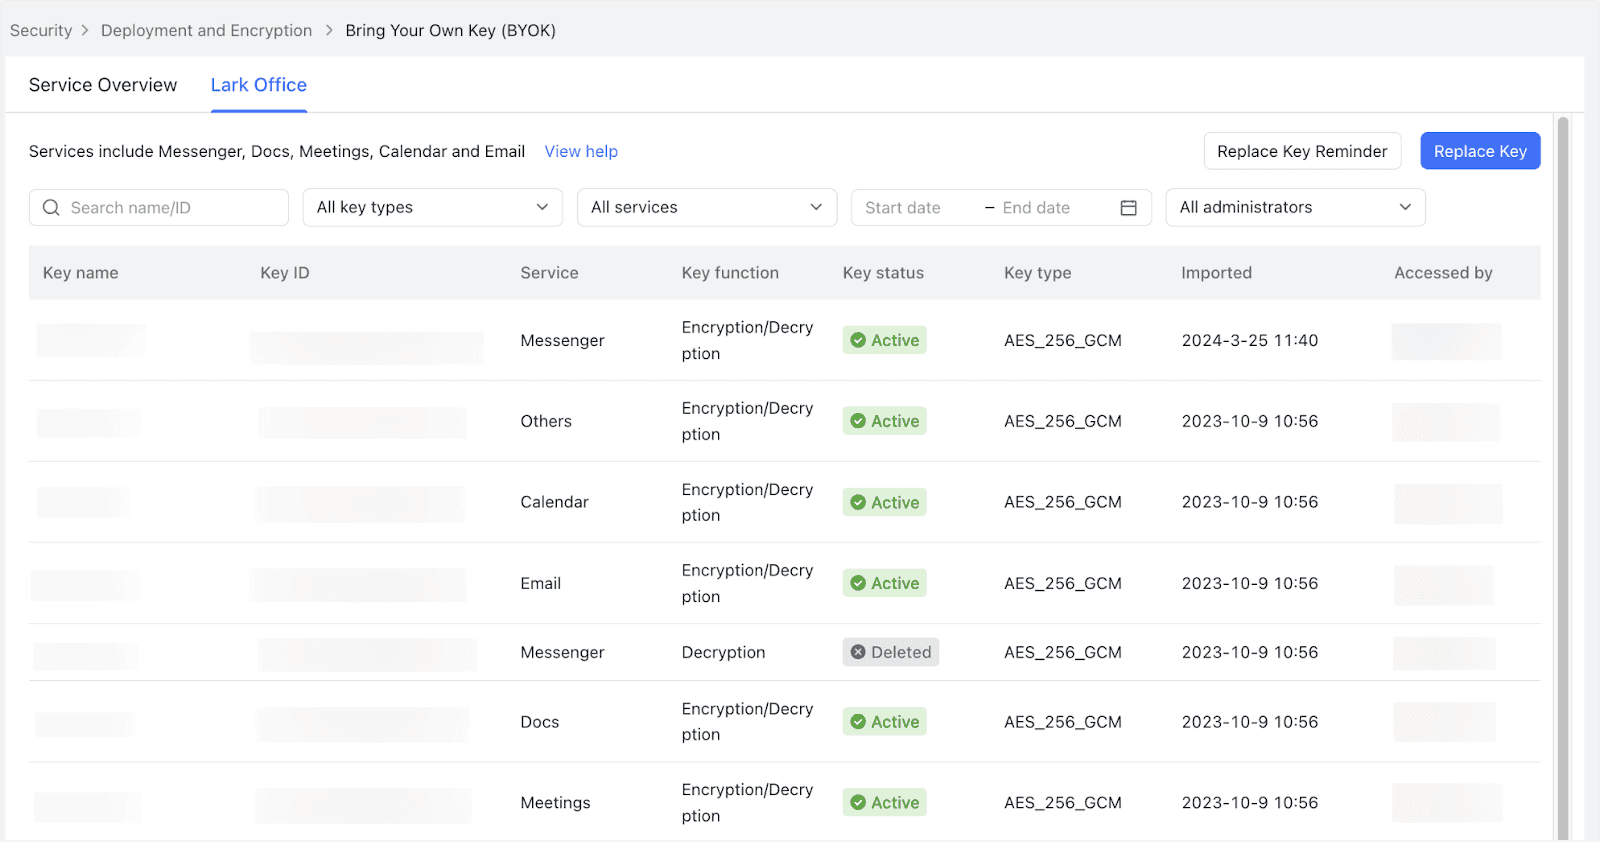
- I-import ang CMK: Maaaring i-import ng mga organisasyon ang kanilang sariling encryption master keys sa Unified KMS ng Lark.
- Pag-ikot ng susi: Maaaring i-ikot ng mga organisasyon ang mga susi ayon sa kanilang kagustuhan upang matugunan ang mga panloob na patakaran sa seguridad.
- Tingnan ang mga susi: Tingnan ang lahat ng mga susi na nakarehistro sa ilalim ng organisasyon na may mga detalye na maaaring ma-access sa pamamagitan ng Unified KMS.
- Burahin ang mga susi: Ang pagbura ng isang susi ay nagreresulta sa hindi na ma-access ang lahat ng data na naka-encrypt gamit nito (kabilang ang IM chats, mga dokumento, mga video meeting, mga kaganapan sa kalendaryo).
- Ibalik ang mga susi: Maaaring muling i-import ang mga naburang susi upang muling makuha ang access sa mga dating naka-encrypt na data.
- Detalyadong pag-log: Sinusubaybayan ang bawat aksyon sa mga susi — uri ng aksyon, oras, at responsable na tauhan — na nagsisiguro ng auditability at pananagutan.
Mga benepisyo ng enterprise sa paggamit ng Lark BYOK
- Buong pagmamay-ari at pamamahala ng mga encryption key
- Independiyenteng kontrol sa lifecycle at pag-ikot ng susi
- Pinababang pag-asa sa mga default na susi ng provider
- Transparent na encryption at decryption sa antas ng storage
- Walang pagkaantala sa mga workflow ng user o mga kasangkapan sa kolaborasyon
- Pinananatili ang performance ng sistema at karanasan ng user
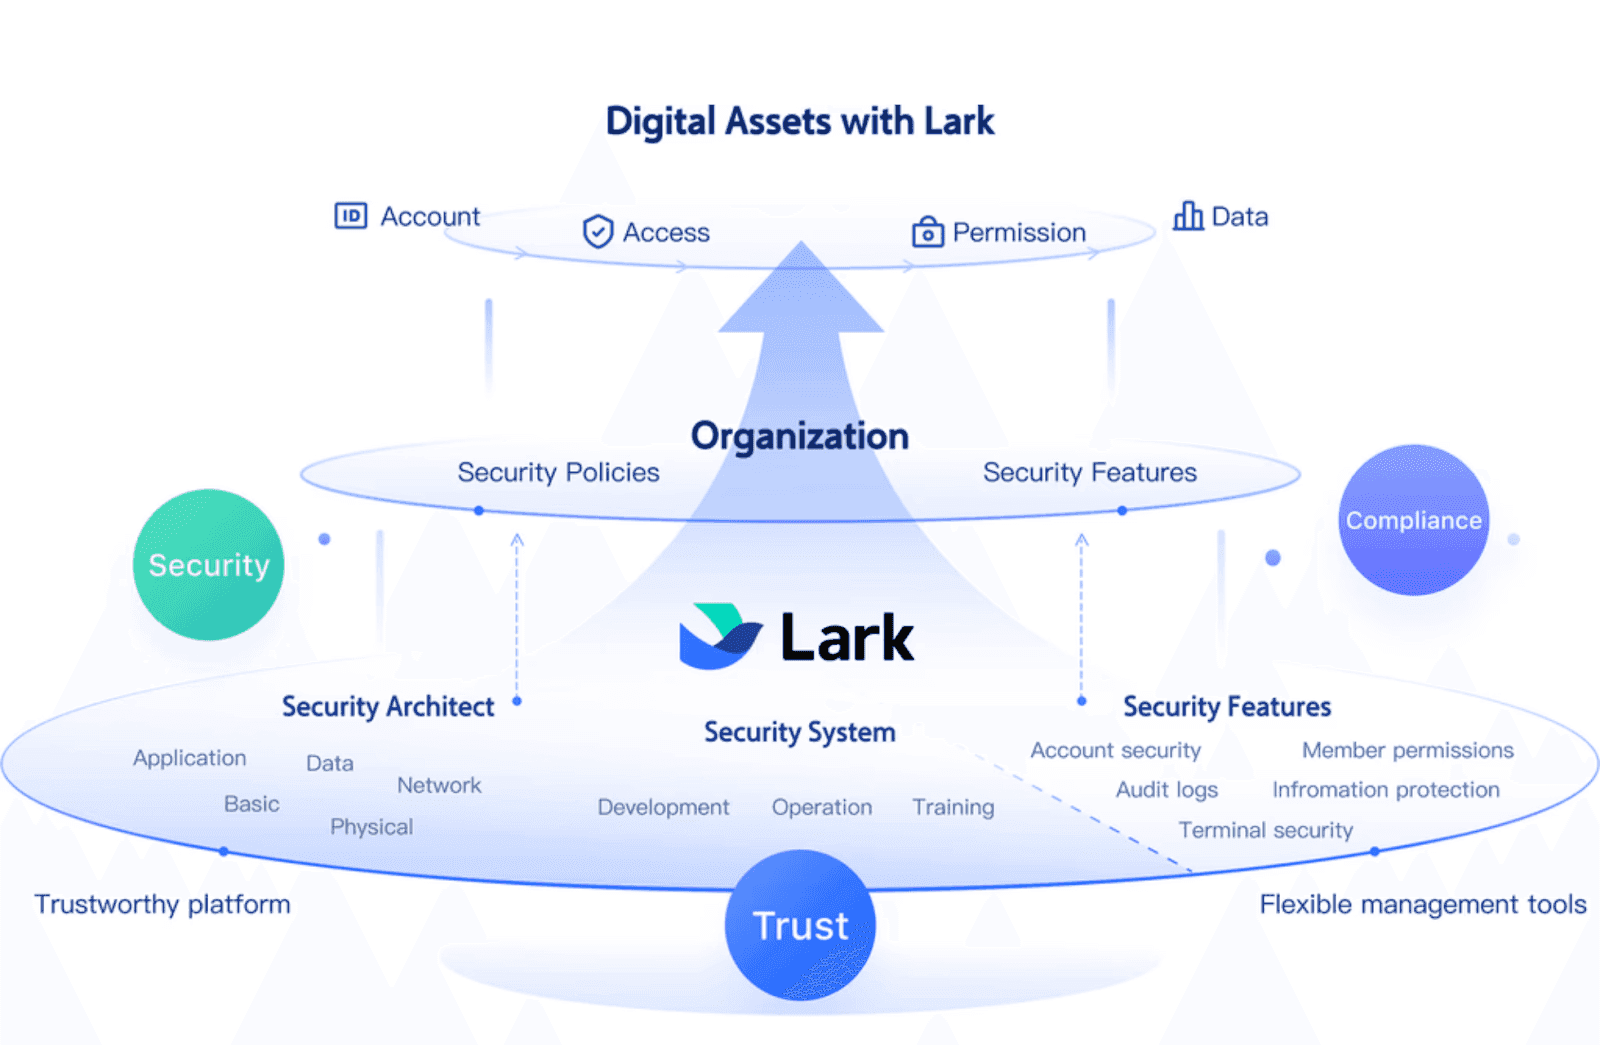 Pinapalakas ng solusyon ng Lark na BYOK ang mga organisasyon na siguraduhin ang kanilang data sa cloud collaboration sa pamamagitan ng direktang kontrol sa mga encryption key sa loob ng isang napaka-seguro at hardware-protektadong kapaligiran. Kung ang pag-secure ng collaboration ang iyong prayoridad, nag-aalok ang Lark BYOK ng isang pinagkakatiwalaan at epektibong paraan upang pamahalaan ang iyong mga encryption key nang may kumpiyansa.
Mga potensyal na panganib ng BYOK at kung paano ito lutasin
Habang ang pag-unawa sa BYOK ay nagbibigay-linaw sa mga benepisyo nito, mahalaga ring isaalang-alang ang mga hamon upang maiwasan ang mga panganib. Narito ang anim na karaniwang panganib na nararanasan kapag ipinatutupad ng mga negosyo ang BYOK — pati na rin ang mga konkretong paraan upang mapagaan ang bawat isa:
Panganib 1: Nawawalang mga susi ng encryption
Isa sa pinakamalaking panganib sa BYOK ay ang pagkawala ng susi. Kung ang isang susi ng encryption ay mawawala o masisira, maaaring permanenteng mawalan ng access ang organisasyon sa naka-encrypt nitong data — isang nakapipinsalang resulta para sa pagpapatuloy ng negosyo. Dahil ang BYOK ay nagbibigay ng buong kontrol ng susi sa customer, walang fallback sa mga susi ng cloud provider.
🔑Solusyon
Magpatupad ng komprehensibong estratehiya para sa backup at recovery ng mga susi. Kasama rito ang ligtas na pag-iimbak ng mga kopya ng susi sa maraming lokasyon na magkakaiba ang heograpikal na lugar. Ang paggamit ng HSMs o secure vaults ay makatutulong din upang maprotektahan ang mga susi mula sa pagkawala o hindi awtorisadong pag-access. Ang regular na pagsubok sa mga pamamaraan ng recovery ay nagsisiguro ng mabilis na pagpapanumbalik kung may mga problema.
Panganib 2: Kumplikadong pamamahala ng lifecycle ng susi
Ang pamamahala ng pag-ikot, pag-revoke, at pag-audit ng mga susi ay maaaring maging isang komplikadong gawain sa mga kapaligiran ng BYOK. Kung walang mahigpit na kontrol, ang mga luma o kompromisadong susi ay maaaring manatiling aktibo nang mas matagal kaysa sa nararapat, na nagpapataas ng panganib ng mga paglabag sa seguridad.
🔑Solusyon
Magpatupad ng mga automated na kasangkapan sa pamamahala ng susi na nagpapatupad ng matitibay na patakaran para sa pag-ikot at pag-revoke ng susi. Ang paggamit ng mga solusyon ng BYOK na naka-integrate sa mga platform ng kolaborasyon tulad ng Lark ay makatutulong upang mapadali ang mga workflow sa pamamagitan ng pagbibigay ng mga automated na alerto, audit trails, at real-time na komunikasyon. Pinapababa nito ang pagkakamaling gawa ng tao, pinapalakas ang kahusayan sa operasyon, at tinitiyak ang napapanahong tugon.
Panganib 3: Mga kahirapan sa pagsasama ng customer KMS sa mga cloud platform
Dahil ang BYOK ay nangangailangan ng pagsabay sa pagitan ng KMS ng isang organisasyon at ng kapaligiran ng cloud provider, ang mga hamon sa pagsasama ay maaaring magdulot ng pagkabigo sa encryption o makaabala sa pag-access ng data.
🔑Solusyon
Pumili ng mga cloud provider na nag-aalok ng matibay na suporta para sa BYOK at nagbibigay ng mabuting dokumentadong mga API upang mapadali ang maayos na pagsasama. Bago ang ganap na deployment, magsagawa ng komprehensibong pagsubok sa mga kontroladong kapaligiran upang matukoy at malutas ang mga posibleng isyu. Upang matiyak ang tuloy-tuloy na interoperability at epektibong paglutas ng problema, palakasin ang malapit na pakikipagtulungan gamit ang mga tool sa pamamahala ng proyekto sa pagitan ng mga security at IT team upang mag-coordinate ng mga gawain, magbahagi ng mga real-time na update, at mapadali ang paglutas ng mga problema.
Panganib 4: Mga banta mula sa loob at hindi awtorisadong pag-access sa susi
Bagaman binibigyan ng BYOK ang mga organisasyon ng buong kontrol sa susi, pinapataas nito ang panganib ng maling paggamit o pagnanakaw ng susi ng mga malisyosong tao sa loob o mga kompromisadong kredensyal.
🔑Solusyon
Magpatupad ng matibay na pamamahala sa pag-access, kabilang ang multi-factor authentication, mga prinsipyo ng pinakamababang pribilehiyo, at detalyadong pag-log ng pag-access. Ang mga operasyon sa encryption key ay dapat hatiin sa iba't ibang mga tungkulin kung maaari, upang mabawasan ang pagkakataon ng pang-aabuso mula sa loob.
Panganib 5: Hindi pagsunod sa mga legal at industriya na regulasyon
Ang kabiguan na matugunan ang mga kinakailangan sa pamamahala ng susi, audit trail, at proteksyon ng data ay maaaring maglagay sa panganib ang pagsunod, na naglalantad sa mga negosyo sa mga multa at pinsala sa reputasyon.
🔑Solusyon
Magtatag ng isang patakaran sa pamamahala ng susi na nakatuon sa pagsunod. Kasama rito ang pagpapagana ng komprehensibo at tamper-evident na pag-log ng lahat ng mga aktibidad ng susi, pagpapatupad ng mahigpit na mga kontrol sa pag-access, at pagsasagawa ng regular na mga audit sa pagsunod. Mahalaga rin na pumili ng cloud software na likas na sumusunod sa mga pamantayan sa seguridad ng datos. Nakuha na ng Lark ang mga sertipikasyon tulad ng SOC 2 (Type II) & SOC 3, APEC CBPR, APEC PRP, ISO 27001, kaya't ito ay isang mahusay na pagpipilian para sa mga negosyo.
Panganib 6: Posibleng epekto sa pagganap mula sa mga proseso ng encryption
Dahil ang BYOK ay kinabibilangan ng mga proseso ng encryption at decryption na kontrolado ng customer, ang hindi maayos na na-optimize na pagpapatupad ay maaaring magpababa ng pagganap ng sistema o makagambala sa mga daloy ng trabaho ng gumagamit.
🔑Solusyon
Gumamit ng mga encryption tool at hardware na nagpapababa ng latency at paggamit ng mga mapagkukunan. Dahil ang mga BYOK key ay karaniwang ginagamit sa layer ng imbakan, tiyakin na ang mga operasyon ng encryption ay na-optimize at malinaw sa mga gumagamit. Ang tuloy-tuloy na pagmamanman ng mga sukatan ng pagganap ay tumutulong upang matukoy at malutas ang mga isyu nang maaga.
Mga hinaharap na uso sa BYOK at pamamahala ng susi ng encryption
Ang BYOK ay mabilis na umuunlad habang lumalago ang paggamit ng cloud at tumitindi ang mga pangangailangan sa seguridad. Narito ang ilang mga umuusbong na mga trend na nagpapakita kung saan patungo ang pamamahala ng encryption key:
- Mas malawak na paggamit sa cloud-native at SaaS na mga kapaligiran: Mas maraming mga negosyo na sumusunod sa cloud-first na mga estratehiya ang nakakakita ng kahalagahan ng BYOK upang mapanatili ang kontrol sa sensitibong datos. Ang trend na ito ay bumibilis, lalo na sa mga sektor na mahigpit ang regulasyon.
- Mga pag-unlad sa automated na pamamahala ng key: Ang automation at mga AI-driven na kasangkapan ay nagpapahusay sa pagiging maaasahan at pagbabawas ng pagkakamali sa pamamahala ng lifecycle ng key. Ang mga susunod na BYOK na solusyon ay lalong gagamit ng matatalinong algorithm para sa pag-ikot ng key, pagtuklas ng anomalya, at pag-uulat ng pagsunod.
- Integrasyon sa zero trust architectures: Pinapalakas ng BYOK ang mga zero trust security model sa pamamagitan ng pagtiyak na ang mga encryption key ay nananatili sa mahigpit na kontrol ng organisasyon, na nagpapababa ng mga banta mula sa loob at labas kahit sa hybrid o multi-cloud na mga kapaligiran.
- Hybrid at multi-cloud na pamamahala ng key: Habang lumalawak ang mga organisasyon sa iba't ibang mga cloud platform, nagiging kritikal ang pinag-isang at interoperable na mga sistema ng pamamahala ng key upang mapanatili ang pagkakapare-pareho ng seguridad at kahusayan sa operasyon.
Ang pagsabay sa mga trend na ito ay nangangahulugan na mas mahusay na mapoprotektahan ng mga negosyo ang kanilang cloud data, makamit ang pagsunod sa regulasyon nang mas madali, at makabuo ng matibay na tiwala sa mga customer.
Konklusyon: Bakit mahalaga ang kahulugan ng BYOK para sa iyong paglalakbay sa seguridad ng ulap
Ang ganap na pag-unawa sa kahulugan ng BYOK ay nagbibigay kapangyarihan sa mga organisasyon na tunay na pamahalaan ang kanilang seguridad ng datos sa ulap. Sa pamamagitan ng pamamahala ng sarili mong mga susi sa pag-encrypt, pinananatili mo ang kontrol kung sino ang maaaring makakuha ng access sa iyong sensitibong impormasyon at kung kailan pinapalitan o tinatanggal ang mga susi. Ang kontrol na ito ay nagpapababa ng pag-asa sa mga default na susi ng mga tagapagbigay ng ulap at nagpapalakas ng pagsunod sa mga regulasyon—mga kritikal na benepisyo sa masalimuot na digital na kapaligiran ngayon.
Kasabay nito, ang pagpapatupad ng BYOK ay maaaring maging hamon kung walang tamang mga kasangkapan at suporta. Kaya mahalaga ang pagpili ng isang platform ng kolaborasyon sa ulap tulad ng Lark. Maayos na isinama ng Lark ang mga pinakamahusay na gawi ng BYOK, na nagpapadali para sa mga negosyo na ligtas na pamahalaan ang mga susi nang hindi pinapalito ang mga daloy ng trabaho o pinapabagal ang pagganap. Ang balanseng pamamaraan na ito ay tumutulong sa mga koponan na makipagtulungan nang may kumpiyansa, na tinitiyak na ang pag-encrypt ay gumagana nang malinaw sa likod ng mga eksena habang nananatili ang kontrol ng iyong organisasyon.
Sa hinaharap, patuloy na i-evolve ang BYOK kasabay ng mga pag-unlad sa automation, AI, at mga modelo ng zero trust security—na humuhubog sa isang kinabukasan kung saan ang proteksyon ng datos ay mas matalino, mas maagap, at malalim na isinama sa mga ecosystem ng ulap.
Mga Madalas Itanong
Ano nga ba ang ibig sabihin ng BYOK?
Ang BYOK ay nangangahulugang Bring Your Own Key. Pinapayagan nito ang mga organisasyon na gumawa at kontrolin ang kanilang sariling mga encryption key, sa halip na umasa sa mga default na key ng mga cloud provider, na nagbibigay ng mas malaking kontrol sa seguridad ng datos.
Paano pinapabuti ng BYOK ang proteksyon ng datos?
Sa pamamahala ng sarili mong mga key, ikaw ang nagdedesisyon kung sino ang maaaring makakuha ng access sa naka-encrypt na datos at kung paano iniikot o tinatanggal ang mga key, na nagpapalakas ng seguridad at pagsunod sa mga patakaran.
Maapektuhan ba ng BYOK ang performance ng cloud application?
Kapag maayos na naipatupad, ang BYOK ay gumagana nang transparent sa mga storage o data layer, na tinitiyak ang minimal na epekto sa performance ng sistema at karanasan ng gumagamit.
Ano ang mga hamon ng BYOK?
Kabilang sa mga karaniwang hamon ang pagiging kumplikado ng pamamahala ng key at integrasyon. Maaari itong malutas sa pamamagitan ng automation, malinaw na mga patakaran, at pagpili ng mga provider na may malakas na suporta sa BYOK.
May kaugnayang pagbasa
Table of contents
Interesado ka ba sa Lark?

Lahat ng iyong tool sa isang lugar
Tipirin ang oras at pataasin ang kahusayan
Makatipid ng hanggang 70% sa gastos ng software
Table of contents
Interesado ka ba sa Lark?
Lahat ng iyong tool sa isang lugar
Tipirin ang oras at pataasin ang kahusayan
Makatipid ng hanggang 70% sa gastos ng software
Magpatuloy sa pagbabasa
IT Project Management: Isang Kumpletong Gabay para sa mga Makabagong Koponan
Matutunan ang mga pangunahing kaalaman sa pamamahala ng proyekto sa IT, kabilang ang mga mahahalagang kasanayan, tungkulin, kagamitan, at mga estratehiya upang matulungan kang magplano, magsagawa, at maghatid ng matagumpay na mga proyekto.

© 2026 Lark Technologies Pte. Ltd.